

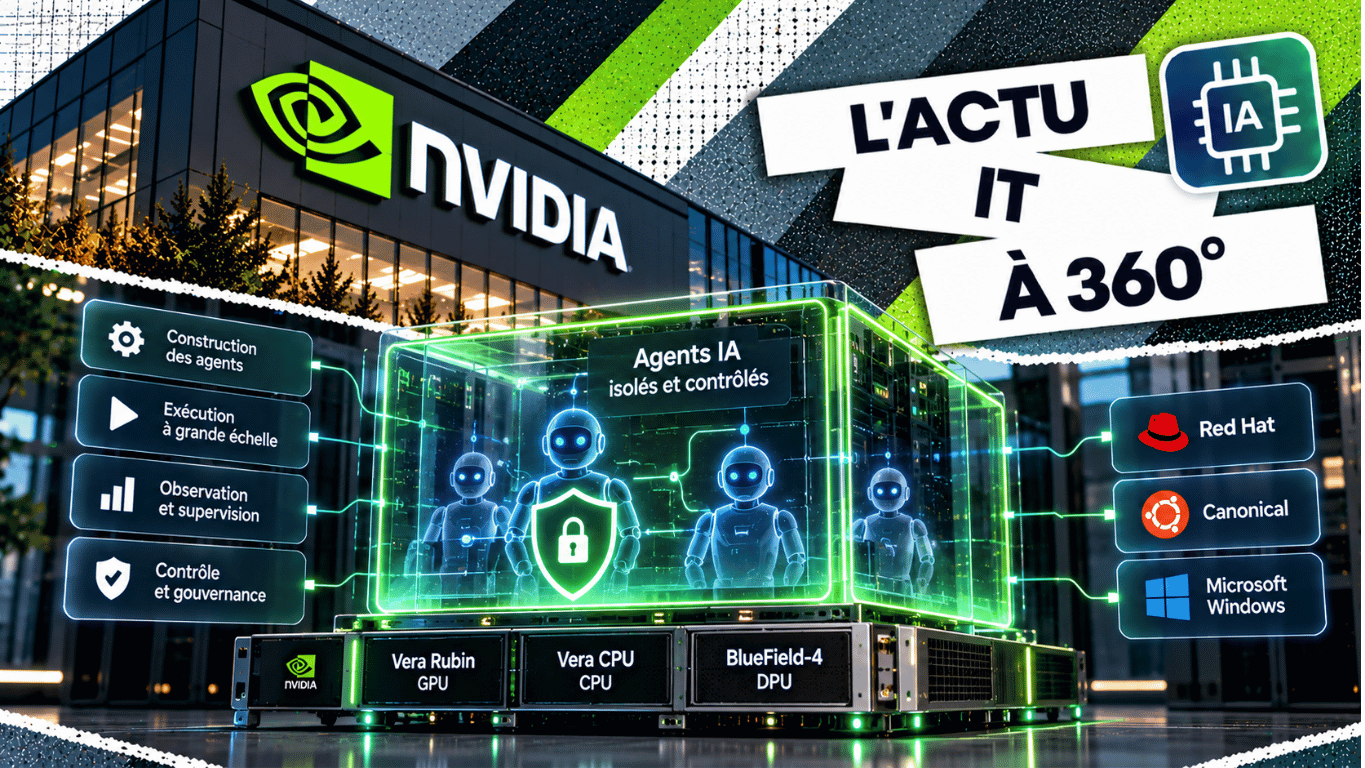
Un agent IA qui consulte des documents, exécute du code ou modifie un outil métier dispose de moyens d’action bien réels. NVIDIA présente OpenShell Reference Architecture, une architecture de référence associant environnement d’exécution sécurisé et contrôles d’infrastructure.[1] L’objectif est de limiter les actions possibles et de surveiller leur déroulement. Pour une entreprise, la question devient concrète : quelles opérations autoriser, lesquelles faire valider et comment interrompre un agent qui dépasse son périmètre ?
Le calcul et le contrôle occupent des rôles distincts
L’annonce associe Vera Rubin à l’inférence des modèles, Vera CPU à l’exécution des agents et BlueField-4 à NVIDIA Sentry. Ce dernier apporte des mécanismes de surveillance et d’application de politiques depuis un domaine matériel isolé de l’hôte.[1][2] L’intérêt est de disposer de contrôles qui ne dépendent pas uniquement du système surveillé.
Une protection située dans l’environnement de l’agent peut perdre sa valeur si cet environnement est compromis. Placer certains contrôles à l’extérieur ajoute une séparation utile. Encore faut-il identifier précisément les communications et les opérations effectivement couvertes, ainsi que les chemins qui pourraient leur échapper.
Le matériel renforce une architecture qui reste aussi logicielle
OpenShell constitue l’environnement d’exécution sécurisé ; Sentry, fondé sur DOCA et exécuté sur BlueField-4, peut compléter sa protection. La documentation précise qu’OpenShell peut être déployé indépendamment de BlueField-4 et que Vera représente une option de calcul, pas un processeur obligatoire pour tous les espaces de travail.[2]
L’image d’une « cage matérielle » reste donc incomplète. La sécurité dépend aussi des identités, des permissions et des connexions aux outils de l’entreprise. Une infrastructure très isolée n’empêche pas un compte disposant de droits trop larges d’effectuer une opération indésirable pourtant autorisée.
Trois couches à évaluer séparément
Ce tableau propose une lecture opérationnelle des contrôles. Il ne constitue pas une certification de sécurité des configurations annoncées.
| Couche | Objectif | Vérification à mener |
|---|---|---|
| Identité et délégation | Limiter les outils et données accessibles. | Tester un accès refusé et la révocation des droits. |
| Exécution isolée | Encadrer les processus, fichiers et communications. | Vérifier les sorties réseau et les actions sensibles. |
| Contrôles matériels | Ajouter un contrôle indépendant de l’hôte sur les chemins couverts. | Mesurer le confinement et rechercher les possibilités de contournement. |
Une architecture publiée ne garantit pas chaque intégration
NVIDIA annonce la disponibilité de l’architecture et cite des environnements Linux, notamment Red Hat, Canonical et SUSE, ainsi que Windows avec Microsoft Execution Containers. Plusieurs partenaires travaillent à son intégration. Le communiqué précise cependant que certains produits et fonctionnalités restent à différents stades de développement.[1]
Avant un projet, l’équipe doit vérifier les versions, le matériel et les fonctions effectivement pris en charge. Une annonce de partenariat ne démontre pas que tous les contrôles sont opérationnels. Le support et la maintenance doivent aussi être précisés.
Contenir un agent ne garantit pas la justesse de sa décision
Un agent peut respecter toutes ses permissions et modifier le mauvais ticket, produire une analyse erronée ou proposer une action mal adaptée. Le contrôle du périmètre réduit les possibilités d’action ; la validation du résultat demande une autre vérification. Il faut donc prévoir des approbations humaines lorsque les conséquences le justifient.
La documentation distingue les protections au périmètre de l’espace de travail des contrôles appliqués autour de l’exécution de l’agent. Ces niveaux s’ajoutent aux pratiques de gestion des configurations, des correctifs et de surveillance. Ils décrivent des objectifs de contrôle, pas une garantie obtenue par le seul choix d’un composant.[3]
Un agent de support comme premier périmètre de test
Imaginons une PME qui autorise un agent à consulter sa documentation et à préparer des réponses aux tickets. Le pilote pourrait lui permettre de rédiger un brouillon, tout en exigeant une validation avant publication ou modification d’un compte. Ce scénario illustratif permet d’évaluer les limites opérationnelles sans supposer un déploiement matériel complet.
Les tests devraient inclure une demande d’accès à un dossier interdit, une tentative de connexion vers une destination non autorisée et une révocation de session. L’équipe vérifie le blocage, la trace conservée et la capacité de reprise. Elle examine aussi ce qui se passe lorsque le contrôle ou la connexion au service de sécurité devient indisponible.
La documentation prévoit plusieurs tailles de déploiement, dont une machine virtuelle CPU avec inférence dirigée vers un service approuvé. Les services DPU restent un choix optionnel selon la plateforme.[2] Pour une PME, le premier critère est donc la preuve que les contrôles nécessaires fonctionnent sur la configuration retenue.
La compétence IT à retenir : Cybersécurité
Cette évolution mobilise la Cybersécurité. Le professionnel traduit les besoins métier en permissions limitées : données consultables, outils utilisables, destinations réseau et actions soumises à approbation. Le moindre privilège doit s’appliquer à l’agent comme à ses connecteurs, avec une attention particulière aux identifiants qui lui donnent accès aux services.
Il doit ensuite tester l’efficacité des protections. Un journal indiquant qu’une règle existe ne prouve pas qu’elle bloque l’action attendue. Des essais contrôlés permettent de vérifier les refus, la révocation des accès et la détection des comportements anormaux. Les limites observées doivent être documentées et prises en compte dans le périmètre autorisé.
Enfin, il organise la réponse à incident avec les équipes d’exploitation. Il faut savoir qui peut arrêter l’agent, conserver ses traces et rétablir un service fiable. Le recours à une protection matérielle ajoute des possibilités de contrôle, mais aussi des composants à configurer, maintenir et surveiller.
Les contrôles doivent être évalués sur les actions réelles
OpenShell illustre une évolution de la sécurité des agents vers des contrôles coordonnés entre logiciel et infrastructure. La valeur d’un déploiement se mesure aux opérations qu’il bloque réellement et aux preuves qu’il conserve. L’entreprise reste responsable de définir le périmètre utile et de contrôler la qualité des actions réalisées à l’intérieur de celui-ci.
Pour aller plus loin
Quatre lectures CCCLX pour approfondir le contrôle des agents et la sécurité des infrastructures.
Sandbox, terminal et politiques : GitHub encadre ses agents de code
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Azure Linux 4.0 : Microsoft prépare l’après Windows Server
Sources
- 01
NVIDIA (21 octobre 2026). « NVIDIA Launches OpenShell Reference Architecture for Safe AI Agents ». Annonce de l’architecture de référence et des composants associés.
- 02
NVIDIA (documentation technique). « Deployment Tiers, dont NVIDIA Sentry Integration Profile ». Détails sur les configurations, les rôles des composants et le caractère optionnel des services DPU.
- 03
NVIDIA (documentation technique). « Always-on, Autonomous Agents, Now Safe for the AI Factory ». Présentation du modèle de maturité et des contrôles décrits dans la référence d’architecture.
Dell Spark : Google prépare une IA capable d’agir à votre place
L’ère de l’assistant IA personnel commence Google franchit une nouvelle étape dans l’intelligence artificielle avec Spark, un agent IA personnel conçu pour agir de manière autonome dans la vie numérique des utilisateurs. Après les moteurs de recherche, les assistants...
Dell World 2026 : Dell prépare une nouvelle génération de serveurs PowerEdge pour l’IA
Les serveurs entrent dans une nouvelle phase de leur évolution À l’occasion de Dell World 2026 à Las Vegas, Dell a dévoilé la 18ᵉ génération de ses serveurs PowerEdge, une gamme conçue pour répondre à l’explosion des besoins liés à l’intelligence artificielle....
Microsoft transforme Office avec Fintool et l’IA autonome
Office entre dans l’ère des agents intelligents Microsoft accélère sa stratégie autour de l’intelligence artificielle agentique avec le rachat de Fintool, une startup spécialisée dans l’analyse financière automatisée. Fondée à San Francisco par les Français Nicolas...
Equals Money : comment la fintech redéfinit les infrastructures financières des PME
La gestion financière devient une plateforme numérique La finance d’entreprise connaît une transformation profonde. Longtemps centrée sur des outils bancaires fragmentés et des processus manuels, elle évolue désormais vers des plateformes numériques intégrées capables...
Googlebook : Google veut réinventer l’ordinateur autour de l’IA
Une nouvelle génération de PC pensée pour l’intelligence artificielle Google prépare une nouvelle catégorie d’ordinateurs portables baptisée “Googlebook”, conçue dès l’origine autour de l’intelligence artificielle. Après les smartphones dopés à l’IA, l’entreprise veut...
OpsMill : la startup qui veut préparer les systèmes IT au choc de l’IA
L’intelligence artificielle avance plus vite que les infrastructures IT L’intelligence artificielle générative transforme rapidement les entreprises, mais une réalité devient de plus en plus visible : les infrastructures IT actuelles ne sont pas prêtes à...
Pangea 5 : le pari à 100 millions de TotalEnergies sur l’IA et la simulation
La puissance de calcul devient une ressource stratégique TotalEnergies investit 100 millions d’euros dans son nouveau supercalculateur Pangea 5, confirmant une tendance de fond : la puissance de calcul devient un actif stratégique pour les grandes entreprises....

Et si votre futur cloud tenait dans une goutte d’ADN ?
Le stockage de données atteint ses limites Chaque jour, l’humanité produit une quantité gigantesque de données. En 2025, le volume mondial généré quotidiennement est estimé à près de 300 exaoctets, soit l’équivalent d’un siècle d’archives audiovisuelles européennes...

Google Pixel : pourquoi vous n’aurez bientôt plus besoin d’ouvrir vos apps
Le smartphone entre dans une nouvelle ère Avec ses dernières innovations, Google prépare une transformation majeure de l’expérience mobile : la fin du réflexe d’ouvrir des applications. Sur les Pixel, l’intelligence artificielle permet désormais d’accéder directement...

YouTube : plus de pubs, plus d’argent, le pari gagnant de Google
Une stratégie assumée malgré l’agacement des utilisateurs Depuis plusieurs années, YouTube augmente progressivement la pression publicitaire sur sa plateforme. Plus de formats, plus de fréquence, plus de répétition. Résultat, une frustration croissante chez les...