


Les cyberattaques poussent les géants de l’IT à unir leurs forces
Les composants open source sont présents dans la quasi-totalité des applications modernes, des plateformes cloud aux logiciels métiers. Cette dépendance s’accompagne toutefois d’un risque croissant : les vulnérabilités sont désormais découvertes et exploitées beaucoup plus rapidement grâce à l’intelligence artificielle. Pour répondre à cette nouvelle réalité, IBM, Red Hat et Palo Alto Networks annoncent un partenariat destiné à renforcer la protection des projets open source. L’objectif est d’accélérer la détection des failles, de sécuriser les applications avant même la publication des correctifs officiels et d’améliorer la résilience de la supply chain logicielle utilisée par les entreprises.1
L’intelligence artificielle change les règles de la cybersécurité
Les modèles spécialisés dans la cybersécurité permettent aujourd’hui d’analyser des millions de lignes de code en quelques instants et d’identifier des vulnérabilités auparavant difficiles à détecter. Cette évolution profite autant aux défenseurs qu’aux attaquants. Les entreprises disposent de moins en moins de temps pour réagir, car une faille peut désormais être exploitée quelques minutes seulement après sa découverte. Les méthodes traditionnelles de correction, qui reposaient sur des cycles de développement parfois longs, peinent à suivre ce nouveau rythme imposé par l’IA.2
Lightwell devient le cœur de cette stratégie
Pour répondre à cette accélération, IBM et Red Hat s’appuient sur le projet Lightwell, présenté quelques mois plus tôt. Cette plateforme associe intelligence artificielle et expertise humaine afin de coordonner la validation, les tests et le déploiement des correctifs sur de grands volumes de logiciels open source. Avec ce partenariat, son périmètre s’élargit désormais aux logiciels commerciaux, aux environnements IoT et aux différentes briques de la supply chain logicielle. L’objectif est de permettre aux entreprises d’intégrer rapidement des correctifs validés sans interrompre leurs applications critiques.1
Palo Alto apporte une protection avant même les correctifs
La contribution de Palo Alto Networks repose principalement sur sa technologie de patch virtuel, intégrée à la plateforme Prisma. Lorsqu’une vulnérabilité est identifiée, il n’est pas toujours possible de déployer immédiatement un correctif logiciel en production. Les patchs virtuels créent alors une couche de protection temporaire qui bloque les tentatives d’exploitation pendant que les équipes finalisent les tests et le déploiement du correctif officiel. Cette approche réduit considérablement la fenêtre d’exposition et devient particulièrement pertinente face à des attaques automatisées par l’intelligence artificielle.3
La coopération devient aussi importante que la technologie
Au-delà des outils techniques, IBM, Red Hat et Palo Alto souhaitent instaurer un mécanisme sécurisé de partage d’informations sur les vulnérabilités. Les éditeurs, les fournisseurs technologiques et les équipes de sécurité pourront échanger plus rapidement des données sur les failles détectées, les tentatives d’exploitation observées et les mesures de protection disponibles. Cette collaboration doit permettre de raccourcir le délai entre l’identification d’une menace et la mise en œuvre d’une réponse coordonnée, un élément devenu indispensable alors que les mêmes composants open source sont utilisés par des milliers d’entreprises à travers le monde.1
Cette alliance montre pourquoi la Cybersécurité est devenue une compétence essentielle
La protection des systèmes d’information ne consiste plus uniquement à sécuriser les serveurs ou les postes de travail. Les professionnels doivent désormais comprendre le fonctionnement de la supply chain logicielle, analyser les dépendances open source, évaluer les vulnérabilités, prioriser les correctifs et mettre en œuvre des mécanismes de protection capables de réagir avant même la disponibilité d’un patch officiel. Avec l’accélération des attaques pilotées par l’intelligence artificielle, la cybersécurité devient un domaine de plus en plus transversal, qui mobilise aussi bien les développeurs que les administrateurs systèmes, les équipes cloud et les experts sécurité.
Protéger l’open source devient un enjeu stratégique
Cette alliance illustre une évolution profonde de l’industrie informatique. Les composants open source ne sont plus de simples briques logicielles utilisées par les développeurs ; ils constituent aujourd’hui les fondations des infrastructures cloud, des applications métiers et des plateformes d’intelligence artificielle. À mesure que les cyberattaques gagnent en vitesse grâce à l’IA, la capacité à détecter rapidement les vulnérabilités, partager les informations et déployer des protections devient un facteur clé de résilience pour les entreprises.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
La sécurisation de l’open source s’inscrit dans une transformation plus large de la cybersécurité, où les entreprises doivent protéger leurs applications contre des attaques de plus en plus automatisées. Sur un sujet connexe, découvrez notre article « F5 renforce son WAF pour faire face aux cybermenaces de l’ère IA », qui explique comment l’intelligence artificielle améliore la détection comportementale et accélère la protection des applications web.
Références
1. IBM. (2026). IBM, Red Hat and Palo Alto Networks expand open source security collaboration.
https://www.ibm.com
2. OpenAI. (2026). GPT-5.5-Cyber Technical Overview.
https://openai.com
3. Palo Alto Networks. (2026). Prisma Cloud Virtual Patching.
https://www.paloaltonetworks.com
Google Cloud porte ses instances X5 à 48 To pour les grandes bases SAP
Google Cloud annonce la disponibilité générale de la série X5, qui porte à 48 To la capacité mémoire maximale annoncée sur un seul nœud, contre 32 To pour X4.[1] Destinée notamment aux très grandes bases SAP HANA, cette offre repose sur des instances bare metal.[2]...
ShinyHunters contourne des règles WAF et relance les attaques contre PeopleSoft
Mandiant et Google Threat Intelligence Group signalent une reprise des attaques de ShinyHunters contre Oracle PeopleSoft. Certaines protections WAF sont contournées alors que la vulnérabilité reste présente.[1] Pour les entreprises, cette campagne rappelle la...
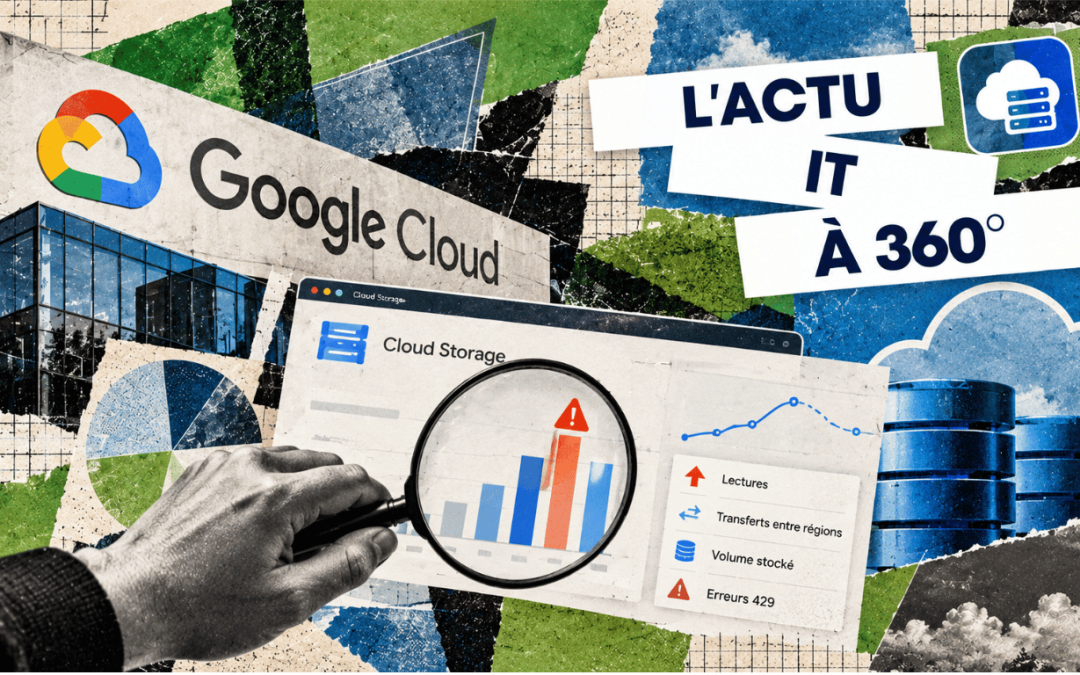
Cloud Storage : Google automatise le repérage des anomalies
Une hausse des lectures, des transferts entre régions ou du volume stocké peut alourdir la facture cloud et perturber les applications. Avec Storage Intelligence advisor, Google propose une vue des changements inhabituels dans Cloud Storage et des pistes pour les...
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Oracle décrit une architecture qui associe le framework LiveKit Agents à Oracle Cloud Infrastructure pour automatiser des appels vocaux en temps réel. Le schéma relie téléphonie, modèles d’IA et services métier, tout en plaçant les composants internes dans des...
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Copilot n’est plus seulement là pour suggérer la prochaine ligne GitHub Copilot poursuit sa transformation. À l’origine principalement connu pour compléter du code dans l’éditeur, l’outil évolue désormais vers des agents capables d’explorer un projet, de modifier des...
PDF, présentation, audio : Adobe veut faire d’Acrobat une usine à contenus
Acrobat ne veut plus seulement ouvrir vos documents Pendant plus de trente ans, Acrobat a principalement servi à lire, créer, modifier, signer et partager des PDF. Adobe veut désormais lui donner un rôle beaucoup plus large. Le 9 septembre 2026, l’entreprise a annoncé...
Salesforce branche Claude sur son CRM : Claudeforce prépare l’après-interface
Et si le CRM n’avait bientôt plus besoin d’être ouvert ? Pendant des décennies, utiliser un CRM signifiait naviguer entre des fiches clients, des tableaux de bord, des menus et des formulaires. Avec Claudeforce, Salesforce et Anthropic veulent modifier cette logique :...
Enterprise AI Harness : Salesforce s’attaque au chaos des agents IA
Les agents se multiplient, leur contrôle devient le nouveau problème des entreprises Les entreprises commencent à déployer des agents IA dans le support client, les ventes, la finance, les RH ou encore le développement logiciel, mais cette multiplication crée un...
Parlez à votre base de données : Oracle améliore son IA NL2SQL
Oracle veut rapprocher les utilisateurs métiers de leurs données Interroger une base de données d'entreprise nécessite traditionnellement de connaître sa structure et de maîtriser SQL, ce qui laisse souvent les équipes métiers dépendantes des analystes ou des...
Kimi K3, Mistral, DeepSeek : Oracle transforme OCI en hub de modèles IA
Oracle veut faire d’OCI un guichet unique pour l’IA Oracle accélère dans la bataille du cloud IA en élargissant fortement le catalogue de modèles disponibles dans OCI Enterprise AI. Le 4 septembre 2026, le groupe a notamment annoncé l’intégration de Kimi K3, le modèle...