

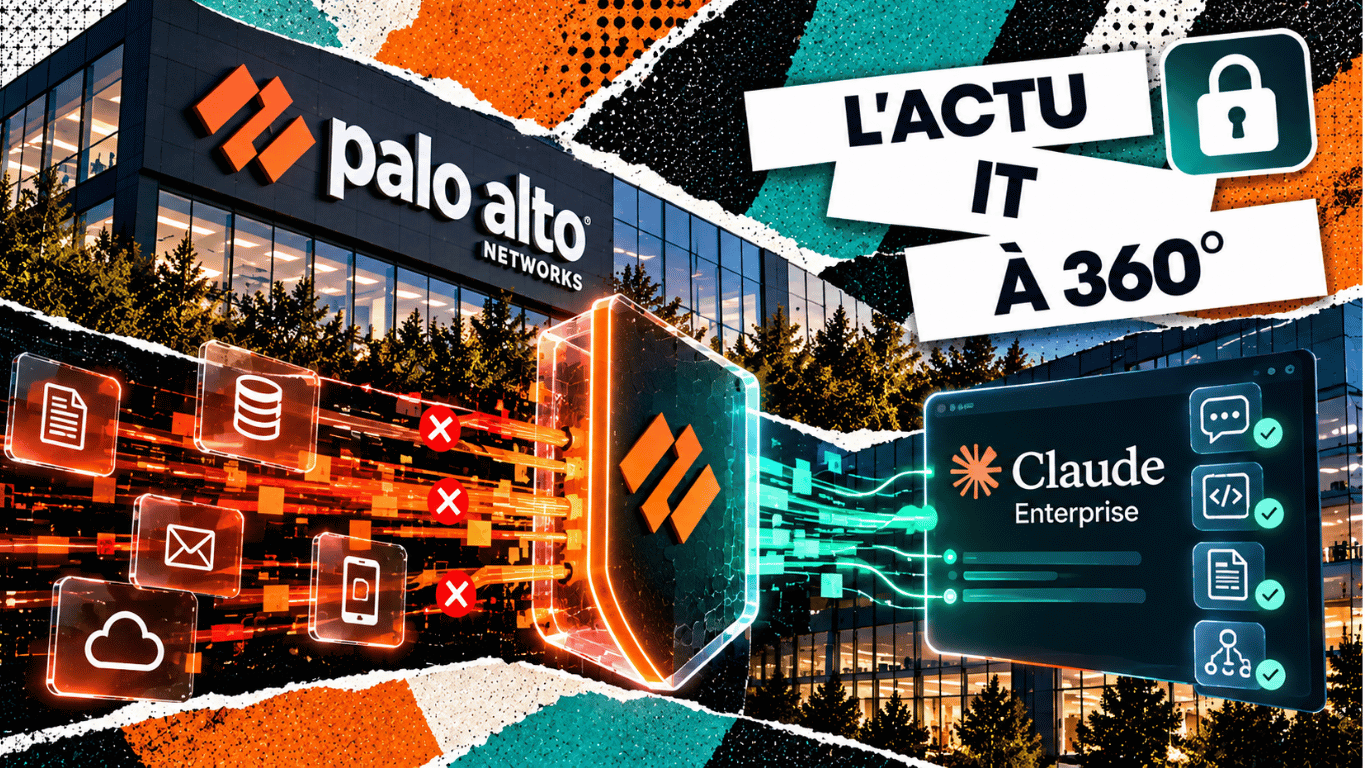
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un assistant transmette une information confidentielle ou suive une instruction malveillante rencontrée pendant son travail. Ces contrôles doivent accompagner l’usage de l’IA sans être assimilés à une garantie de sécurité absolue.
Une intégration à Claude déjà décrite en août
L’annonce du 15 octobre met en avant une intégration directe avec Claude Enterprise couvrant Claude Code, Claude.ai et Claude Cowork.[1] Cette connexion était toutefois déjà présentée dans un article du fournisseur daté du 5 août 2026.[2] La nouveauté d’octobre doit donc être lue comme un ensemble d’évolutions de sécurité, plutôt que comme la première apparition de cette intégration.
Le mécanisme repose sur des « inference hooks », des points de contrôle avant le traitement par le modèle. Selon la description publiée en août, Claude transmet le contenu à Prisma AIRS, qui l’évalue selon le profil de sécurité configuré et renvoie une décision d’autorisation ou de refus.[2]
Cette architecture place la vérification avant l’inférence, c’est-à-dire avant l’exécution du modèle sur la demande. Elle ne signifie pas que les données restent sur le poste du salarié : le flux d’inspection fait lui-même partie du périmètre à examiner lors de l’intégration.
Protéger les données et repérer les instructions détournées
Palo Alto Networks indique réutiliser les politiques de prévention des fuites de données, ou DLP, pour contrôler notamment les informations personnelles, le code propriétaire et les identifiants sensibles. Le fournisseur décrit également des mécanismes de détection des injections de prompt et des tentatives de contournement des règles.[2]
Une injection de prompt cherche à faire passer un contenu non fiable pour une instruction que l’assistant devrait suivre. Un document à résumer peut, par exemple, contenir une consigne lui demandant d’ignorer sa mission. La difficulté consiste à distinguer les informations utiles à analyser des instructions qui ne doivent jamais prendre autorité sur le travail demandé.
Trois moments de contrôle dans le parcours de l’agent
Cette grille éditoriale distingue les fonctions annoncées et les vérifications utiles à leur évaluation.
| Brique | Effet opérationnel | Question de maîtrise |
|---|---|---|
| Composants | Analyser les modèles et skills avant déploiement.[1] | Quelles versions et dépendances ont été examinées ? |
| Interactions avec Claude | Autoriser ou refuser un contenu avant l’inférence.[2] | Quelles données déclenchent un blocage et comment le vérifier ? |
| Échanges MCP | Inspecter les entrées et sorties des outils.[1] | Tous les flux utiles passent-ils effectivement par le contrôle ? |
La chaîne logicielle inclut désormais les skills
L’annonce étend l’analyse de la chaîne logicielle IA aux skills d’agents et présente des contrôles destinés à identifier du code malveillant avant déploiement.[1] Un skill peut regrouper des instructions, des ressources et du code pour aider un agent à accomplir une tâche. Son ajout modifie donc ce que le système sait faire et les composants sur lesquels il s’appuie.
L’examen doit rester lié à une version précise. Les mises à jour et les nouveaux accès demandés doivent être vérifiés.
Les appels aux outils constituent un autre point de contrôle
Prisma AIRS AI Gateway doit inspecter les échanges MCP dans les deux sens, bloquer certaines instructions dissimulées, masquer des données sensibles dans les sorties et appliquer des politiques d’accès.[1] MCP est un protocole permettant aux applications d’IA de se connecter à des outils et à des ressources.
Pour une PME, tester un assistant de développement sur un périmètre limité
Une PME utilisant Claude Enterprise pourrait commencer par un projet pilote avec des données fictives. Elle testerait le blocage d’un faux secret placé dans le contexte, puis le comportement face à une instruction indésirable dans un document. Ce scénario est une proposition de qualification, pas un résultat client publié.
L’évaluation devrait mesurer les menaces détectées, les demandes légitimes bloquées et le délai ajouté aux échanges. Elle doit aussi préciser ce qui se passe si le service d’inspection devient indisponible. Les annonces consultées ne fournissent ni taux indépendant de détection ni calendrier détaillé de disponibilité pour chaque fonction.
Le professionnel ajuste les règles et vérifie leur effet
Cette évolution mobilise directement la Cybersécurité. Le professionnel doit identifier les informations à protéger, définir les accès nécessaires et traduire les règles de l’entreprise en contrôles vérifiables. Une politique trop vague peut laisser passer des données sensibles ou empêcher inutilement le travail.
Son rôle comprend la préparation des essais et l’analyse des alertes. Un blocage ne prouve pas à lui seul qu’une attaque a été évitée ; une absence d’alerte ne démontre pas non plus qu’une interaction était sûre. Les résultats doivent être examinés avec les utilisateurs et les responsables des applications.
De nouveaux outils et des mises à jour des skills peuvent modifier les risques. Il faut maintenir les contrôles, réviser les permissions et organiser le traitement des incidents, avec une possibilité de reprise en main.
La protection dépendra de la couverture réelle des usages
L’intérêt de Prisma AIRS est de rapprocher plusieurs contrôles du déroulement concret des tâches. Leur efficacité dépendra des flux inspectés, des règles configurées et des pratiques de maintenance. L’autorisation d’une interaction ne garantit ni l’exactitude de la réponse ni la pertinence de l’action : la validation métier reste nécessaire.
Pour aller plus loin
Quatre lectures CCCLX sur la sécurité des composants et le contrôle des agents en entreprise.
Azure Linux 4.0 : Microsoft prépare l’après Windows Server ?
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Sources
- 01
Gilmartin, J., Palo Alto Networks (15 octobre 2026). « Agentic Innovation Meets Enterprise Control ». Présentation des évolutions de Prisma AIRS pour les interactions avec Claude, la chaîne logicielle IA et les échanges avec les outils.
- 02
Thellmann, S. et Hanumanula, S., Palo Alto Networks (5 août 2026). « Prisma AIRS: Unified Data Protection for Claude ». Description de l’intégration de Prisma AIRS à Claude Enterprise et des contrôles avant l’inférence.
AWS renforce OpenSearch pour connecter l’IA aux données d’entreprise
Les agents IA obligent le cloud à évoluer L’essor de l’IA agentique transforme profondément les infrastructures cloud. Contrairement aux assistants conversationnels classiques, les agents intelligents doivent accéder à des données, interagir avec plusieurs systèmes et...
Avec Stainless, Anthropic veut intégrer Claude au cœur du développement logiciel
La bataille de l’IA se déplace vers les outils développeurs Anthropic poursuit sa montée en puissance dans l’intelligence artificielle avec le rachat de Stainless, une startup spécialisée dans les outils de développement et l’automatisation des API. Derrière cette...
Bousculé par la concurrence, Anthropic contre-attaque avec Claude Opus 4.8
La pression monte dans la course aux modèles d’IA Le marché de l’intelligence artificielle générative n’a jamais été aussi compétitif. Entre GPT-5 d’OpenAI, Gemini de Google, les avancées de Mistral et l’émergence de nouveaux acteurs comme DeepSeek, chaque évolution...
Dell Spark : Google prépare une IA capable d’agir à votre place
L’ère de l’assistant IA personnel commence Google franchit une nouvelle étape dans l’intelligence artificielle avec Spark, un agent IA personnel conçu pour agir de manière autonome dans la vie numérique des utilisateurs. Après les moteurs de recherche, les assistants...
Dell World 2026 : Dell prépare une nouvelle génération de serveurs PowerEdge pour l’IA
Les serveurs entrent dans une nouvelle phase de leur évolution À l’occasion de Dell World 2026 à Las Vegas, Dell a dévoilé la 18ᵉ génération de ses serveurs PowerEdge, une gamme conçue pour répondre à l’explosion des besoins liés à l’intelligence artificielle....
Microsoft transforme Office avec Fintool et l’IA autonome
Office entre dans l’ère des agents intelligents Microsoft accélère sa stratégie autour de l’intelligence artificielle agentique avec le rachat de Fintool, une startup spécialisée dans l’analyse financière automatisée. Fondée à San Francisco par les Français Nicolas...
Equals Money : comment la fintech redéfinit les infrastructures financières des PME
La gestion financière devient une plateforme numérique La finance d’entreprise connaît une transformation profonde. Longtemps centrée sur des outils bancaires fragmentés et des processus manuels, elle évolue désormais vers des plateformes numériques intégrées capables...
Googlebook : Google veut réinventer l’ordinateur autour de l’IA
Une nouvelle génération de PC pensée pour l’intelligence artificielle Google prépare une nouvelle catégorie d’ordinateurs portables baptisée “Googlebook”, conçue dès l’origine autour de l’intelligence artificielle. Après les smartphones dopés à l’IA, l’entreprise veut...
OpsMill : la startup qui veut préparer les systèmes IT au choc de l’IA
L’intelligence artificielle avance plus vite que les infrastructures IT L’intelligence artificielle générative transforme rapidement les entreprises, mais une réalité devient de plus en plus visible : les infrastructures IT actuelles ne sont pas prêtes à...
Pangea 5 : le pari à 100 millions de TotalEnergies sur l’IA et la simulation
La puissance de calcul devient une ressource stratégique TotalEnergies investit 100 millions d’euros dans son nouveau supercalculateur Pangea 5, confirmant une tendance de fond : la puissance de calcul devient un actif stratégique pour les grandes entreprises....