

Microsoft veut reprendre l’avantage face aux cyberattaques
Les cybercriminels utilisent désormais l’intelligence artificielle pour découvrir des vulnérabilités, automatiser leurs attaques et accélérer leurs campagnes malveillantes. Face à cette évolution, Microsoft poursuit sa Secure Future Initiative (SFI), un vaste programme lancé pour renforcer la sécurité de ses produits, de ses infrastructures et de ses services cloud. Dans son rapport d’étape publié le 10 juillet 2026, l’entreprise explique que l’IA devient désormais un pilier central de sa stratégie de défense, capable d’aider les équipes de sécurité à détecter, hiérarchiser et corriger les menaces à une vitesse comparable à celle des attaquants.1
Une cybersécurité pensée dès la conception
Avec la Secure Future Initiative, Microsoft ne se contente plus d’ajouter des protections après le développement des logiciels. L’entreprise cherche à intégrer la sécurité dès la conception de ses plateformes. Cette approche repose sur plusieurs priorités : renforcer les identités numériques, protéger les environnements cloud, sécuriser les infrastructures critiques et généraliser l’automatisation des contrôles de sécurité. L’objectif est de réduire le temps nécessaire pour identifier une faille et déployer les correctifs avant qu’elle ne soit exploitée.1
L’intelligence artificielle devient un copilote des équipes SOC
Le rapport souligne également que les centres opérationnels de sécurité (SOC) doivent désormais s’appuyer sur l’intelligence artificielle pour faire face à l’explosion du volume d’alertes. Les modèles d’IA sont capables d’analyser des millions d’événements, d’identifier les comportements suspects, de prioriser les incidents les plus critiques et d’aider les analystes à réagir plus rapidement. Microsoft considère que cette automatisation devient indispensable pour répondre à des attaques qui évoluent désormais à l’échelle machine.2
Les attaquants utilisent eux aussi l’IA
L’un des constats majeurs du rapport est que l’intelligence artificielle profite désormais autant aux attaquants qu’aux défenseurs. Les cybercriminels exploitent des modèles avancés pour accélérer la recherche de vulnérabilités, produire du code malveillant ou améliorer leurs campagnes de phishing. Cette évolution réduit considérablement le délai entre la découverte d’une faille et son exploitation. Pour Microsoft, les entreprises doivent donc adopter les mêmes technologies afin de conserver leur capacité de réaction face à ces nouvelles menaces.2
Une stratégie qui dépasse les seuls produits Microsoft
La Secure Future Initiative ne concerne pas uniquement Windows ou Azure. Microsoft souhaite diffuser cette approche à l’ensemble de son écosystème en renforçant la sécurité des identités, des services cloud, des postes de travail, des applications professionnelles et des outils d’intelligence artificielle. Cette démarche confirme que la cybersécurité devient une responsabilité globale qui implique autant les infrastructures que les logiciels, les utilisateurs et les processus de développement.3
La Cybersécurité évolue à l’ère de l’intelligence artificielle
Cette évolution montre pourquoi la Cybersécurité devient une compétence incontournable. Les professionnels ne doivent plus seulement comprendre les techniques d’attaque traditionnelles. Ils doivent aussi savoir exploiter l’intelligence artificielle pour analyser les menaces, automatiser la détection des incidents et renforcer la protection des systèmes d’information. La maîtrise de ces nouveaux outils devient essentielle pour protéger efficacement les infrastructures numériques.
La course entre attaquants et défenseurs s’accélère
Avec son nouveau rapport sur la Secure Future Initiative, Microsoft confirme que l’intelligence artificielle redéfinit profondément les équilibres de la cybersécurité. Les organisations capables d’intégrer ces technologies dans leurs opérations de défense disposeront d’un avantage déterminant face à des cyberattaques toujours plus rapides et sophistiquées. L’avenir de la sécurité informatique se jouera autant sur la qualité des algorithmes que sur celle des infrastructures qu’ils protègent.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
L’utilisation de l’intelligence artificielle pour renforcer les opérations de sécurité devient une tendance de fond dans l’industrie. Sur un sujet connexe, découvrez notre article « IBM et OpenAI veulent armer les entreprises contre les cyberattaques à vitesse machine », qui montre comment les modèles d’IA sont désormais intégrés directement aux workflows de cybersécurité afin d’accélérer la détection et la correction des vulnérabilités.
Références
1. Microsoft. (2026). Secure Future Initiative Progress Report – July 2026.
https://www.microsoft.com/security
2. Microsoft Security. (2026). Secure by Design, Secure by Default, Secure Operations.
https://www.microsoft.com/security
3. Microsoft. (2026). Secure Future Initiative.
https://www.microsoft.com/security/blog
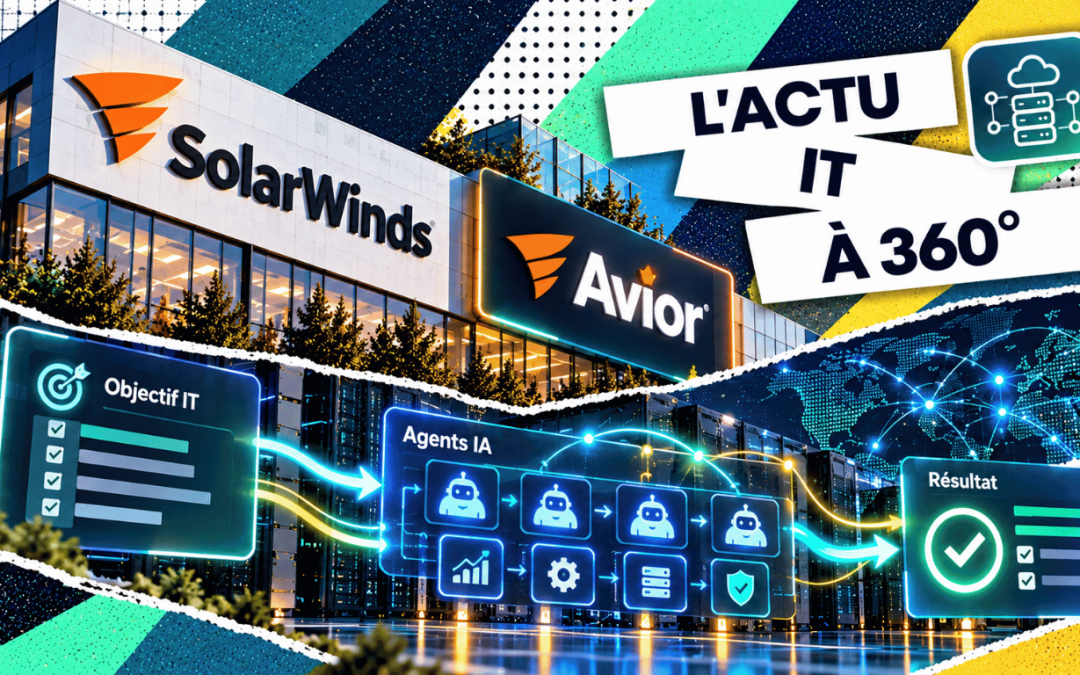
SolarWinds Avior les équipes IT fixent les objectifs et les agents coordonnent les actions
SSolarWinds lance Avior, un système d’IA agentique conçu pour poursuivre des objectifs opérationnels dans les environnements IT hybrides. Disponible depuis le 14 octobre dans le cadre d’un accompagnement au démarrage, il associe des agents spécialisés à des mécanismes...
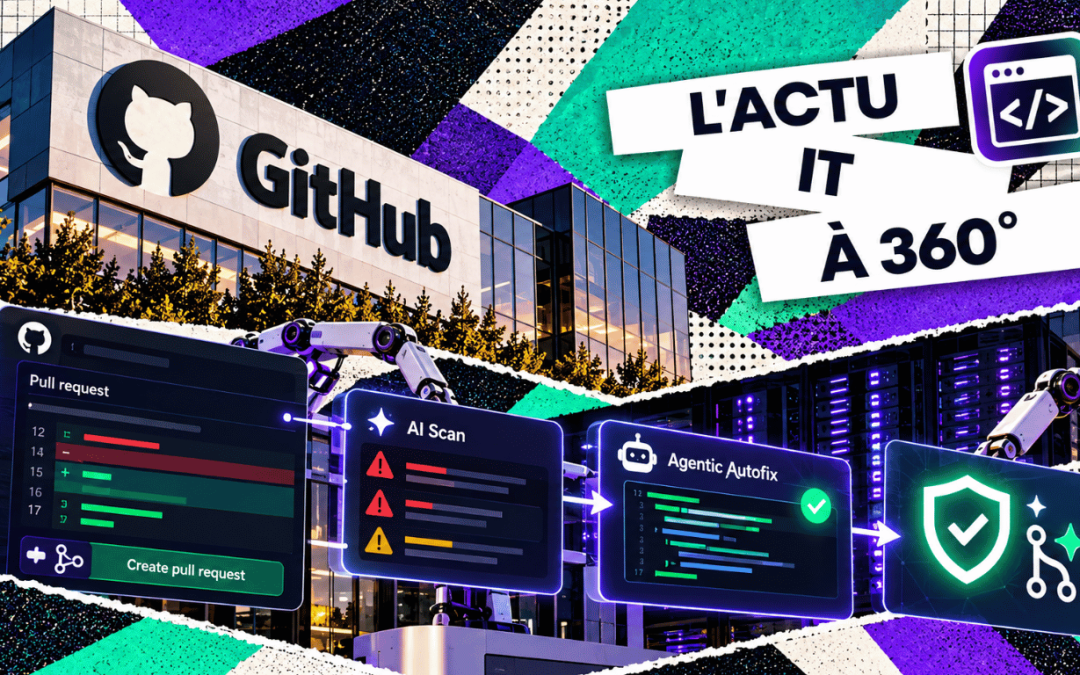
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres...
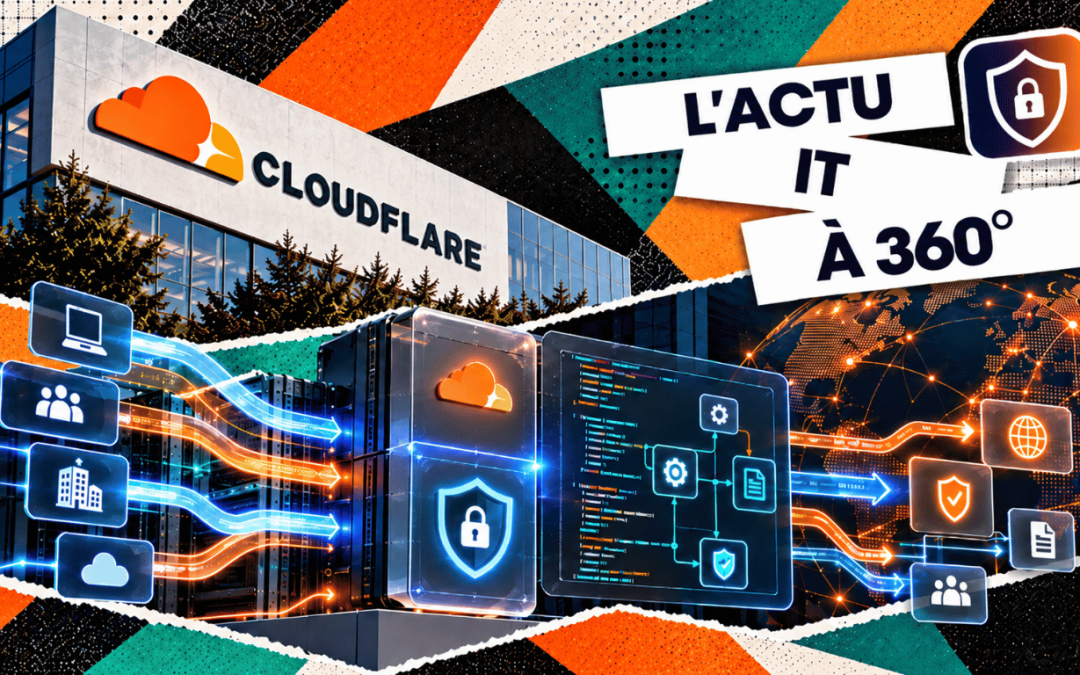
Cloudflare rend la sécurité web programmable avec Workers
CCloudflare rapproche sa passerelle web sécurisée de sa plateforme de développement Workers. Avec Forward, disponible en bêta publique, les entreprises peuvent ajouter du code au traitement de certaines requêtes HTTP autorisées.[2] Pour les équipes IT, cette...
Palo Alto Networks renforce la sécurité des agents IA autour de Claude Enterprise
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un...
ServiceNow prépare AI Passport pour contrôler les droits d’accès des agents IA
SServiceNow annonce AI Passport, un justificatif d’autorisation signé cryptographiquement destiné à encadrer les agents IA et les serveurs MCP pendant l’exécution des workflows. Sa disponibilité est prévue au quatrième trimestre 2026.[1] L’image du badge numérique...
SAP veut acquérir TechWolf pour relier tâches, compétences et transformation des métiers
SSAP annonce un accord pour acquérir TechWolf, une plateforme d’IA qui relie les tâches, les compétences et les évolutions du marché du travail. La clôture est attendue au quatrième trimestre 2026, sous réserve notamment des autorisations réglementaires.[1]...
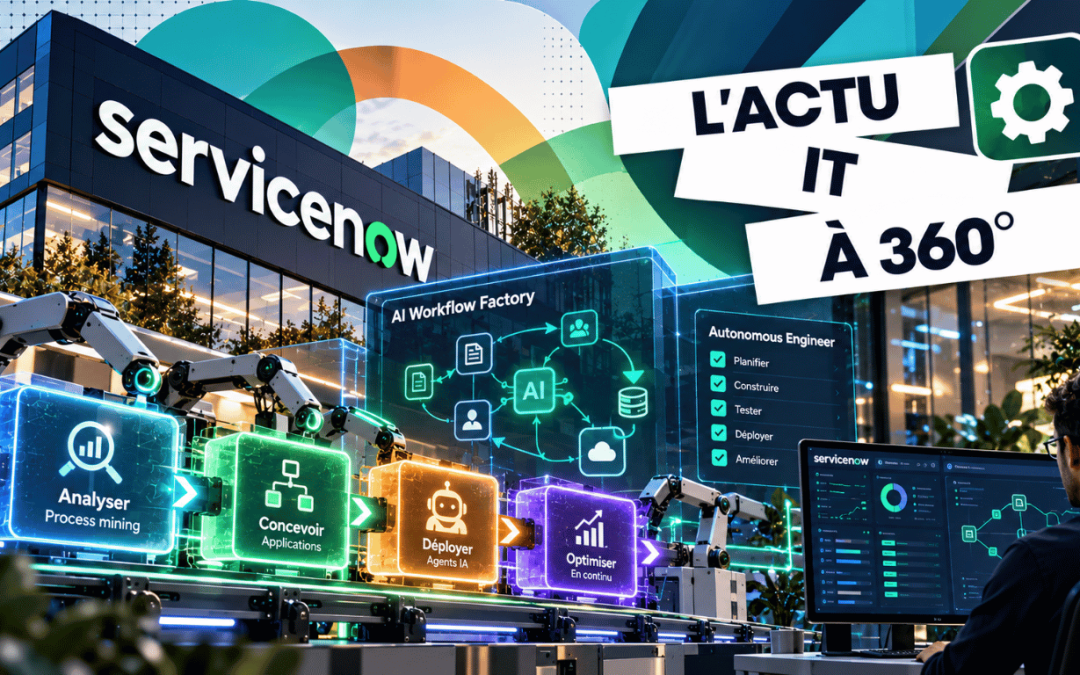
ServiceNow veut faire de l’amélioration des processus une boucle continue pilotée par l’IA
AAvec AI Workflow Factory, ServiceNow propose de relier l’identification des processus inefficaces à la construction et à l’exploitation de leurs améliorations. L’annonce associe notamment Autonomous Engineer, un outil destiné à automatiser davantage le travail...
Mistral Large 4 : ce que son modèle de 1 000 milliards de paramètres peut changer pour les entreprises
MMistral ouvre la préversion publique de Mistral Large 4, surnommé « Le Chonk », et prévoit de publier ses poids d’ici la fin du mois.[1] Ce modèle européen vise notamment les usages agentiques, la cybersécurité, la finance et l’industrie. Pour les entreprises,...
IBM Bob : développer avec l’IA sans faire sortir son code de l’entreprise
IIBM annonce une version auto-hébergée de Bob, sa plateforme de développement agentique, pour les infrastructures internes, les clouds privés ou souverains et les environnements isolés d’Internet.[1] Cette possibilité répond à un obstacle concret : certaines...
OpenShift change de socle : ce que les entreprises doivent vérifier avant RHCOS 10
RRed Hat prévoit de faire de RHEL CoreOS 10 (RHCOS 10) le système par défaut des nouvelles installations OpenShift au quatrième trimestre 2026. RHCOS 9 restera disponible pour les versions récentes au moins jusqu’à mi-2027.[1] Pour les entreprises, cette transition...