

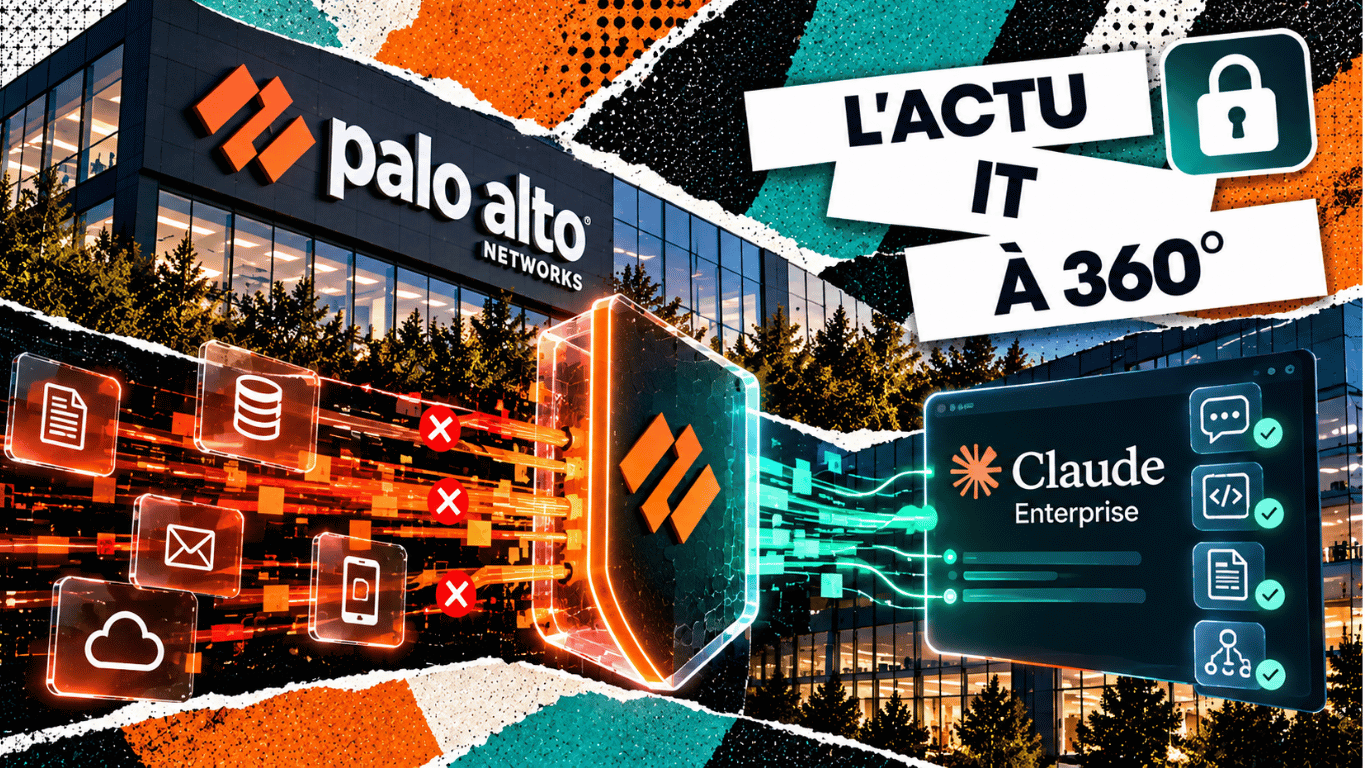
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un assistant transmette une information confidentielle ou suive une instruction malveillante rencontrée pendant son travail. Ces contrôles doivent accompagner l’usage de l’IA sans être assimilés à une garantie de sécurité absolue.
Une intégration à Claude déjà décrite en août
L’annonce du 15 octobre met en avant une intégration directe avec Claude Enterprise couvrant Claude Code, Claude.ai et Claude Cowork.[1] Cette connexion était toutefois déjà présentée dans un article du fournisseur daté du 5 août 2026.[2] La nouveauté d’octobre doit donc être lue comme un ensemble d’évolutions de sécurité, plutôt que comme la première apparition de cette intégration.
Le mécanisme repose sur des « inference hooks », des points de contrôle avant le traitement par le modèle. Selon la description publiée en août, Claude transmet le contenu à Prisma AIRS, qui l’évalue selon le profil de sécurité configuré et renvoie une décision d’autorisation ou de refus.[2]
Cette architecture place la vérification avant l’inférence, c’est-à-dire avant l’exécution du modèle sur la demande. Elle ne signifie pas que les données restent sur le poste du salarié : le flux d’inspection fait lui-même partie du périmètre à examiner lors de l’intégration.
Protéger les données et repérer les instructions détournées
Palo Alto Networks indique réutiliser les politiques de prévention des fuites de données, ou DLP, pour contrôler notamment les informations personnelles, le code propriétaire et les identifiants sensibles. Le fournisseur décrit également des mécanismes de détection des injections de prompt et des tentatives de contournement des règles.[2]
Une injection de prompt cherche à faire passer un contenu non fiable pour une instruction que l’assistant devrait suivre. Un document à résumer peut, par exemple, contenir une consigne lui demandant d’ignorer sa mission. La difficulté consiste à distinguer les informations utiles à analyser des instructions qui ne doivent jamais prendre autorité sur le travail demandé.
Trois moments de contrôle dans le parcours de l’agent
Cette grille éditoriale distingue les fonctions annoncées et les vérifications utiles à leur évaluation.
| Brique | Effet opérationnel | Question de maîtrise |
|---|---|---|
| Composants | Analyser les modèles et skills avant déploiement.[1] | Quelles versions et dépendances ont été examinées ? |
| Interactions avec Claude | Autoriser ou refuser un contenu avant l’inférence.[2] | Quelles données déclenchent un blocage et comment le vérifier ? |
| Échanges MCP | Inspecter les entrées et sorties des outils.[1] | Tous les flux utiles passent-ils effectivement par le contrôle ? |
La chaîne logicielle inclut désormais les skills
L’annonce étend l’analyse de la chaîne logicielle IA aux skills d’agents et présente des contrôles destinés à identifier du code malveillant avant déploiement.[1] Un skill peut regrouper des instructions, des ressources et du code pour aider un agent à accomplir une tâche. Son ajout modifie donc ce que le système sait faire et les composants sur lesquels il s’appuie.
L’examen doit rester lié à une version précise. Les mises à jour et les nouveaux accès demandés doivent être vérifiés.
Les appels aux outils constituent un autre point de contrôle
Prisma AIRS AI Gateway doit inspecter les échanges MCP dans les deux sens, bloquer certaines instructions dissimulées, masquer des données sensibles dans les sorties et appliquer des politiques d’accès.[1] MCP est un protocole permettant aux applications d’IA de se connecter à des outils et à des ressources.
Pour une PME, tester un assistant de développement sur un périmètre limité
Une PME utilisant Claude Enterprise pourrait commencer par un projet pilote avec des données fictives. Elle testerait le blocage d’un faux secret placé dans le contexte, puis le comportement face à une instruction indésirable dans un document. Ce scénario est une proposition de qualification, pas un résultat client publié.
L’évaluation devrait mesurer les menaces détectées, les demandes légitimes bloquées et le délai ajouté aux échanges. Elle doit aussi préciser ce qui se passe si le service d’inspection devient indisponible. Les annonces consultées ne fournissent ni taux indépendant de détection ni calendrier détaillé de disponibilité pour chaque fonction.
Le professionnel ajuste les règles et vérifie leur effet
Cette évolution mobilise directement la Cybersécurité. Le professionnel doit identifier les informations à protéger, définir les accès nécessaires et traduire les règles de l’entreprise en contrôles vérifiables. Une politique trop vague peut laisser passer des données sensibles ou empêcher inutilement le travail.
Son rôle comprend la préparation des essais et l’analyse des alertes. Un blocage ne prouve pas à lui seul qu’une attaque a été évitée ; une absence d’alerte ne démontre pas non plus qu’une interaction était sûre. Les résultats doivent être examinés avec les utilisateurs et les responsables des applications.
De nouveaux outils et des mises à jour des skills peuvent modifier les risques. Il faut maintenir les contrôles, réviser les permissions et organiser le traitement des incidents, avec une possibilité de reprise en main.
La protection dépendra de la couverture réelle des usages
L’intérêt de Prisma AIRS est de rapprocher plusieurs contrôles du déroulement concret des tâches. Leur efficacité dépendra des flux inspectés, des règles configurées et des pratiques de maintenance. L’autorisation d’une interaction ne garantit ni l’exactitude de la réponse ni la pertinence de l’action : la validation métier reste nécessaire.
Pour aller plus loin
Quatre lectures CCCLX sur la sécurité des composants et le contrôle des agents en entreprise.
Azure Linux 4.0 : Microsoft prépare l’après Windows Server ?
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Sources
- 01
Gilmartin, J., Palo Alto Networks (15 octobre 2026). « Agentic Innovation Meets Enterprise Control ». Présentation des évolutions de Prisma AIRS pour les interactions avec Claude, la chaîne logicielle IA et les échanges avec les outils.
- 02
Thellmann, S. et Hanumanula, S., Palo Alto Networks (5 août 2026). « Prisma AIRS: Unified Data Protection for Claude ». Description de l’intégration de Prisma AIRS à Claude Enterprise et des contrôles avant l’inférence.
CCCLX récompensée à l’IT Night 2025 avec le Trophée de bronze !
CCCLX, l'école IT à 360°, a été distinguée lors de l’IT Night 2025 – La Nuit de l’Entreprise Numérique, en remportant le Trophée de bronze dans la catégorie Écoles / Formations. Une belle reconnaissance dans le cadre de cet événement emblématique de l’écosystème...
Une révolution dans le financement des études supérieures portée par aivancity/CCCLX et Umanity
Une solution concrète pour démocratiser l’accès à l’éducation aux métiers de demain Ce dispositif, unique en France, et qui vient compléter une série de mesure mises en place par aivancity pour privilégier la diversité et l’accès équitable à ses programmes (Bourses de...
Livre blanc : Comment l’IA générative transforme les PME
Livre blanc : Comment l’IA générative transforme les PME Dans un monde où l’innovation technologique redéfinit les règles du jeu, les petites et moyennes entreprises n’ont jamais eu autant à gagner… ou à perdre. C’est dans ce contexte en perpétuelle évolution que...
CCCLX : Une nouvelle école IT dédiée aux PME et aux startups voit le jour
Le 28 avril 2025, CCCLX a été officiellement dévoilée à la CCI Paris lors d'une conférence de presse forte en symboles et en engagements. Ce lancement s'est tenu en présence de personnalités de premier plan : Soumia Malimbum, Présidente de la CCI Paris, Alain...
La Clinique de l’IT : quand les étudiants soignent les systèmes numériques des PME
Une innovation pédagogique et solidaire signée CCCLX Et si les étudiants devenaient les "médecins de terrain" du numérique ? C’est le pari audacieux de CCCLX avec la Clinique de l’IT, un dispositif pédagogique novateur inspiré des cliniques juridiques et du modèle...
IA générative et projet de fin d’études : vers un PFE augmenté et responsable
Chez CCCLX, l’intelligence artificielle n’est pas une discipline en marge du cursus : elle en est l’un des piliers. C’est pourquoi, en quatrième année, chaque étudiant réalise un Projet de Fin d’Études (PFE) enrichi par les outils d’IA générative. Mais au-delà de...
La Garantie de Mise à Jour du Diplôme : un engagement à vie avec CCCLX
Chez CCCLX, l’ambition ne s’arrête pas à la remise du diplôme. Parce que la technologie évolue sans cesse, parce que les compétences se périment aussi vite qu’elles s’acquièrent, CCCLX a fait un pari audacieux : proposer une Garantie de Mise à Jour du Diplôme©, un...
Emplois IT en France : une opportunité stratégique pour les talents polyvalents
Plus de 6 000 offres IT analysées : CCCLX dévoile les vraies attentes du marché Dans un marché du travail en pleine mutation, où l’intelligence artificielle et le cloud redéfinissent les standards, CCCLX a conduit une vaste étude sur plus de 6 000 offres d’emploi...