

Une IA qui promet de transformer la cybersécurité
Avec Claude Mythos, Anthropic met en avant une nouvelle génération d’intelligence artificielle capable d’analyser, détecter et anticiper des menaces de cybersécurité. Dans un contexte où les cyberattaques explosent, avec plus de 2 200 attaques par jour dans le monde, l’arrivée de modèles d’IA avancés suscite beaucoup d’espoir1. L’idée est simple : utiliser la puissance de l’IA pour détecter des comportements suspects, analyser des volumes massifs de données et réagir plus rapidement que les systèmes traditionnels. Mais derrière cette promesse technologique, la réalité est plus nuancée.
De la détection automatique à l’analyse proactive
Contrairement aux outils classiques basés sur des règles fixes, Claude Mythos s’appuie sur des modèles capables d’interpréter des situations complexes. Il peut analyser des logs, identifier des anomalies et proposer des scénarios d’attaque potentiels. Cette approche permet de passer d’une cybersécurité réactive à une cybersécurité proactive. Aujourd’hui, près de 60 % des entreprises utilisent déjà l’IA pour renforcer leur sécurité, preuve que cette transition est en cours2. Toutefois, ces systèmes restent dépendants de la qualité des données et des scénarios sur lesquels ils ont été entraînés.
Une efficacité réelle… mais pas sans limites
Si l’IA améliore la détection des menaces, elle ne remplace pas les experts humains. Les modèles peuvent produire des faux positifs, mal interpréter certaines situations ou manquer des attaques inédites. Par ailleurs, les cybercriminels utilisent eux aussi l’IA pour automatiser leurs attaques, ce qui crée une véritable course technologique. Selon IBM, le coût moyen d’une violation de données atteint aujourd’hui 4,45 millions de dollars, malgré l’usage croissant d’outils avancés3. Cela montre que l’IA est un levier puissant, mais pas une solution miracle.
Des impacts concrets pour les PME
Pour les PME, Claude Mythos et les outils similaires peuvent représenter une opportunité importante. Ces technologies permettent d’accéder à des capacités d’analyse avancées sans disposer d’équipes de cybersécurité très importantes. Elles peuvent automatiser la surveillance, détecter des anomalies et aider à prioriser les actions. Cependant, leur mise en place nécessite une bonne intégration dans l’écosystème IT existant, ainsi qu’une compréhension des risques. Une mauvaise configuration ou une confiance excessive dans l’IA peut au contraire créer de nouvelles vulnérabilités.
Comprendre l’IA devient essentiel pour sécuriser les systèmes
Cette évolution met en avant une compétence clé : la cybersécurité, avec une dimension forte liée à l’intelligence artificielle. Les professionnels IT doivent être capables de comprendre le fonctionnement de ces modèles, d’évaluer leurs limites et de les intégrer dans une stratégie globale de sécurité. Il ne s’agit plus seulement de protéger des systèmes, mais de piloter des outils intelligents capables d’évoluer en permanence. Cette hybridation entre IA et cybersécurité devient centrale dans les métiers IT.
Une révolution… mais encore en construction
Claude Mythos illustre parfaitement une tendance de fond : l’IA transforme la cybersécurité, mais ne la remplace pas. Elle permet d’aller plus vite, d’analyser plus de données et d’anticiper certaines menaces, mais elle introduit aussi de nouveaux risques et de nouvelles dépendances. Pour les étudiants et futurs professionnels IT, comprendre ces enjeux est essentiel. L’avenir de la cybersécurité ne repose pas uniquement sur la technologie, mais sur la capacité à combiner intelligence humaine et intelligence artificielle dans une approche équilibrée et maîtrisée.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Références
1. University of Maryland. (2023). Cybersecurity statistics – attacks frequency.
https://cybersecurityventures.com
2. Capgemini Research Institute. (2024). AI in cybersecurity adoption report.
https://www.capgemini.com
3. IBM. (2024). Cost of a Data Breach Report.
https://www.ibm.com/security/data-breach
SolarWinds Avior les équipes IT fixent les objectifs et les agents coordonnent les actions
SSolarWinds lance Avior, un système d’IA agentique conçu pour poursuivre des objectifs opérationnels dans les environnements IT hybrides. Disponible depuis le 14 octobre dans le cadre d’un accompagnement au démarrage, il associe des agents spécialisés à des mécanismes...
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres...
Cloudflare rend la sécurité web programmable avec Workers
CCloudflare rapproche sa passerelle web sécurisée de sa plateforme de développement Workers. Avec Forward, disponible en bêta publique, les entreprises peuvent ajouter du code au traitement de certaines requêtes HTTP autorisées.[2] Pour les équipes IT, cette...
Palo Alto Networks renforce la sécurité des agents IA autour de Claude Enterprise
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un...
ServiceNow prépare AI Passport pour contrôler les droits d’accès des agents IA
SServiceNow annonce AI Passport, un justificatif d’autorisation signé cryptographiquement destiné à encadrer les agents IA et les serveurs MCP pendant l’exécution des workflows. Sa disponibilité est prévue au quatrième trimestre 2026.[1] L’image du badge numérique...
SAP veut acquérir TechWolf pour relier tâches, compétences et transformation des métiers
SSAP annonce un accord pour acquérir TechWolf, une plateforme d’IA qui relie les tâches, les compétences et les évolutions du marché du travail. La clôture est attendue au quatrième trimestre 2026, sous réserve notamment des autorisations réglementaires.[1]...
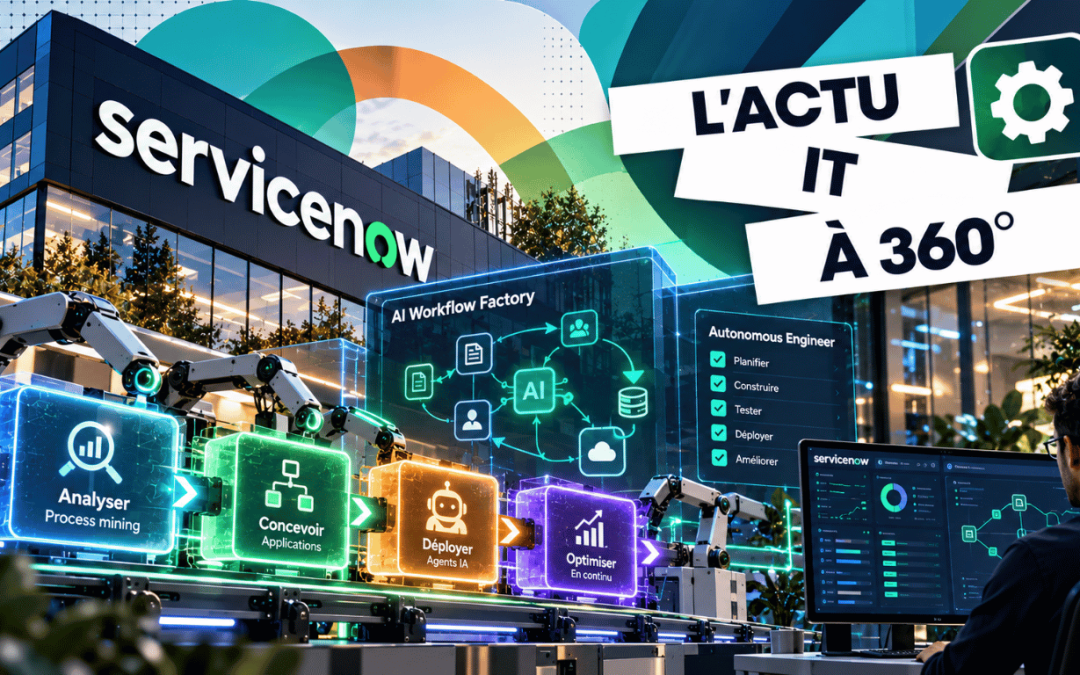
ServiceNow veut faire de l’amélioration des processus une boucle continue pilotée par l’IA
AAvec AI Workflow Factory, ServiceNow propose de relier l’identification des processus inefficaces à la construction et à l’exploitation de leurs améliorations. L’annonce associe notamment Autonomous Engineer, un outil destiné à automatiser davantage le travail...
Mistral Large 4 : ce que son modèle de 1 000 milliards de paramètres peut changer pour les entreprises
MMistral ouvre la préversion publique de Mistral Large 4, surnommé « Le Chonk », et prévoit de publier ses poids d’ici la fin du mois.[1] Ce modèle européen vise notamment les usages agentiques, la cybersécurité, la finance et l’industrie. Pour les entreprises,...
IBM Bob : développer avec l’IA sans faire sortir son code de l’entreprise
IIBM annonce une version auto-hébergée de Bob, sa plateforme de développement agentique, pour les infrastructures internes, les clouds privés ou souverains et les environnements isolés d’Internet.[1] Cette possibilité répond à un obstacle concret : certaines...
OpenShift change de socle : ce que les entreprises doivent vérifier avant RHCOS 10
RRed Hat prévoit de faire de RHEL CoreOS 10 (RHCOS 10) le système par défaut des nouvelles installations OpenShift au quatrième trimestre 2026. RHCOS 9 restera disponible pour les versions récentes au moins jusqu’à mi-2027.[1] Pour les entreprises, cette transition...