


Une mise à jour qui révèle l’ampleur des vulnérabilités du web
Avec Firefox 150, Mozilla corrige 271 failles de sécurité, un chiffre qui illustre à lui seul la complexité et la fragilité des environnements web modernes. Derrière cette mise à jour se cache une réalité souvent invisible : les navigateurs sont devenus des points d’entrée critiques pour les cyberattaques. Aujourd’hui, plus de 80 % des cyberattaques passent par des vecteurs liés au web, que ce soit via des scripts malveillants, des extensions ou des failles dans le rendu des pages1. Cette version marque donc un tournant, non seulement par son ampleur, mais par la manière dont ces vulnérabilités sont détectées et corrigées.
L’intelligence artificielle au cœur de la détection des failles
Firefox 150 s’appuie de plus en plus sur des outils d’intelligence artificielle pour identifier et analyser les vulnérabilités. Contrairement aux approches traditionnelles basées sur des tests manuels ou des règles statiques, l’IA permet de détecter des comportements anormaux, d’anticiper des scénarios d’attaque et d’analyser rapidement des volumes massifs de code. Cette évolution est essentielle dans un contexte où la complexité des applications web ne cesse d’augmenter. Aujourd’hui, certains outils d’IA permettent de détecter des failles jusqu’à 10 fois plus rapidement que les méthodes classiques2.
Une course contre la montre face à des menaces toujours plus rapides
La rapidité de correction devient un enjeu clé. Entre la découverte d’une faille et son exploitation, le délai se réduit de plus en plus. Certaines vulnérabilités critiques peuvent être exploitées en quelques heures seulement après leur divulgation. Dans ce contexte, l’IA joue un rôle déterminant pour accélérer la détection et la réponse. Elle permet de prioriser les failles les plus critiques et de réduire le temps d’exposition, un facteur essentiel pour limiter les risques.
Navigateur web : un maillon critique pour les entreprises
Pour les entreprises et les PME, cette évolution est loin d’être anodine. Le navigateur est aujourd’hui l’un des outils les plus utilisés dans les environnements professionnels, que ce soit pour accéder au cloud, aux applications métiers ou aux données. Une faille dans un navigateur peut donc avoir des conséquences directes sur la sécurité des systèmes. Les mises à jour comme Firefox 150 permettent de renforcer la protection des utilisateurs, mais elles soulignent aussi l’importance de maintenir les outils à jour et de surveiller les risques liés aux usages web.
Automatiser la sécurité sans perdre le contrôle
L’intégration de l’IA dans la cybersécurité ouvre de nouvelles perspectives, mais pose aussi des défis. Si l’automatisation permet d’aller plus vite, elle ne remplace pas la supervision humaine. Les modèles peuvent générer des faux positifs ou passer à côté de certaines menaces inédites. Pour les entreprises, l’enjeu est donc de trouver un équilibre entre automatisation et contrôle, en intégrant ces outils dans une stratégie globale de sécurité.
Cybersécurité et IA : une compétence devenue indispensable
Cette transformation met en avant une compétence clé : la cybersécurité, désormais étroitement liée à l’intelligence artificielle. Les professionnels IT doivent être capables de comprendre ces outils, d’interpréter leurs résultats et de les intégrer dans leurs systèmes. Il ne s’agit plus seulement de corriger des failles, mais d’anticiper les menaces et de piloter des systèmes intelligents capables de s’adapter en permanence. Cette évolution redéfinit les métiers IT et les compétences numériques attendues dans les entreprises.
Vers une sécurité web plus proactive et intelligente
Firefox 150 illustre une tendance de fond : la cybersécurité évolue vers des approches plus proactives et plus intelligentes. L’IA permet d’identifier plus rapidement les vulnérabilités, de mieux comprendre les attaques et de réagir en temps réel. Pour les étudiants et futurs professionnels IT, cette évolution est essentielle à comprendre. Elle montre que la sécurité ne repose plus uniquement sur des correctifs, mais sur une capacité à anticiper et à s’adapter dans un environnement en constante évolution.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Références
1. Cybersecurity Ventures. (2024). Cybercrime damages report.
https://cybersecurityventures.com
2. IBM. (2024). Cost of a Data Breach Report.
https://www.ibm.com/security/data-breach
CAMPUS CHALLENGE : UNE RENTRÉE QUI COMMENCE EN ÉQUIPE
Des balises cachées autour du campus, des équipes mélangées et une bonne dose de créativité : pour son séminaire de rentrée, CCCLX a lancé avec Dotmap un Campus Challenge réunissant les étudiants de toutes les années du Bachelor.Un challenge pour créer du...
GitLab sous attaque : pourquoi Alpine Linux a reconstruit son serveur malgré une mise à jour
Un logiciel peut afficher une version récente tout en conservant une dépendance vulnérable. Alpine Linux en a fait l’expérience après des tentatives d’exploitation de CVE-2026-97229 contre son instance GitLab. Le projet a reconstruit le serveur, faute de pouvoir...
Une extension Claude Code piégée dans Cursor expose les postes des développeurs à une porte dérobée SSH
Une extension installée pour aider à programmer peut aussi exécuter du code sur le poste qui l’accueille. Le 29 octobre 2026, des copies malveillantes de Claude Code, versions 2.1.312 et 2.1.313, ont été distribuées depuis la marketplace de Cursor pour Windows et...
Une faille critique du noyau Linux permet une attaque à distance : quels serveurs faut-il vérifier ?
Une faille du noyau peut exposer un serveur avant même qu’un utilisateur se connecte à son application. CVE-2026-98432 touche le traitement des connexions TCP IPv4 dans Linux et reçoit un score CVSS de 9,8 dans le suivi Ubuntu. Publiée le 15 octobre, elle fait l’objet...
Marvell veut racheter Lumentum pour 115 milliards de dollars et accélérer les connexions de l’IA
La puissance des infrastructures IA dépend aussi des connexions entre leurs composants. Le 2 novembre 2026, Marvell et Lumentum annoncent un accord d’acquisition entièrement en actions, valorisant implicitement Lumentum à environ 115 milliards de dollars en valeur...
CrowdStrike lance un bouton d’arrêt pour couper l’accès des agents IA aux modèles
Installer une dépendance revient à faire entrer du code extérieur dans un environnement de travail. GitHub annonce Package Firewall, un service qui contrôle les requêtes vers les registres de packages avant leur installation. Disponible en préversion publique pour...
GitHub lance un firewall pour filtrer les packages npm avant leur installation
Installer une dépendance revient à faire entrer du code extérieur dans un environnement de travail. GitHub annonce Package Firewall, un service qui contrôle les requêtes vers les registres de packages avant leur installation. Disponible en préversion publique pour...
Google Cloud rend le calcul confidentiel disponible sur ses GPU Blackwell
Une entreprise peut chiffrer ses fichiers et ses échanges tout en conservant un risque au moment où ses données sont traitées. Google Cloud annonce la disponibilité générale de Confidential G4, sur des instances équipées de GPU NVIDIA RTX PRO 6000 Blackwell Server...
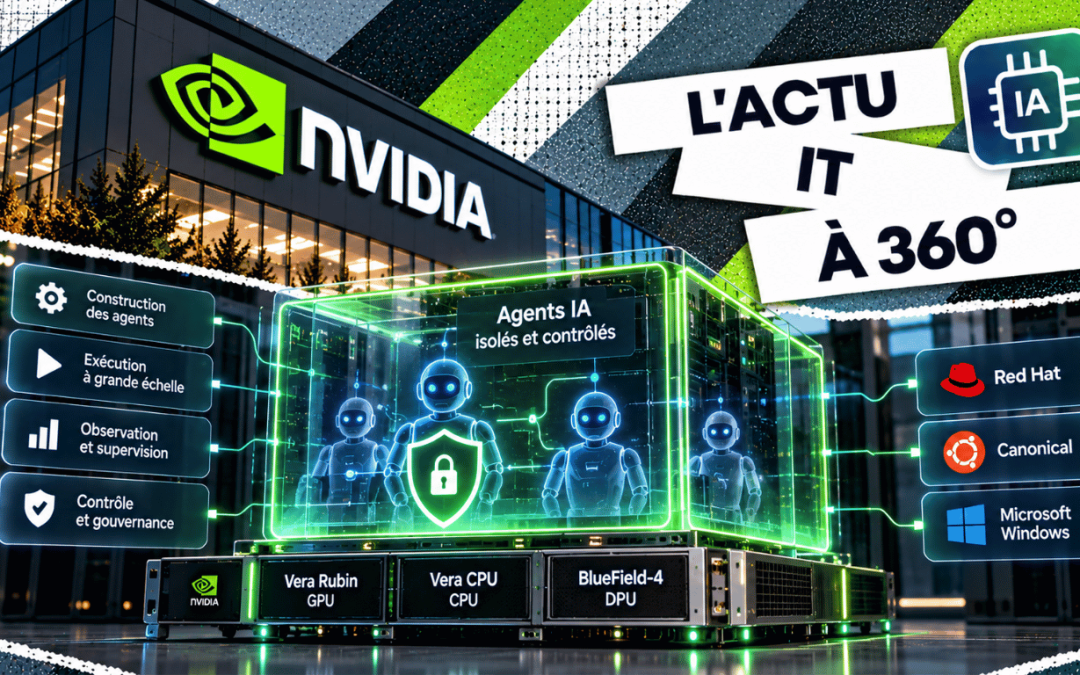
NVIDIA OpenShell veut encadrer les agents IA jusque dans le matériel
Un agent IA qui consulte des documents, exécute du code ou modifie un outil métier dispose de moyens d’action bien réels. NVIDIA présente OpenShell Reference Architecture, une architecture de référence associant environnement d’exécution sécurisé et contrôles...
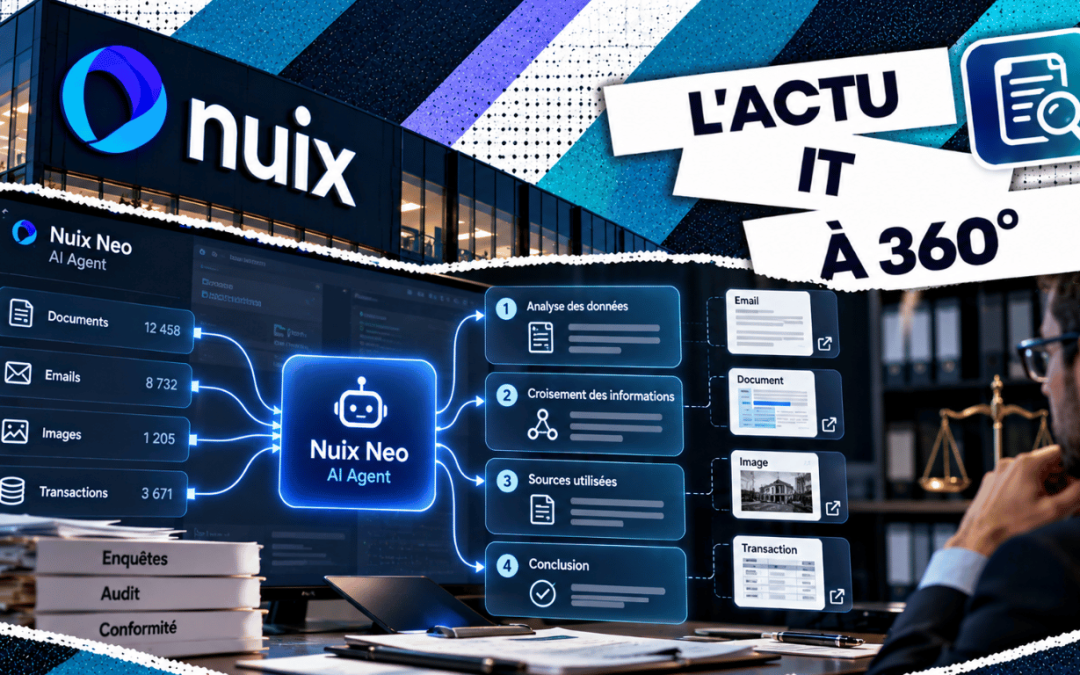
Nuix lance un agent IA qui cite ses sources et laisse une piste d’audit
Une réponse convaincante ne suffit pas lorsqu’elle sert à préparer une enquête ou un audit. Il faut pouvoir retrouver les documents utilisés et vérifier les opérations effectuées. Nuix annonce Nuix Neo AI Agent, un assistant d’analyse qui relie ses réponses aux...