

Les modèles d’IA franchissent un nouveau seuil de capacités
À peine un mois après son lancement, Claude Mythos Preview continue déjà d’améliorer ses performances. Selon les derniers tests publiés par l’AI Security Institute (AISI) du Royaume-Uni, le modèle d’Anthropic dépasse désormais ses propres résultats obtenus lors des premières évaluations et surclasse également GPT-5.5 d’OpenAI sur plusieurs exercices de cybersécurité. Cette progression particulièrement rapide relance le débat sur la capacité des mécanismes de sécurité à suivre le rythme de développement des modèles d’intelligence artificielle les plus avancés.1
Des performances inédites sur les tests cyber
L’AISI évalue régulièrement les modèles d’intelligence artificielle à travers des scénarios reproduisant des opérations réelles de cybersécurité. Lors de cette nouvelle campagne de tests, Mythos Preview est devenu le premier modèle à réussir certains parcours jusqu’alors considérés comme hors de portée, notamment le scénario Cooling Tower, jamais résolu auparavant par une IA. Les chercheurs soulignent que cette amélioration est intervenue sans nouvelle génération officielle du modèle, démontrant que les capacités des IA continuent de progresser entre deux versions grâce aux optimisations apportées par leurs concepteurs.1
Les capacités progressent plus vite que prévu
Les résultats observés dépassent les projections réalisées quelques mois plus tôt par les chercheurs britanniques. En février 2026, l’AISI estimait déjà que les capacités des modèles d’IA à accomplir des tâches de cybersécurité doublaient environ tous les cinq mois. L’arrivée de Mythos Preview et de GPT-5.5 a accéléré cette tendance. Les experts estiment désormais que les modèles progressent plus rapidement que les scénarios d’évaluation eux-mêmes, rendant de plus en plus difficile la mesure de leurs véritables limites.1
Une nouvelle réalité pour la cybersécurité
L’amélioration des performances des modèles présente des bénéfices évidents pour les équipes de défense. Les IA peuvent aider à détecter des vulnérabilités, analyser du code ou accélérer la correction de failles de sécurité. Mais ces mêmes capacités pourraient également être exploitées par des acteurs malveillants pour identifier plus rapidement des points faibles dans les systèmes informatiques. Les spécialistes considèrent donc que chaque avancée technologique doit désormais s’accompagner de nouveaux mécanismes de contrôle, d’évaluation et de supervision afin de limiter les risques d’utilisation détournée.2
Les benchmarks atteignent leurs propres limites
Les chercheurs de l’AISI reconnaissent également que leurs méthodes d’évaluation commencent à montrer leurs limites. Les scénarios actuels imposent un plafond de 2,5 millions de tokens afin de comparer équitablement les modèles. Or, les derniers systèmes d’IA semblent capables d’aller bien au-delà de cette limite. Les chercheurs estiment que des budgets de calcul plus élevés pourraient encore améliorer leurs performances, ce qui laisse penser que les capacités réelles des modèles les plus avancés restent en partie sous-estimées par les outils d’évaluation actuels.1
La cybersécurité doit évoluer au même rythme que l’intelligence artificielle
Cette évolution rappelle pourquoi la Cybersécurité devient plus stratégique que jamais. Les professionnels ne doivent plus seulement protéger les infrastructures contre des attaques traditionnelles, mais aussi comprendre les capacités des nouvelles générations d’intelligence artificielle, anticiper leurs usages et mettre en place des mécanismes capables d’encadrer leur déploiement. L’évaluation continue des modèles, la gestion des risques et la surveillance des comportements deviennent désormais des composantes essentielles de la sécurité numérique.
Une course qui dépasse désormais les performances
Les progrès de Mythos Preview montrent que la compétition entre les acteurs de l’intelligence artificielle ne porte plus uniquement sur les performances des modèles. Elle concerne également la capacité à garantir leur sécurité, leur contrôle et leur utilisation responsable. À mesure que ces systèmes gagnent en autonomie et en efficacité, la cybersécurité devient un élément indissociable de leur développement et un enjeu stratégique pour l’ensemble de l’écosystème numérique.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
Les progrès rapides de Mythos Preview illustrent l’accélération des capacités des modèles d’intelligence artificielle les plus avancés. Sur un sujet connexe, découvrez notre article « Claude Fable 5 quitte l’offre gratuite : Anthropic mise sur les usages professionnels », qui analyse comment Anthropic repositionne désormais ses modèles les plus performants vers les entreprises et les usages à forte valeur ajoutée.
Références
1. UK AI Security Institute. (2026). Cyber capability evaluations of Claude Mythos Preview.
https://www.aisi.gov.uk
2. Anthropic. (2026). Project Glasswing and Frontier Model Safety.
https://www.anthropic.com
SolarWinds Avior les équipes IT fixent les objectifs et les agents coordonnent les actions
SSolarWinds lance Avior, un système d’IA agentique conçu pour poursuivre des objectifs opérationnels dans les environnements IT hybrides. Disponible depuis le 14 octobre dans le cadre d’un accompagnement au démarrage, il associe des agents spécialisés à des mécanismes...
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres...
Cloudflare rend la sécurité web programmable avec Workers
CCloudflare rapproche sa passerelle web sécurisée de sa plateforme de développement Workers. Avec Forward, disponible en bêta publique, les entreprises peuvent ajouter du code au traitement de certaines requêtes HTTP autorisées.[2] Pour les équipes IT, cette...
Palo Alto Networks renforce la sécurité des agents IA autour de Claude Enterprise
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un...
ServiceNow prépare AI Passport pour contrôler les droits d’accès des agents IA
SServiceNow annonce AI Passport, un justificatif d’autorisation signé cryptographiquement destiné à encadrer les agents IA et les serveurs MCP pendant l’exécution des workflows. Sa disponibilité est prévue au quatrième trimestre 2026.[1] L’image du badge numérique...
SAP veut acquérir TechWolf pour relier tâches, compétences et transformation des métiers
SSAP annonce un accord pour acquérir TechWolf, une plateforme d’IA qui relie les tâches, les compétences et les évolutions du marché du travail. La clôture est attendue au quatrième trimestre 2026, sous réserve notamment des autorisations réglementaires.[1]...
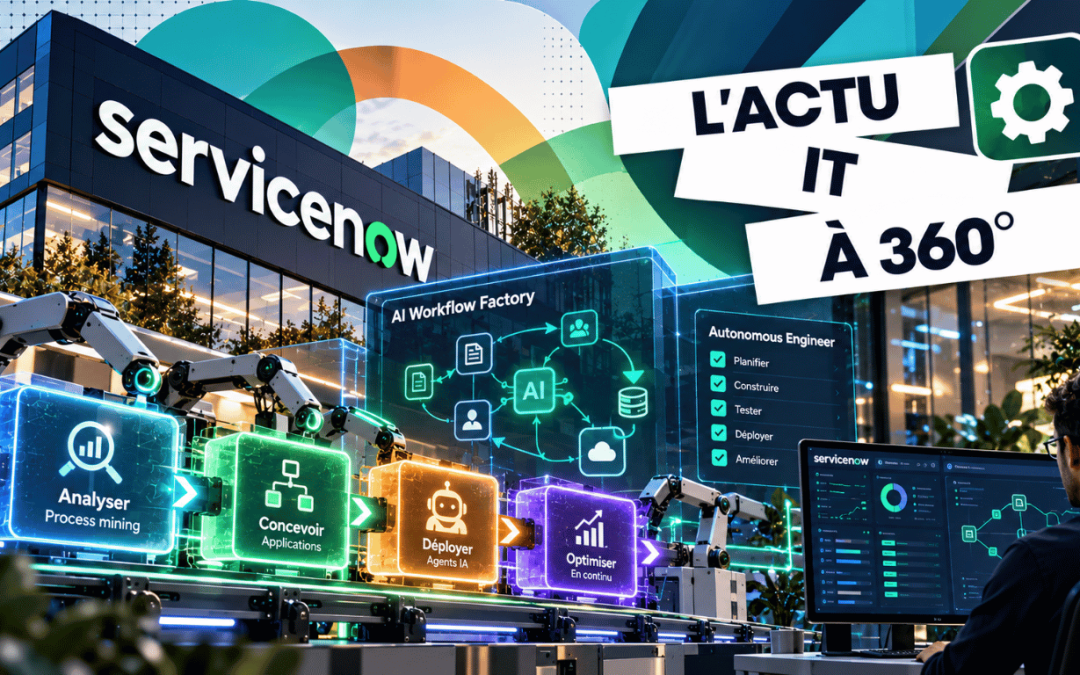
ServiceNow veut faire de l’amélioration des processus une boucle continue pilotée par l’IA
AAvec AI Workflow Factory, ServiceNow propose de relier l’identification des processus inefficaces à la construction et à l’exploitation de leurs améliorations. L’annonce associe notamment Autonomous Engineer, un outil destiné à automatiser davantage le travail...
Mistral Large 4 : ce que son modèle de 1 000 milliards de paramètres peut changer pour les entreprises
MMistral ouvre la préversion publique de Mistral Large 4, surnommé « Le Chonk », et prévoit de publier ses poids d’ici la fin du mois.[1] Ce modèle européen vise notamment les usages agentiques, la cybersécurité, la finance et l’industrie. Pour les entreprises,...
IBM Bob : développer avec l’IA sans faire sortir son code de l’entreprise
IIBM annonce une version auto-hébergée de Bob, sa plateforme de développement agentique, pour les infrastructures internes, les clouds privés ou souverains et les environnements isolés d’Internet.[1] Cette possibilité répond à un obstacle concret : certaines...
OpenShift change de socle : ce que les entreprises doivent vérifier avant RHCOS 10
RRed Hat prévoit de faire de RHEL CoreOS 10 (RHCOS 10) le système par défaut des nouvelles installations OpenShift au quatrième trimestre 2026. RHCOS 9 restera disponible pour les versions récentes au moins jusqu’à mi-2027.[1] Pour les entreprises, cette transition...