


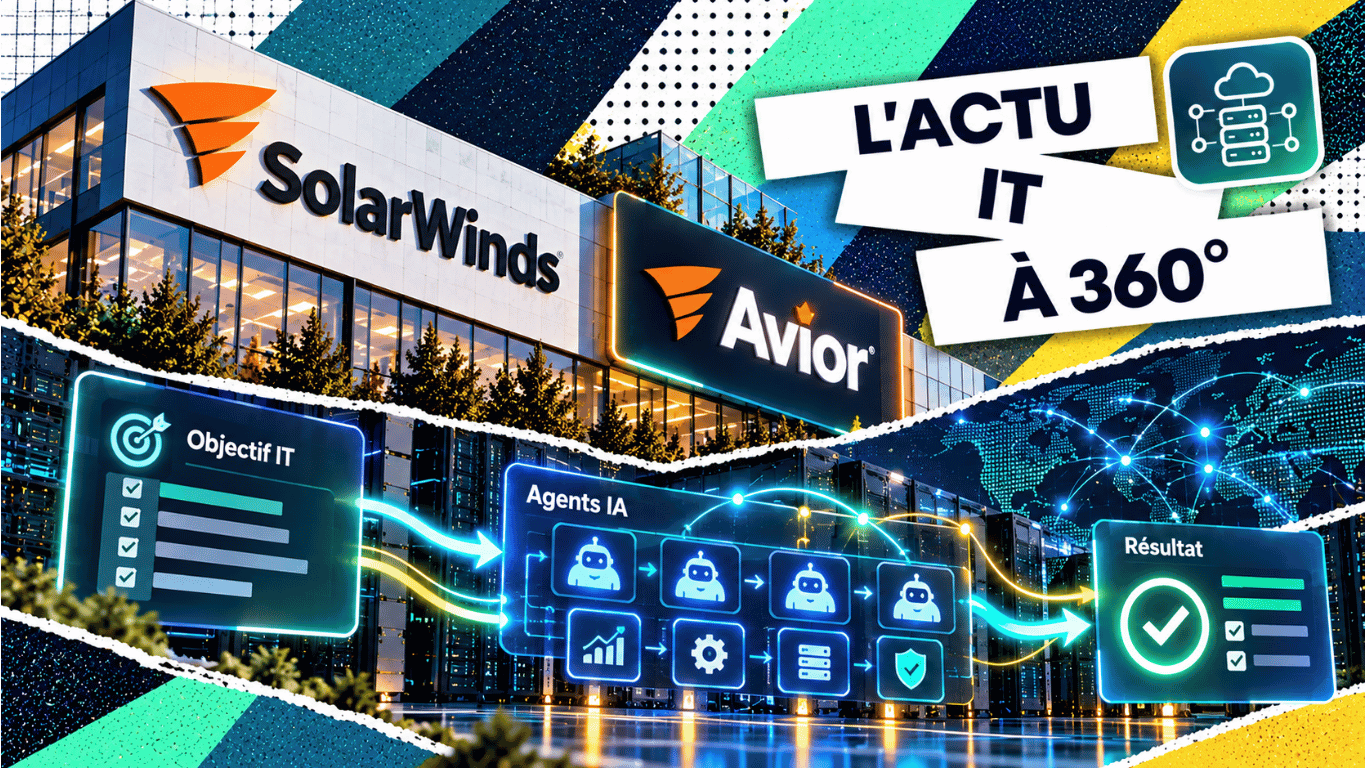
SSolarWinds lance Avior, un système d’IA agentique conçu pour poursuivre des objectifs opérationnels dans les environnements IT hybrides. Disponible depuis le 14 octobre dans le cadre d’un accompagnement au démarrage, il associe des agents spécialisés à des mécanismes de contrôle.[1] Pour les équipes techniques, la question devient concrète : quelles tâches peut-on déléguer, avec quels droits et quelles preuves que le service fonctionne mieux ?
Un objectif à suivre au-delà de la conversation
La documentation présente Avior comme un outil qui part d’un objectif, construit une compréhension de l’environnement puis coordonne les outils et les actions nécessaires pour progresser.[2] Cette logique implique un suivi dans le temps : une réponse utile à une question ne suffit pas à établir qu’une situation opérationnelle s’est améliorée.
Pour une entreprise, formuler un objectif exige donc davantage qu’une consigne générale comme « améliorer le réseau ». Il faut définir le service concerné, les équipements inclus, un indicateur mesurable et les changements autorisés. Sans ce cadre, une amélioration locale peut déplacer le problème ou dégrader une autre application.
Des usages qui concernent le quotidien des équipes IT
SolarWinds cite notamment la corrélation des alertes, le traitement des écarts de configuration, le suivi des sauvegardes d’équipements et la surveillance de la capacité.[1] Ces usages touchent des tâches répétitives qui nécessitent pourtant une connaissance précise des infrastructures.
Regrouper plusieurs alertes peut faciliter l’analyse, mais un regroupement erroné peut aussi dissimuler deux incidents indépendants. De même, une configuration différente du référentiel peut correspondre à une erreur ou à une modification autorisée encore mal documentée. L’automatisation doit conserver ces distinctions.
Trois objectifs à traduire en critères vérifiables
Cette grille propose des critères de pilote à partir des usages annoncés, sans présumer de leur efficacité dans une infrastructure donnée.
| Objectif | Résultat à mesurer | Contrôle à conserver |
|---|---|---|
| Réduire le bruit | Moins d’alertes redondantes à examiner. | Vérifier que les incidents distincts restent visibles. |
| Suivre les configurations | Identifier les écarts sur un périmètre défini. | Distinguer les changements approuvés des erreurs. |
| Suivre les sauvegardes | Repérer les équipements sans copie récente. | Tester la restauration et protéger les copies. |
Une autonomie annoncée comme graduée selon le risque
Le fournisseur décrit des approbations humaines explicites pour les actions potentiellement dangereuses, des journaux d’audit, des accès limités au nécessaire et une prise en charge du retour arrière.[1] Le niveau de délégation doit néanmoins être vérifié pour chaque opération et chaque intégration retenue.
Un cadre déterministe ne garantit pas un diagnostic exact
SolarWinds qualifie son cadre d’exécution de « déterministe ».[1] Cette expression décrit le dispositif annoncé pour encadrer les actions ; elle ne prouve pas que chaque analyse produite par l’IA sera correcte. Un processus contrôlé peut encore s’appuyer sur une donnée incomplète, une topologie périmée ou une hypothèse erronée.
Avant d’approuver une intervention, l’opérateur doit pouvoir examiner les éléments qui la justifient, son périmètre et ses conséquences prévisibles. Un retour arrière doit lui aussi être testé : rétablir une configuration ne suffit pas toujours à restaurer toutes les sessions ou les traitements interrompus.
Une PME peut commencer par la couverture des sauvegardes
Un pilote illustratif pourrait viser quelques équipements réseau non critiques et un objectif simple : identifier ceux dont la sauvegarde de configuration est absente ou trop ancienne. L’équipe commencerait par confronter les constats aux données de ses outils existants, sans autoriser de modification automatique des équipements.
Elle pourrait ensuite tester une action limitée, après validation, puis vérifier la présence et l’exploitabilité de la copie obtenue. Les essais incluraient un équipement indisponible, des droits insuffisants et une information d’inventaire incorrecte. Ce scénario constitue une proposition d’évaluation, pas un résultat client publié.
Le bilan devrait comparer le temps de traitement, les erreurs de qualification et les interventions humaines nécessaires. Le communiqué ne fournit pas de résultats chiffrés permettant de généraliser les gains.[1] Les coûts, les intégrations compatibles et les conditions d’accès restent à préciser pour chaque projet.
L’administrateur définit ce que les agents peuvent changer
Cette évolution mobilise directement l’Administration systèmes et réseaux. Connaître les dépendances entre applications, serveurs et équipements permet de fixer des objectifs réalistes. Le professionnel doit aussi distinguer un indicateur technique satisfaisant d’un service réellement utilisable par les collaborateurs.
Son rôle comprend la définition des permissions et des conditions d’intervention. Une action acceptable sur un environnement de test peut être inappropriée en production. Les fenêtres de maintenance, les sauvegardes et les procédures d’escalade doivent rester cohérentes avec la criticité du service.
L’administrateur vérifie enfin les résultats et maintient la documentation. Il doit savoir contester un diagnostic, suspendre une action et reprendre la main. La délégation à des agents rend cette compréhension de l’infrastructure d’autant plus utile que plusieurs opérations peuvent être coordonnées dans un même objectif.
Repère éditorial
L’intérêt d’Avior se jugera sur des objectifs atteints sans dégradation du service, avec des décisions compréhensibles et des interventions maîtrisées. Pour une PME, un périmètre limité et mesurable constitue un meilleur point de départ qu’une délégation générale de l’exploitation.
Pour aller plus loin
Quatre lectures CCCLX sur la supervision, les infrastructures et le contrôle des agents.
Google Cloud Storage Intelligence Advisor détecte les anomalies de stockage
Azure Linux 4.0 : Microsoft prépare l’après Windows Server ?
Sandbox, terminal, politiques : GitHub encadre ses agents de code
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Sources
- 01
SolarWinds (14 octobre 2026). « SolarWinds Unveils Avior, Bringing Deterministic, Agentic AI to Enterprise IT ». Annonce du lancement d’Avior, de ses usages opérationnels et des mécanismes de contrôle présentés par l’éditeur.
- 02
SolarWinds, documentation Avior (octobre 2026). « Avior release notes ». Documentation des fonctionnalités, des objectifs opérationnels, des propositions d’action et des niveaux d’autonomie décrits pour Avior.
Une faille critique du noyau Linux permet une attaque à distance : quels serveurs faut-il vérifier ?
Une faille du noyau peut exposer un serveur avant même qu’un utilisateur se connecte à son application. CVE-2026-98432 touche le traitement des connexions TCP IPv4 dans Linux et reçoit un score CVSS de 9,8 dans le suivi Ubuntu. Publiée le 15 octobre, elle fait l’objet...
Marvell veut racheter Lumentum pour 115 milliards de dollars et accélérer les connexions de l’IA
La puissance des infrastructures IA dépend aussi des connexions entre leurs composants. Le 2 novembre 2026, Marvell et Lumentum annoncent un accord d’acquisition entièrement en actions, valorisant implicitement Lumentum à environ 115 milliards de dollars en valeur...
CrowdStrike lance un bouton d’arrêt pour couper l’accès des agents IA aux modèles
Installer une dépendance revient à faire entrer du code extérieur dans un environnement de travail. GitHub annonce Package Firewall, un service qui contrôle les requêtes vers les registres de packages avant leur installation. Disponible en préversion publique pour...
GitHub lance un firewall pour filtrer les packages npm avant leur installation
Installer une dépendance revient à faire entrer du code extérieur dans un environnement de travail. GitHub annonce Package Firewall, un service qui contrôle les requêtes vers les registres de packages avant leur installation. Disponible en préversion publique pour...
Google Cloud rend le calcul confidentiel disponible sur ses GPU Blackwell
Une entreprise peut chiffrer ses fichiers et ses échanges tout en conservant un risque au moment où ses données sont traitées. Google Cloud annonce la disponibilité générale de Confidential G4, sur des instances équipées de GPU NVIDIA RTX PRO 6000 Blackwell Server...
NVIDIA OpenShell veut encadrer les agents IA jusque dans le matériel
Un agent IA qui consulte des documents, exécute du code ou modifie un outil métier dispose de moyens d’action bien réels. NVIDIA présente OpenShell Reference Architecture, une architecture de référence associant environnement d’exécution sécurisé et contrôles...
Nuix lance un agent IA qui cite ses sources et laisse une piste d’audit
Une réponse convaincante ne suffit pas lorsqu’elle sert à préparer une enquête ou un audit. Il faut pouvoir retrouver les documents utilisés et vérifier les opérations effectuées. Nuix annonce Nuix Neo AI Agent, un assistant d’analyse qui relie ses réponses aux...
Deux failles critiques dans PHP appellent une vérification immédiate des serveurs
PHP publie des correctifs pour CVE-2026-109618 et CVE-2026-109619, deux vulnérabilités pouvant permettre une exécution de code à distance sans authentification.[1] Pour les entreprises, l’urgence consiste à identifier les installations concernées et à vérifier leur...
DigitalOcean et VAST veulent simplifier les données qui alimentent les agents IA
Un agent IA peut disposer d’un modèle performant et rester incapable de retrouver la bonne procédure ou la dernière information client. Le 12 octobre, DigitalOcean et VAST annoncent un partenariat élargi autour du VAST AI Operating System, avec Agent Data Services...
Salesforce veut acquérir Loops pour aider Tableau à expliquer les variations des KPI
Salesforce annonce un accord définitif pour acquérir Loops, une plateforme analytique fondée sur l’IA, avec l’intention d’intégrer sa technologie à Tableau après la clôture.[1] L’objectif est de surveiller les indicateurs et de faire ressortir les facteurs associés à...