

RRed Hat prévoit de faire de RHEL CoreOS 10 (RHCOS 10) le système par défaut des nouvelles installations OpenShift au quatrième trimestre 2026. RHCOS 9 restera disponible pour les versions récentes au moins jusqu’à mi-2027.[1] Pour les entreprises, cette transition pose une question concrète : les applications, les extensions et le matériel pourront-ils évoluer ensemble ?
Le système sous les conteneurs compte toujours
RHCOS est le système immuable des nœuds OpenShift, administré par les mécanismes de la plateforme.[1] Un nœud est une machine qui participe au fonctionnement du cluster. Même lorsque les applications sont empaquetées dans des conteneurs, elles s’exécutent donc sur un socle dont les caractéristiques restent déterminantes.
La matrice de Red Hat rappelle que les conteneurs dépendent notamment du noyau Linux de l’hôte. Elle distingue les usages ordinaires des conteneurs privilégiés, capables d’interagir plus directement avec ce système. Pour ces derniers, le support impose notamment une correspondance entre les versions majeures de l’image et de l’hôte.[2]
Le sujet dépasse ainsi la mise à jour d’une image applicative. Une application peut sembler fonctionner alors qu’un composant chargé de la surveiller, de connecter son stockage ou de gérer son réseau exige encore une adaptation. La validation doit couvrir ce service complet.
La disponibilité ne vaut pas validation de chaque environnement
À la disponibilité générale, Red Hat exigera la prise en charge de RHCOS 10 par les offres certifiées OpenShift.[1] Les équipes devront néanmoins vérifier les versions précises de leurs produits et leurs conditions de support auprès des éditeurs.
Cette distinction compte pour une organisation qui conserve une extension ancienne ou une configuration particulière. La certification d’une offre ne dispense pas de contrôler le composant effectivement installé, ses dépendances et la procédure de transition prévue par son fournisseur.
Quatre vérifications avant de planifier la transition
Les contraintes documentées ci-dessous servent de point de départ à une revue de compatibilité. Les vérifications proposées constituent une grille de préparation éditoriale.
| Élément | Point de vigilance | Vérification à préparer |
|---|---|---|
| Images applicatives | UBI 7 n’est pas pris en charge sur un hôte RHEL 10.[2] | Inventorier les images de base et prévoir leur remplacement. |
| Extensions et agents | Les composants privilégiés ont des contraintes de compatibilité renforcées.[2] | Vérifier réseau, stockage, supervision et versions supportées. |
| Matériel x86 | RHCOS 10 exige x86-64-v3 ou une génération ultérieure.[1] | Contrôler les processeurs et la certification du matériel. |
| Cluster de test | La Tech Preview bloque les futures mises à niveau mineures du cluster.[1] | Utiliser un environnement destiné à être supprimé après les essais. |
Tester le service rendu, au-delà du démarrage des applications
RHCOS 10 est proposé en Technology Preview dans OpenShift 4.21 et 4.22.[1] Ce cadre permet de préparer les essais, sans confondre préversion et validation pour la production.
Un scénario utile consiste à reproduire une application représentative : accès utilisateur, données persistantes, supervision et sauvegarde. L’équipe vérifie ensuite la continuité des échanges, le comportement après redémarrage et la restauration des données. Un conteneur qui démarre ne suffit pas à démontrer que le service reste exploitable.
La matrice Red Hat autorise certaines combinaisons entre générations différentes pour les conteneurs non privilégiés, sous conditions. Elle ne demande donc pas de reconstruire systématiquement toutes les applications sur UBI 10.[2] À l’inverse, perdre le support d’une ancienne image est un signal à traiter même si un essai technique semble réussir.
Pour une PME, commencer par une cartographie courte et exploitable
Une PME équipée d’OpenShift peut réunir dans un inventaire les applications critiques, leurs images de base, les extensions installées et les interlocuteurs responsables. Cette cartographie aide à repérer les dépendances dont la mise à jour conditionne plusieurs services.
Le planning peut ensuite suivre les résultats des essais et la disponibilité des versions supportées. Le budget doit intégrer le temps de qualification, les adaptations éventuelles et, si nécessaire, le renouvellement de matériel. Ces postes sont à évaluer dans chaque environnement ; l’annonce ne permet pas de chiffrer un coût de migration type.
L’administrateur devient le garant des compatibilités
Cette transition mobilise directement l’Administration systèmes et réseaux. Comprendre les liens entre système hôte, conteneurs, réseau et stockage permet d’identifier les dépendances qui pourraient fragiliser une application lors du changement de socle.
Le travail consiste aussi à transformer une exigence de support en vérification concrète : retrouver une version, comparer les matrices des fournisseurs, construire un environnement de test et documenter les résultats. Cette traçabilité rend la décision de migration explicable.
La compétence prend enfin une dimension de coordination. L’administrateur échange avec les développeurs, les équipes de sécurité et les éditeurs pour organiser les changements. Sa valeur tient à sa capacité à préparer une évolution cohérente tout en préservant la continuité du service.
Une évolution à préparer par les dépendances
L’arrivée de RHCOS 10 rappelle que la portabilité des conteneurs ne supprime pas les contraintes d’infrastructure. La priorité est de savoir quels composants sont prêts, lesquels doivent évoluer et sur quelles preuves reposera la décision de basculer.
Pour aller plus loin
Ces articles CCCLX prolongent les enjeux de système, de compatibilité et de maîtrise des environnements IT.
Azure Linux 4.0 : Microsoft prépare l’après Windows Server ?
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Sources
- 01
Messer, D., Red Hat (2 octobre 2026). « RHCOS 10 – Red Hat’s new worker node OS for OpenShift ». Calendrier de disponibilité, Technology Preview, certification et implications de compatibilité.
- 02
Red Hat. « Red Hat Enterprise Linux Container Compatibility Matrix ». Matrice des versions d’images et d’hôtes, règles des conteneurs privilégiés et conditions de support.
Vérification éditoriale du 6 octobre 2026. Le calendrier et les exigences annoncées proviennent de Red Hat. La disponibilité annoncée de RHCOS 9 au moins jusqu’à mi-2027 ne constitue pas une date universelle de fin de support. Les scénarios de qualification et conseils d’organisation sont des propositions éditoriales, pas des résultats de migration mesurés.
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres...
Cloudflare rend la sécurité web programmable avec Workers
CCloudflare rapproche sa passerelle web sécurisée de sa plateforme de développement Workers. Avec Forward, disponible en bêta publique, les entreprises peuvent ajouter du code au traitement de certaines requêtes HTTP autorisées.[2] Pour les équipes IT, cette...
Palo Alto Networks renforce la sécurité des agents IA autour de Claude Enterprise
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un...
ServiceNow prépare AI Passport pour contrôler les droits d’accès des agents IA
SServiceNow annonce AI Passport, un justificatif d’autorisation signé cryptographiquement destiné à encadrer les agents IA et les serveurs MCP pendant l’exécution des workflows. Sa disponibilité est prévue au quatrième trimestre 2026.[1] L’image du badge numérique...
SAP veut acquérir TechWolf pour relier tâches, compétences et transformation des métiers
SSAP annonce un accord pour acquérir TechWolf, une plateforme d’IA qui relie les tâches, les compétences et les évolutions du marché du travail. La clôture est attendue au quatrième trimestre 2026, sous réserve notamment des autorisations réglementaires.[1]...
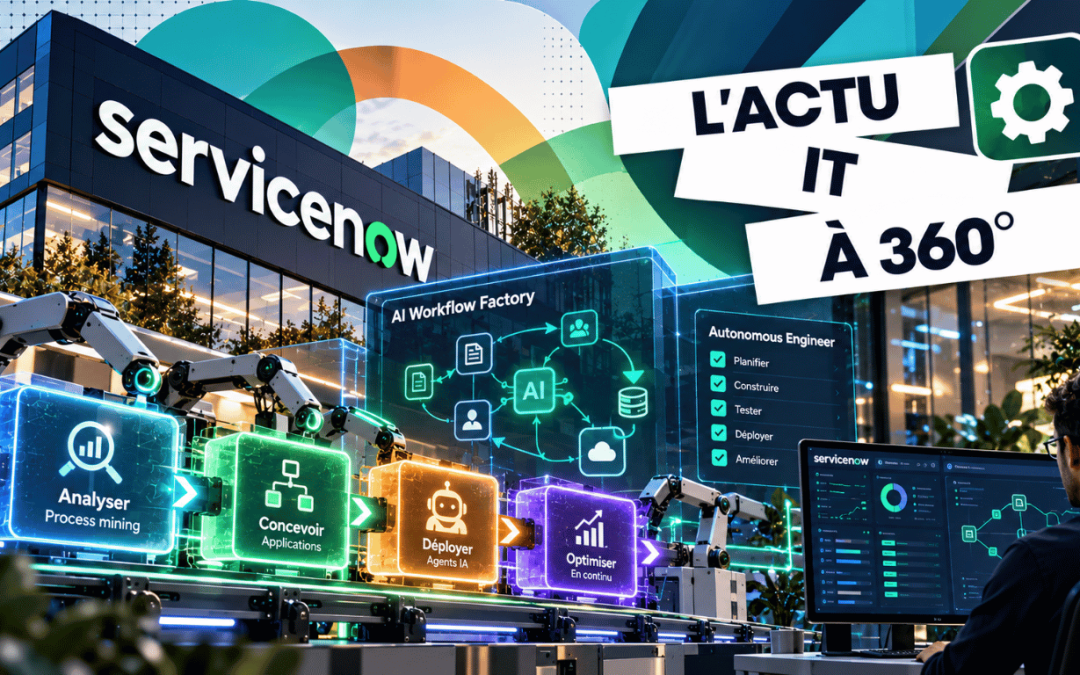
ServiceNow veut faire de l’amélioration des processus une boucle continue pilotée par l’IA
AAvec AI Workflow Factory, ServiceNow propose de relier l’identification des processus inefficaces à la construction et à l’exploitation de leurs améliorations. L’annonce associe notamment Autonomous Engineer, un outil destiné à automatiser davantage le travail...
Mistral Large 4 : ce que son modèle de 1 000 milliards de paramètres peut changer pour les entreprises
MMistral ouvre la préversion publique de Mistral Large 4, surnommé « Le Chonk », et prévoit de publier ses poids d’ici la fin du mois.[1] Ce modèle européen vise notamment les usages agentiques, la cybersécurité, la finance et l’industrie. Pour les entreprises,...
IBM Bob : développer avec l’IA sans faire sortir son code de l’entreprise
IIBM annonce une version auto-hébergée de Bob, sa plateforme de développement agentique, pour les infrastructures internes, les clouds privés ou souverains et les environnements isolés d’Internet.[1] Cette possibilité répond à un obstacle concret : certaines...
HPE prépare un réseau qui anticipe les incidents et automatise certaines interventions
HPE prévoit de déployer un Self-Driving Network pour la Ryder Cup 2027, avec du Wi-Fi 7 et un centre opérationnel réunissant données et outils d’IA.[1] L’objectif annoncé est de surveiller les usages, d’adapter le réseau et de progresser vers des interventions...
Votre agent IA sait-il vraiment défendre votre entreprise ? Hack The Box met ses compétences à l’épreuve
Hack The Box lance AI Range Enterprise Edition pour permettre aux équipes de sécurité d’évaluer leurs propres agents IA sur les rôles qui leur sont confiés.[1] Pour les entreprises, l’enjeu est concret : disposer de preuves avant de déléguer une mission, puis vérifier...