

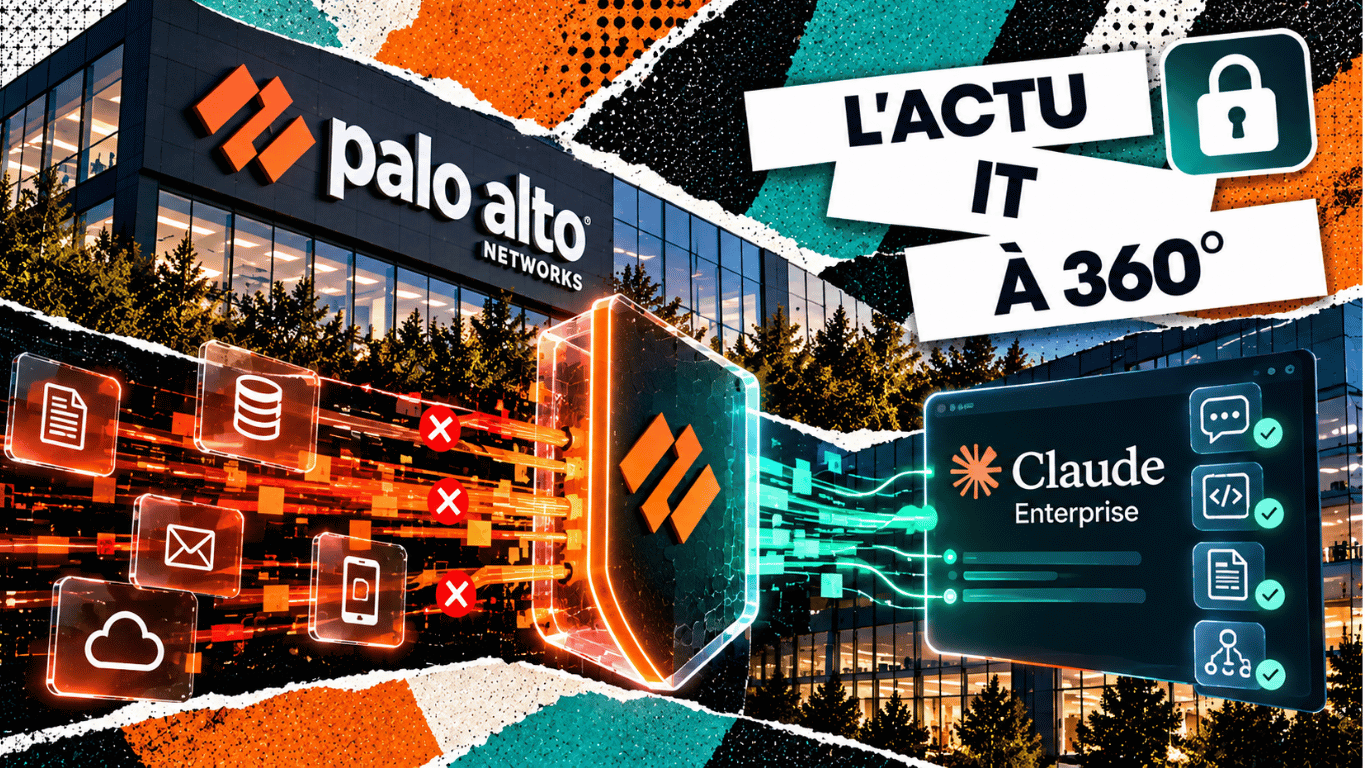
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un assistant transmette une information confidentielle ou suive une instruction malveillante rencontrée pendant son travail. Ces contrôles doivent accompagner l’usage de l’IA sans être assimilés à une garantie de sécurité absolue.
Une intégration à Claude déjà décrite en août
L’annonce du 15 octobre met en avant une intégration directe avec Claude Enterprise couvrant Claude Code, Claude.ai et Claude Cowork.[1] Cette connexion était toutefois déjà présentée dans un article du fournisseur daté du 5 août 2026.[2] La nouveauté d’octobre doit donc être lue comme un ensemble d’évolutions de sécurité, plutôt que comme la première apparition de cette intégration.
Le mécanisme repose sur des « inference hooks », des points de contrôle avant le traitement par le modèle. Selon la description publiée en août, Claude transmet le contenu à Prisma AIRS, qui l’évalue selon le profil de sécurité configuré et renvoie une décision d’autorisation ou de refus.[2]
Cette architecture place la vérification avant l’inférence, c’est-à-dire avant l’exécution du modèle sur la demande. Elle ne signifie pas que les données restent sur le poste du salarié : le flux d’inspection fait lui-même partie du périmètre à examiner lors de l’intégration.
Protéger les données et repérer les instructions détournées
Palo Alto Networks indique réutiliser les politiques de prévention des fuites de données, ou DLP, pour contrôler notamment les informations personnelles, le code propriétaire et les identifiants sensibles. Le fournisseur décrit également des mécanismes de détection des injections de prompt et des tentatives de contournement des règles.[2]
Une injection de prompt cherche à faire passer un contenu non fiable pour une instruction que l’assistant devrait suivre. Un document à résumer peut, par exemple, contenir une consigne lui demandant d’ignorer sa mission. La difficulté consiste à distinguer les informations utiles à analyser des instructions qui ne doivent jamais prendre autorité sur le travail demandé.
Trois moments de contrôle dans le parcours de l’agent
Cette grille éditoriale distingue les fonctions annoncées et les vérifications utiles à leur évaluation.
| Brique | Effet opérationnel | Question de maîtrise |
|---|---|---|
| Composants | Analyser les modèles et skills avant déploiement.[1] | Quelles versions et dépendances ont été examinées ? |
| Interactions avec Claude | Autoriser ou refuser un contenu avant l’inférence.[2] | Quelles données déclenchent un blocage et comment le vérifier ? |
| Échanges MCP | Inspecter les entrées et sorties des outils.[1] | Tous les flux utiles passent-ils effectivement par le contrôle ? |
La chaîne logicielle inclut désormais les skills
L’annonce étend l’analyse de la chaîne logicielle IA aux skills d’agents et présente des contrôles destinés à identifier du code malveillant avant déploiement.[1] Un skill peut regrouper des instructions, des ressources et du code pour aider un agent à accomplir une tâche. Son ajout modifie donc ce que le système sait faire et les composants sur lesquels il s’appuie.
L’examen doit rester lié à une version précise. Les mises à jour et les nouveaux accès demandés doivent être vérifiés.
Les appels aux outils constituent un autre point de contrôle
Prisma AIRS AI Gateway doit inspecter les échanges MCP dans les deux sens, bloquer certaines instructions dissimulées, masquer des données sensibles dans les sorties et appliquer des politiques d’accès.[1] MCP est un protocole permettant aux applications d’IA de se connecter à des outils et à des ressources.
Pour une PME, tester un assistant de développement sur un périmètre limité
Une PME utilisant Claude Enterprise pourrait commencer par un projet pilote avec des données fictives. Elle testerait le blocage d’un faux secret placé dans le contexte, puis le comportement face à une instruction indésirable dans un document. Ce scénario est une proposition de qualification, pas un résultat client publié.
L’évaluation devrait mesurer les menaces détectées, les demandes légitimes bloquées et le délai ajouté aux échanges. Elle doit aussi préciser ce qui se passe si le service d’inspection devient indisponible. Les annonces consultées ne fournissent ni taux indépendant de détection ni calendrier détaillé de disponibilité pour chaque fonction.
Le professionnel ajuste les règles et vérifie leur effet
Cette évolution mobilise directement la Cybersécurité. Le professionnel doit identifier les informations à protéger, définir les accès nécessaires et traduire les règles de l’entreprise en contrôles vérifiables. Une politique trop vague peut laisser passer des données sensibles ou empêcher inutilement le travail.
Son rôle comprend la préparation des essais et l’analyse des alertes. Un blocage ne prouve pas à lui seul qu’une attaque a été évitée ; une absence d’alerte ne démontre pas non plus qu’une interaction était sûre. Les résultats doivent être examinés avec les utilisateurs et les responsables des applications.
De nouveaux outils et des mises à jour des skills peuvent modifier les risques. Il faut maintenir les contrôles, réviser les permissions et organiser le traitement des incidents, avec une possibilité de reprise en main.
La protection dépendra de la couverture réelle des usages
L’intérêt de Prisma AIRS est de rapprocher plusieurs contrôles du déroulement concret des tâches. Leur efficacité dépendra des flux inspectés, des règles configurées et des pratiques de maintenance. L’autorisation d’une interaction ne garantit ni l’exactitude de la réponse ni la pertinence de l’action : la validation métier reste nécessaire.
Pour aller plus loin
Quatre lectures CCCLX sur la sécurité des composants et le contrôle des agents en entreprise.
Azure Linux 4.0 : Microsoft prépare l’après Windows Server ?
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Sources
- 01
Gilmartin, J., Palo Alto Networks (15 octobre 2026). « Agentic Innovation Meets Enterprise Control ». Présentation des évolutions de Prisma AIRS pour les interactions avec Claude, la chaîne logicielle IA et les échanges avec les outils.
- 02
Thellmann, S. et Hanumanula, S., Palo Alto Networks (5 août 2026). « Prisma AIRS: Unified Data Protection for Claude ». Description de l’intégration de Prisma AIRS à Claude Enterprise et des contrôles avant l’inférence.
Qwen3.8-Max aurait codé pendant 16 jours sans intervention humaine
Alibaba teste jusqu'où peut aller un développeur IA autonome Alibaba affirme avoir franchi une nouvelle étape dans le développement logiciel agentique avec Qwen3.8-Max, son nouveau modèle phare lancé début août 2026. Lors d'un test interne, le modèle aurait travaillé...
Deux mois, 1,1 milliard de dollars : River AI affole déjà les investisseurs
Une levée spectaculaire pour une startup à peine sortie de l'ombre Deux mois après sa sortie du mode furtif, River AI vient de réaliser l'une des opérations de financement les plus spectaculaires de l'année dans l'intelligence artificielle. La startup fondée par Igor...
ZCode veut défier Cursor et Claude Code : la Chine entre dans la bataille du code IA
La Chine accélère dans les environnements de développement IA Le marché du développement logiciel assisté par intelligence artificielle accueille un nouvel acteur de poids. Z.ai, anciennement connu sous le nom de Zhipu AI, a dévoilé ZCode, un environnement de...
L’IA dépasse le code : Atlassian réinvente Jira
L'intelligence artificielle s'invite dans la gestion de projet Atlassian poursuit l'intégration de l'intelligence artificielle au sein de son écosystème avec une nouvelle génération de fonctionnalités pour Jira. L'objectif n'est plus seulement d'aider les développeurs...
L’IA propulse Nokia : les datacenters redessinent le marché des réseaux
L'explosion de l'IA transforme le marché des infrastructures Nokia profite pleinement de la montée en puissance de l'intelligence artificielle et de la multiplication des datacenters qui l'accompagnent. Au deuxième trimestre 2026, l'activité Réseaux de l'entreprise a...
Gemini 3.5 Pro retardé : Google sous pression dans la course à l’IA
La course aux modèles d'IA s'accélère Google traverse une période délicate dans la compétition autour des modèles d'intelligence artificielle avancés. Selon plusieurs informations relayées par la presse spécialisée, le lancement de Gemini 3.5 Pro aurait été repoussé...
Project Glasswing : Anthropic passe à l’offensive contre les vulnérabilités logicielles
Une nouvelle étape pour l'IA appliquée à la cybersécurité Anthropic poursuit le développement de Project Glasswing, une initiative qui met son modèle Claude Mythos Preview à la disposition d'acteurs spécialisés dans la cybersécurité afin d'identifier et de corriger...
Cloud, IA, défense : AWS accélère sur tous les fronts
AWS fait de l'intelligence artificielle un pilier des infrastructures critiques À l'occasion de l'AWS Summit Washington, D.C. 2026, Amazon Web Services a dévoilé plusieurs évolutions destinées aux administrations, aux organismes publics et aux secteurs critiques....
JadePuffer : le ransomware qui inaugure l’ère des cyberattaques agentiques
Une nouvelle génération de cybermenaces émerge L'intelligence artificielle agentique ne transforme plus uniquement les outils des entreprises. Selon les chercheurs de Sysdig, elle pourrait également changer la manière dont les cyberattaques sont menées. Les équipes de...
MDASH : l’IA qui aide Microsoft à sécuriser Windows
Microsoft confie une partie de la chasse aux failles à l'intelligence artificielle Les cyberattaques évoluent de plus en plus vite, obligeant les éditeurs de logiciels à détecter les vulnérabilités avant même qu'elles ne puissent être exploitées. Pour relever ce défi,...