

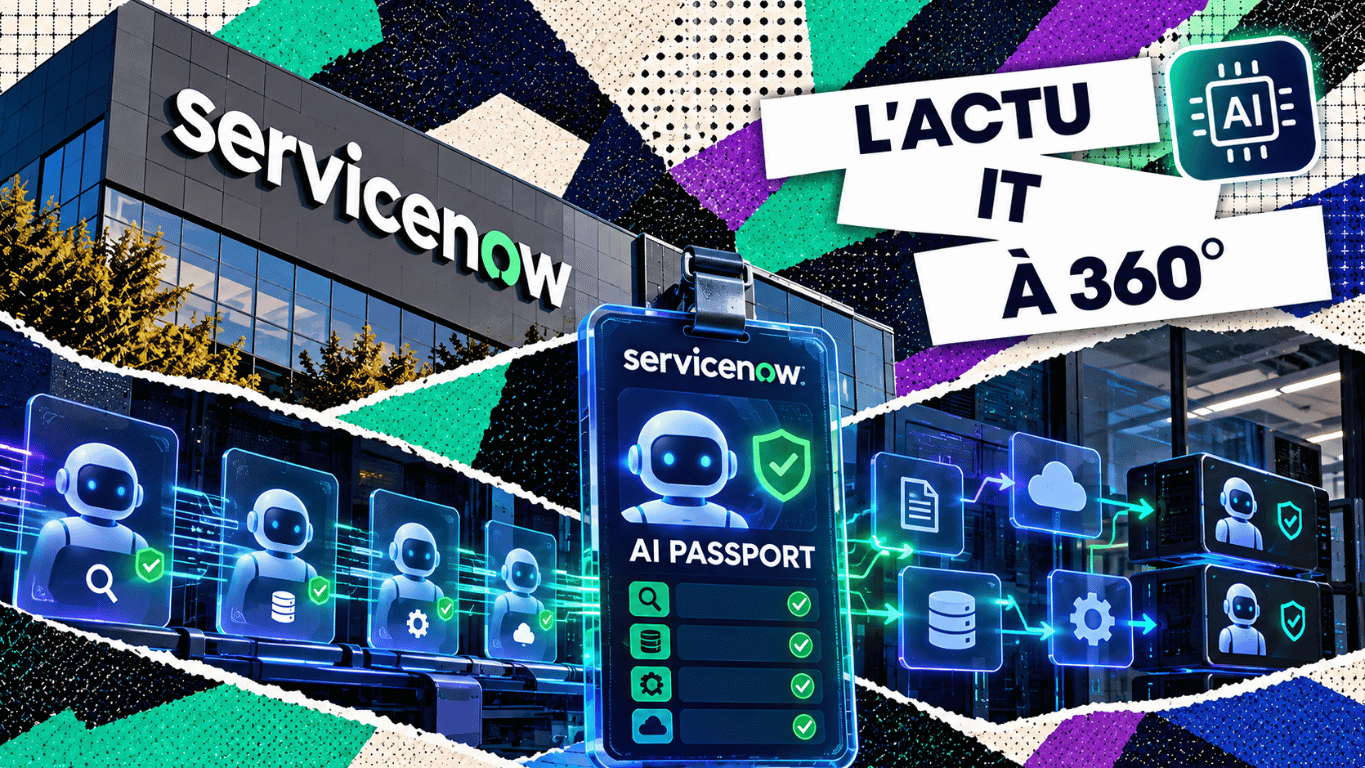
SServiceNow annonce AI Passport, un justificatif d’autorisation signé cryptographiquement destiné à encadrer les agents IA et les serveurs MCP pendant l’exécution des workflows. Sa disponibilité est prévue au quatrième trimestre 2026.[1] L’image du badge numérique aide à comprendre le principe : un agent doit pouvoir justifier les ressources qu’il consulte et les actions qu’il entreprend, dans un périmètre défini par l’entreprise.
L’identité de l’agent ne suffit pas à définir ses droits
Un assistant qui répond à une question et un agent qui modifie un dossier ne présentent pas les mêmes besoins d’accès. Dès qu’un système utilise des outils, il faut déterminer ce qu’il peut lire, écrire ou déclencher, et dans quelles circonstances une validation supplémentaire devient nécessaire.
Selon ServiceNow, AI Passport permet de vérifier le périmètre autorisé à chaque étape d’un workflow impliquant plusieurs agents. Le dispositif prévoit une délégation aux droits progressivement restreints, une révocation ciblée et des réponses graduées pouvant aller jusqu’à l’arrêt de l’agent.[1]
L’enjeu est de rendre ces limites effectives au moment de l’action. Une consigne demandant à l’agent de rester prudent ne remplace pas un contrôle technique capable de refuser une opération. De même, enregistrer une action dans un journal ne permet pas, à lui seul, de l’empêcher.
Les connexions MCP font partie du périmètre à sécuriser
Le protocole MCP permet de relier des applications d’IA à des outils et à des ressources. La documentation officielle rappelle que les serveurs utilisant l’autorisation doivent vérifier les jetons d’accès, notamment qu’ils leur sont bien destinés.[2] La connexion technique à un outil ne constitue donc pas une permission générale de l’utiliser.
Pour une entreprise, la vérification doit couvrir toute la chaîne : l’agent, le serveur qui expose une fonction et l’application qui réalise l’opération. Si un de ces composants dispose de droits trop larges, les limites affichées dans une interface peuvent ne pas correspondre aux possibilités réelles.
ServiceNow annonce une collaboration avec NVIDIA pour appliquer ces contrôles dans l’infrastructure, notamment avec OpenShell. Le Super Intelligence Control Tower doit conserver la traçabilité des actions.[1] La couverture effective des outils et environnements devra être vérifiée lors du déploiement.
Quatre questions avant de donner un badge à un agent
Cette grille éditoriale aide à traduire la gestion des autorisations en décisions concrètes.
| Brique | Effet opérationnel | Question de maîtrise |
|---|---|---|
| Périmètre | Limiter les données et les outils accessibles. | Les droits correspondent-ils à la mission confiée ? |
| Délégation | Encadrer le passage d’une tâche à un autre agent. | Les permissions restent-elles limitées à chaque étape ? |
| Révocation | Retirer les autorisations lorsque la situation change. | Le retrait est-il réellement appliqué par les systèmes connectés ? |
| Traçabilité | Relier une opération à son autorisation et à son résultat. | Peut-on comprendre qui a permis l’action et ce qu’elle a modifié ? |
Une opération autorisée peut encore être incorrecte
Prenons un agent de support habilité à consulter des tickets et à préparer une réponse. Cette mission ne justifie pas automatiquement la réinitialisation d’un compte ou la modification d’une configuration réseau. Ces opérations devraient disposer de règles propres, avec une validation adaptée à leurs conséquences.
Même dans son périmètre, l’agent peut mal interpréter une demande ou sélectionner le mauvais dossier. Le contrôle des permissions doit donc être complété par des tests, une vérification du résultat et une procédure de reprise. Cet exemple est une proposition de cadrage, pas une configuration standard annoncée pour AI Passport.
Inventorier les agents et rapprocher les coûts des usages
ServiceNow annonce également une détection des IA non autorisées et AI Cost Management, attendus au quatrième trimestre 2026. L’objectif est de mieux relier les dépenses aux usages et aux résultats.[1] Ces fonctions doivent être distinguées du contrôle des permissions lui-même.
Pour une PME, commencer par un agent et une mission précise
Une PME pourrait examiner un agent déjà utilisé pour le support ou le traitement documentaire. Le pilote consisterait à identifier ses accès, réduire les permissions inutiles et tester le refus d’une action hors périmètre. Il faudrait également vérifier le retrait des droits et la possibilité de reprendre la tâche manuellement.
La sécurité des agents devient un travail d’administration quotidien
Cette évolution donne une place centrale à la Cybersécurité. Le professionnel doit appliquer le principe du moindre privilège : accorder uniquement les accès nécessaires à une tâche. Il doit comprendre les connexions entre agents, outils et applications pour repérer les permissions excessives.
Son rôle consiste aussi à tester les contrôles. Un refus attendu doit être vérifié en pratique, tout comme la révocation d’un accès ou l’arrêt d’une tâche. Les journaux doivent permettre d’expliquer les actions sans exposer inutilement des informations sensibles.
La supervision se poursuit lorsque les usages évoluent. Une nouvelle connexion ou un changement de mission peut modifier le niveau de risque. La compétence consiste à adapter les autorisations, examiner les incidents et organiser la reprise en main avec les équipes métier et les responsables des applications.
Le contrôle se jugera au moment de l’action
AI Passport met en avant une question essentielle pour l’IA agentique : comment rendre les permissions vérifiables et applicables tout au long d’une tâche ? La réponse dépendra de l’intégration aux systèmes réels. Un badge sera utile si les contrôles associés fonctionnent et si les équipes peuvent comprendre, interrompre et corriger les opérations.
Pour aller plus loin
Quatre lectures CCCLX pour approfondir les permissions, la sécurité et l’intégration des agents.
Azure Linux 4.0 : Microsoft prépare l’après Windows Server ?
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Sources
- 01
ServiceNow Newsroom (15 octobre 2026). « ServiceNow advances its operational harness for enterprise AI with AI Passport and expanded governance capabilities ». Annonce d’AI Passport et des capacités de gouvernance associées.
- 02
Model Context Protocol (consulté le 16 octobre 2026). « Authorization ». Documentation sur la vérification des jetons d’accès par les serveurs MCP.
Vérification éditoriale du 16 octobre 2026. ServiceNow prévoit la disponibilité d’AI Passport, de la détection des IA non autorisées et d’AI Cost Management au quatrième trimestre 2026. Les exemples de cadrage et le pilote PME sont des propositions éditoriales, pas des configurations standard ni des résultats clients annoncés.
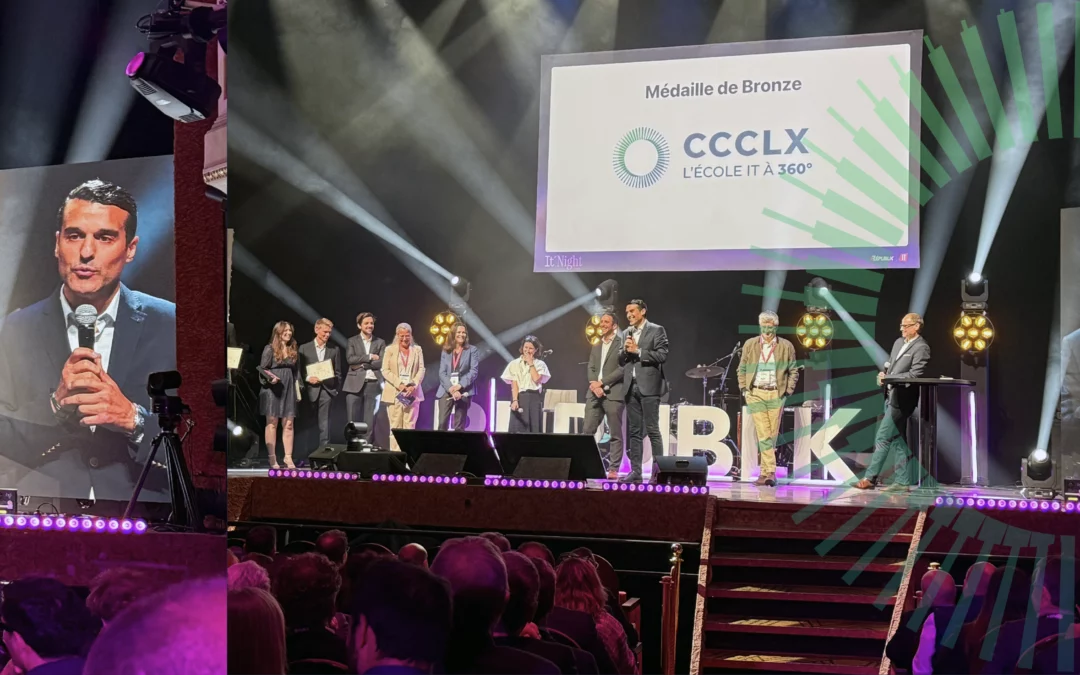
CCCLX récompensée à l’IT Night 2025 avec le Trophée de bronze !
CCCLX, l'école IT à 360°, a été distinguée lors de l’IT Night 2025 – La Nuit de l’Entreprise Numérique, en remportant le Trophée de bronze dans la catégorie Écoles / Formations. Une belle reconnaissance dans le cadre de cet événement emblématique de l’écosystème...
Une révolution dans le financement des études supérieures portée par aivancity/CCCLX et Umanity
Une solution concrète pour démocratiser l’accès à l’éducation aux métiers de demain Ce dispositif, unique en France, et qui vient compléter une série de mesure mises en place par aivancity pour privilégier la diversité et l’accès équitable à ses programmes (Bourses de...
Livre blanc : Comment l’IA générative transforme les PME
Livre blanc : Comment l’IA générative transforme les PME Dans un monde où l’innovation technologique redéfinit les règles du jeu, les petites et moyennes entreprises n’ont jamais eu autant à gagner… ou à perdre. C’est dans ce contexte en perpétuelle évolution que...
CCCLX : Une nouvelle école IT dédiée aux PME et aux startups voit le jour
Le 28 avril 2025, CCCLX a été officiellement dévoilée à la CCI Paris lors d'une conférence de presse forte en symboles et en engagements. Ce lancement s'est tenu en présence de personnalités de premier plan : Soumia Malimbum, Présidente de la CCI Paris, Alain...
La Clinique de l’IT : quand les étudiants soignent les systèmes numériques des PME
Une innovation pédagogique et solidaire signée CCCLX Et si les étudiants devenaient les "médecins de terrain" du numérique ? C’est le pari audacieux de CCCLX avec la Clinique de l’IT, un dispositif pédagogique novateur inspiré des cliniques juridiques et du modèle...
IA générative et projet de fin d’études : vers un PFE augmenté et responsable
Chez CCCLX, l’intelligence artificielle n’est pas une discipline en marge du cursus : elle en est l’un des piliers. C’est pourquoi, en quatrième année, chaque étudiant réalise un Projet de Fin d’Études (PFE) enrichi par les outils d’IA générative. Mais au-delà de...
La Garantie de Mise à Jour du Diplôme : un engagement à vie avec CCCLX
Chez CCCLX, l’ambition ne s’arrête pas à la remise du diplôme. Parce que la technologie évolue sans cesse, parce que les compétences se périment aussi vite qu’elles s’acquièrent, CCCLX a fait un pari audacieux : proposer une Garantie de Mise à Jour du Diplôme©, un...
Emplois IT en France : une opportunité stratégique pour les talents polyvalents
Plus de 6 000 offres IT analysées : CCCLX dévoile les vraies attentes du marché Dans un marché du travail en pleine mutation, où l’intelligence artificielle et le cloud redéfinissent les standards, CCCLX a conduit une vaste étude sur plus de 6 000 offres d’emploi...