


Les défenseurs doivent désormais combattre l’IA avec l’IA
Les cyberattaques évoluent à une vitesse inédite. Grâce aux modèles d’intelligence artificielle, les attaquants sont capables d’automatiser la recherche de vulnérabilités, d’analyser du code en quelques secondes et d’identifier rapidement les systèmes les plus exposés. Pour répondre à cette nouvelle menace, IBM rejoint le OpenAI Daybreak Cyber Partner Program, une initiative destinée à intégrer des modèles d’IA avancés directement dans les opérations de sécurité des entreprises. L’objectif est de permettre aux équipes de cybersécurité d’identifier les risques plus rapidement, de prioriser les vulnérabilités critiques et d’agir avant que les cybercriminels ne passent à l’offensive.1
Les équipes SOC gagnent un nouvel allié
Les centres opérationnels de sécurité (SOC) sont confrontés chaque jour à un volume colossal d’alertes. Trier ces informations, distinguer les vraies menaces des faux positifs et décider quelles vulnérabilités corriger en priorité représente un défi croissant. Le programme Daybreak apporte une nouvelle génération d’assistants capables d’analyser automatiquement le code des applications, de repérer les scénarios d’exploitation les plus probables et de hiérarchiser les risques selon leur criticité. Les analystes conservent la maîtrise des décisions, mais disposent désormais d’un outil capable de réduire considérablement le temps nécessaire aux investigations.1
Une analyse de code beaucoup plus intelligente
Pour accompagner cette initiative, IBM lance un nouveau service de sécurité applicative exploitant les capacités cyber des modèles d’OpenAI. Contrairement aux scanners traditionnels qui recherchent essentiellement des signatures connues, cette solution analyse le contexte des applications afin d’identifier les vulnérabilités réellement exploitables. Les traitements sont réalisés directement dans l’environnement du client grâce à une architecture sécurisée offrant un accès limité aux dépôts de code et un cadre d’exécution strictement contrôlé. Les entreprises peuvent commencer par auditer leurs applications les plus sensibles avant d’étendre progressivement cette surveillance à l’ensemble de leur patrimoine logiciel.1
Lightwell prend une nouvelle dimension
Ce partenariat vient également renforcer Project Lightwell, l’initiative lancée par IBM et Red Hat pour améliorer la sécurité des logiciels open source. Les modèles d’OpenAI sont désormais mobilisés pour accélérer l’analyse du code, la validation des vulnérabilités et les opérations de remédiation. L’objectif est de créer une chaîne de défense capable d’accompagner les développeurs, les équipes de sécurité et les responsables IT tout au long du cycle de vie des applications, tout en réduisant le délai entre la découverte d’une faille et sa correction effective.2
Une nouvelle course contre les cybercriminels
Cette annonce illustre un changement profond dans le paysage de la cybersécurité. Pendant plusieurs années, les spécialistes ont surtout étudié la manière dont les cybercriminels pouvaient utiliser l’intelligence artificielle pour automatiser leurs attaques. Désormais, les entreprises exploitent elles aussi ces technologies pour renforcer leurs capacités de défense. Une véritable course technologique s’engage entre des attaquants capables de s’appuyer sur l’IA et des défenseurs qui utilisent les mêmes outils pour détecter les menaces plus tôt, réduire leur exposition et réagir plus rapidement.3
Les experts cybersécurité doivent désormais collaborer avec l’IA
La protection des systèmes d’information ne consiste plus uniquement à configurer des pare-feux ou à analyser des journaux d’événements. Les professionnels doivent désormais comprendre comment fonctionnent les modèles d’intelligence artificielle, interpréter leurs analyses, superviser leurs recommandations et intégrer ces nouveaux outils dans les processus de sécurité des entreprises. La capacité à collaborer avec une IA capable d’analyser du code, d’évaluer les risques et de proposer des actions correctives devient progressivement un savoir-faire incontournable face à des cybermenaces qui évoluent désormais à la vitesse des machines.
L’IA défensive ouvre un nouveau chapitre de la cybersécurité
Avec le programme Daybreak, IBM et OpenAI montrent que la prochaine génération de solutions de cybersécurité reposera sur une collaboration étroite entre experts humains et intelligence artificielle. Dans un environnement où les attaques deviennent toujours plus rapides et sophistiquées, les entreprises auront besoin de plateformes capables d’analyser en continu leurs applications, de détecter automatiquement les vulnérabilités et de guider les équipes dans leurs décisions. Plus qu’une évolution technologique, cette approche annonce une nouvelle manière de protéger les systèmes d’information.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
L’intégration de l’intelligence artificielle dans les opérations de cybersécurité s’inscrit dans une transformation plus large des mécanismes de protection des entreprises. Sur un sujet connexe, découvrez notre article « La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient », qui montre comment les grands acteurs du numérique coordonnent leurs technologies pour accélérer la détection des vulnérabilités et sécuriser la supply chain logicielle.
Références
1. IBM. (2026). IBM joins the OpenAI Daybreak Cyber Partner Program.
https://www.ibm.com
2. IBM. (2026). Project Lightwell Overview.
https://www.ibm.com
3. OpenAI. (2026). OpenAI Daybreak Cyber Partner Program.
https://openai.com
Deux failles critiques dans PHP appellent une vérification immédiate des serveurs
PHP publie des correctifs pour CVE-2026-109618 et CVE-2026-109619, deux vulnérabilités pouvant permettre une exécution de code à distance sans authentification.[1] Pour les entreprises, l’urgence consiste à identifier les installations concernées et à vérifier leur...
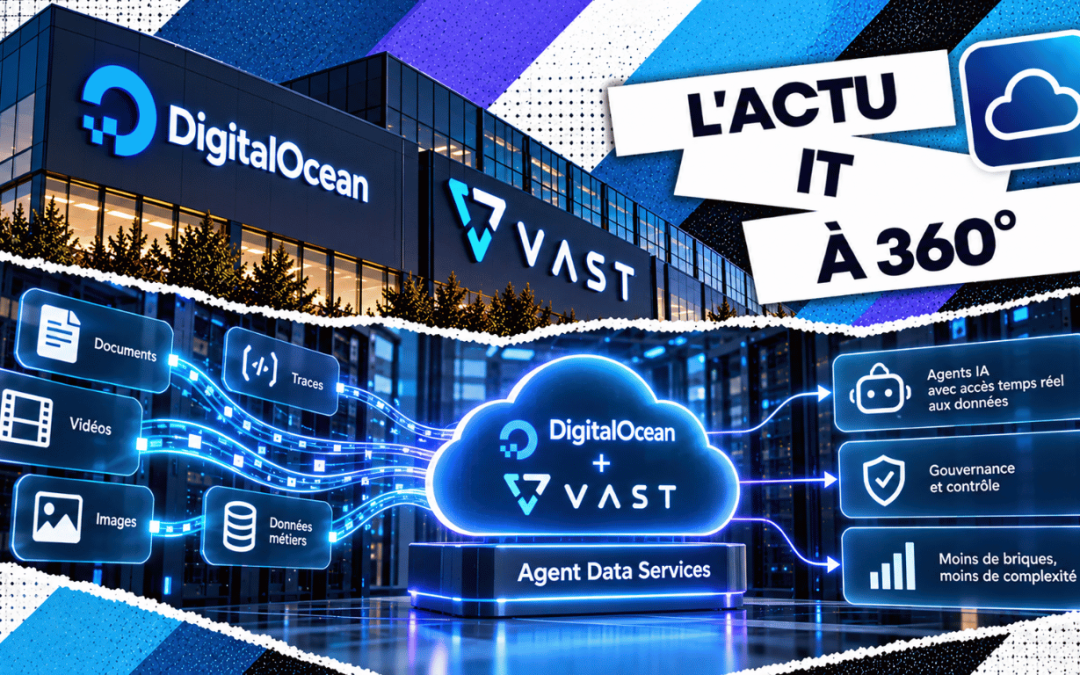
DigitalOcean et VAST veulent simplifier les données qui alimentent les agents IA
Un agent IA peut disposer d’un modèle performant et rester incapable de retrouver la bonne procédure ou la dernière information client. Le 12 octobre, DigitalOcean et VAST annoncent un partenariat élargi autour du VAST AI Operating System, avec Agent Data Services...
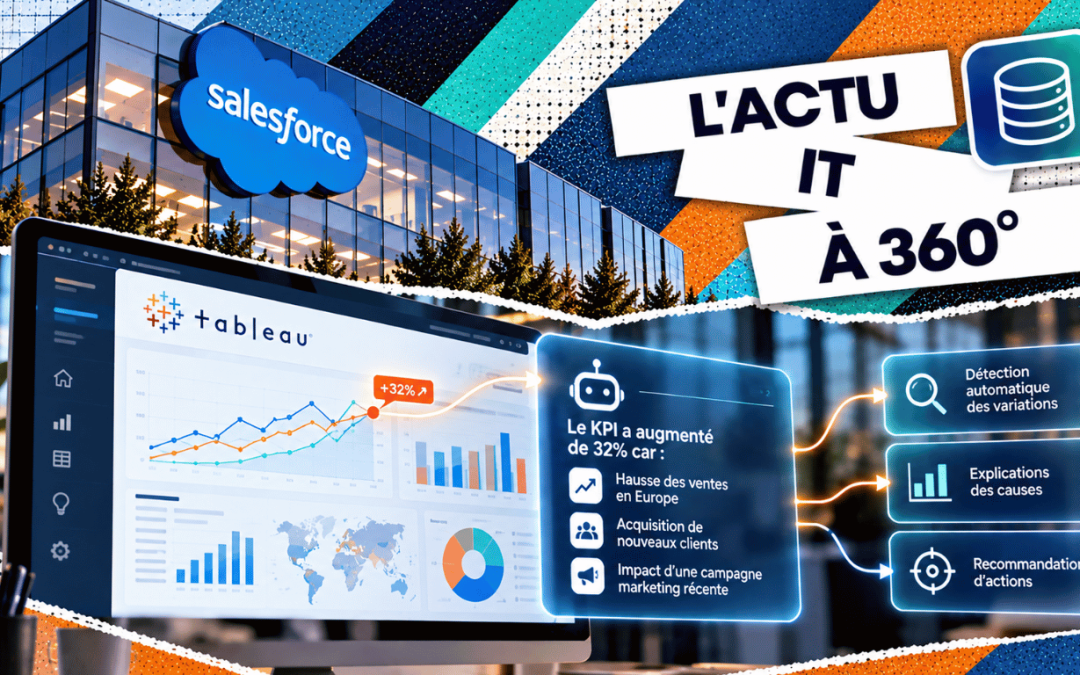
Salesforce veut acquérir Loops pour aider Tableau à expliquer les variations des KPI
Salesforce annonce un accord définitif pour acquérir Loops, une plateforme analytique fondée sur l’IA, avec l’intention d’intégrer sa technologie à Tableau après la clôture.[1] L’objectif est de surveiller les indicateurs et de faire ressortir les facteurs associés à...
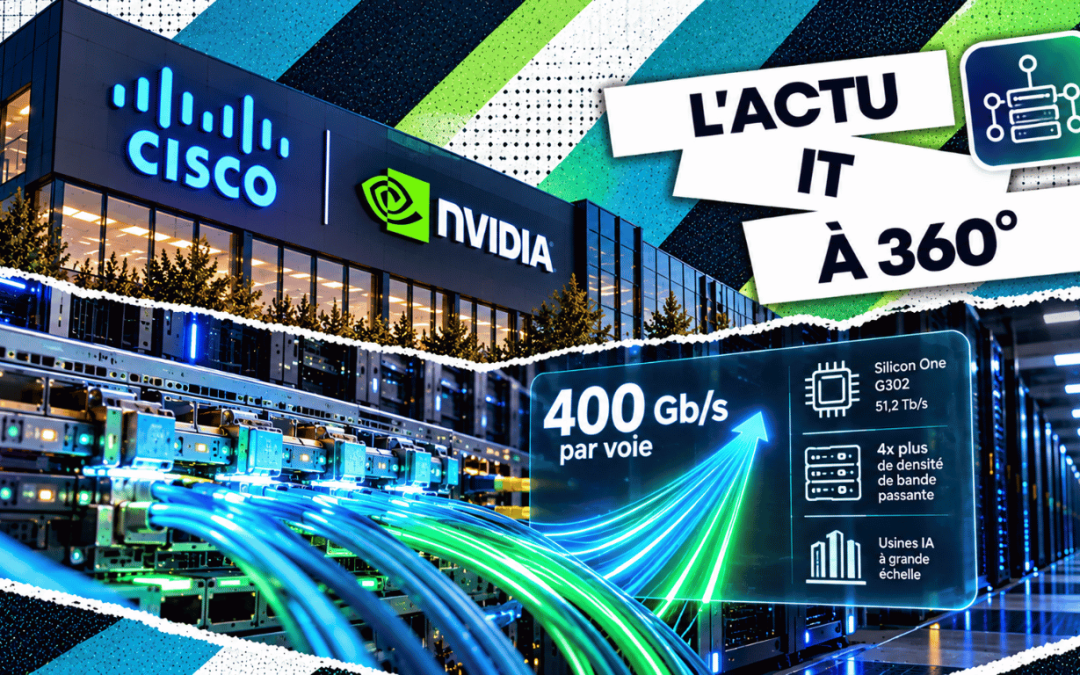
Cisco et NVIDIA préparent des connexions optiques à 400 Gb/s par voie pour les infrastructures IA
Cisco et NVIDIA annoncent un projet de format optique enfichable USFP, capable de prendre en charge 400 Gb/s par voie. Cisco présente aussi la puce de commutation Silicon One G302, à 51,2 Tb/s.[1] Ces annonces répondent à un enjeu des infrastructures IA : les...
VMware HyperArmor renforce la protection de l’hyperviseur contre les cyberattaques
Broadcom présente VMware HyperArmor, une solution destinée à protéger l’hyperviseur ESX de VMware Cloud Foundation, avec une prise en charge annoncée d’ESX 8.x et des versions ultérieures.[1] L’enjeu dépasse la sécurité d’une application : l’hyperviseur constitue un...
Microsoft Oracle et Marvell veulent intégrer un coffre-fort cryptographique aux serveurs
Marvell, Microsoft et Oracle annoncent un groupe de travail au sein de l’Open Compute Project pour définir des spécifications ouvertes de HSM intégré au serveur. Le projet vise le niveau FIPS 140-3 Level 3.[1] Derrière cette annonce matérielle se trouve un enjeu...
Workday veut rendre ses agents accessibles depuis Claude Copilot Gemini Teams et Slack
Workday annonce l’extension de Sana, son expérience agentique et moteur d’orchestration, aux outils conversationnels utilisés par les salariés.[1] L’ambition est de permettre des opérations RH et financières depuis ces points d’entrée. Pour les entreprises, la...
SolarWinds Avior les équipes IT fixent les objectifs et les agents coordonnent les actions
SSolarWinds lance Avior, un système d’IA agentique conçu pour poursuivre des objectifs opérationnels dans les environnements IT hybrides. Disponible depuis le 14 octobre dans le cadre d’un accompagnement au démarrage, il associe des agents spécialisés à des mécanismes...
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres...
Cloudflare rend la sécurité web programmable avec Workers
CCloudflare rapproche sa passerelle web sécurisée de sa plateforme de développement Workers. Avec Forward, disponible en bêta publique, les entreprises peuvent ajouter du code au traitement de certaines requêtes HTTP autorisées.[2] Pour les équipes IT, cette...