


L’IA découvre les failles plus vite que les entreprises ne peuvent les corriger
L’intelligence artificielle transforme profondément la cybersécurité. Si elle permet de détecter plus rapidement les vulnérabilités, elle crée également un nouveau défi : la capacité à corriger un volume croissant de failles dans des délais acceptables. Ce problème est devenu particulièrement visible après les premiers résultats du projet Glasswing d’Anthropic, qui affirme avoir identifié plusieurs milliers de vulnérabilités dans des logiciels open source. Face à cet afflux potentiel de correctifs, IBM et Red Hat dévoilent Lightwell, une initiative ambitieuse destinée à moderniser la gestion des patchs de sécurité dans l’écosystème open source.
Une plateforme conçue pour accélérer les corrections
Doté d’un budget annoncé de 5 milliards de dollars et mobilisant près de 20 000 ingénieurs, le projet Lightwell vise à créer une couche de coordination de sécurité capable d’accélérer la détection, la validation et l’intégration des correctifs1. L’objectif n’est pas seulement d’identifier les vulnérabilités, mais surtout de permettre aux entreprises d’appliquer rapidement des correctifs validés dans leurs environnements de production sans perturber leurs opérations. Cette approche répond à une réalité : découvrir une faille est souvent plus simple que la corriger efficacement dans des infrastructures complexes.
Quand l’IA rencontre l’expertise humaine
Contrairement à certaines visions entièrement automatisées, IBM et Red Hat défendent une approche hybride. L’intelligence artificielle intervient pour détecter, analyser et prioriser les vulnérabilités, tandis que les experts humains supervisent la validation et l’intégration des correctifs. Selon Ashesh Badani, vice-président senior de Red Hat, cette combinaison produit de meilleurs résultats que l’automatisation seule. Dans un contexte où les infrastructures numériques deviennent de plus en plus complexes, la supervision humaine reste essentielle pour garantir la stabilité des systèmes.
Une réponse au défi de la supply chain logicielle
L’un des enjeux majeurs du projet concerne la supply chain logicielle. Les entreprises utilisent aujourd’hui des milliers de composants open source intégrés à leurs applications. IBM indique être directement concerné avec plus de 62 000 packages logiciels couvrant des technologies comme Linux, Kubernetes, Kafka, Terraform, Cassandra ou encore Ansible. Lorsqu’une vulnérabilité est découverte, chaque dépendance doit être évaluée, corrigée et validée. Lightwell cherche à automatiser une partie de ce processus afin de réduire les délais de réaction et les risques opérationnels.
Des correctifs sans interruption de service
L’une des promesses de la plateforme est la capacité à rétroporter les correctifs vers des versions déjà déployées sans exiger de mise à niveau complète. Cette approche est particulièrement importante pour les grandes entreprises qui ne peuvent pas modifier rapidement des environnements critiques. En s’appuyant sur les fichiers de configuration existants et les dépendances déjà validées, Lightwell cherche à intégrer les correctifs tout en préservant la stabilité et la conformité des systèmes.
Une collaboration étroite avec les communautés open source
IBM et Red Hat insistent également sur la dimension collaborative du projet. Les correctifs développés pour les entreprises doivent être reversés aux communautés open source concernées. Cette approche vise à éviter la fragmentation des correctifs et à renforcer durablement la sécurité de l’écosystème logiciel. À terme, Lightwell devrait étendre son support au-delà de Java et Maven vers d’autres environnements comme PyPI, npm ou Go, qui représentent aujourd’hui une part importante du développement logiciel moderne.
Les vulnérabilités deviennent un défi industriel
L’explosion du nombre de composants open source utilisés dans les applications transforme la cybersécurité en défi industriel. Selon plusieurs études, plus de 90 % des logiciels modernes contiennent du code open source2. Chaque nouvelle vulnérabilité peut donc avoir un impact sur des milliers d’organisations. La capacité à identifier, prioriser et déployer rapidement des correctifs devient un élément clé de la résilience numérique des entreprises.
Comprendre la sécurité de la supply chain devient essentiel
Cette évolution met en avant une compétence stratégique : la cybersécurité des logiciels et des dépendances open source. Les futurs professionnels IT devront comprendre les mécanismes de gestion des vulnérabilités, de gouvernance des dépendances et d’automatisation des correctifs. Il ne s’agit plus seulement de sécuriser un logiciel, mais de protéger tout un écosystème d’interconnexions et de composants tiers.
Vers une nouvelle génération de sécurité automatisée
Avec Lightwell, IBM et Red Hat illustrent une tendance de fond : la cybersécurité doit s’adapter à l’ère de l’intelligence artificielle. Alors que les IA deviennent capables de détecter des milliers de vulnérabilités à grande vitesse, les entreprises doivent disposer d’outils capables de suivre ce rythme. Pour les étudiants et futurs professionnels IT, cette évolution est majeure. Elle montre que la sécurité de demain reposera autant sur l’automatisation intelligente que sur l’expertise humaine.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
L’automatisation de la correction des vulnérabilités s’inscrit dans une transformation plus large de la cybersécurité, où l’intelligence artificielle joue un rôle croissant dans l’identification et la gestion des menaces. Cette évolution pousse les grands acteurs technologiques à investir massivement dans des infrastructures capables d’analyser, détecter et répondre aux risques à grande échelle. Sur un sujet connexe, découvrez notre article « 32 milliards de dollars : Google lance une cyberarmée d’agents IA », qui analyse comment l’intelligence artificielle redéfinit les stratégies de défense numérique des entreprises.
Références
1. IBM. (2026). Présentation du projet Lightwell et sécurisation de l’open source.
https://www.ibm.com
2. Synopsys. (2025). Open Source Security and Risk Analysis Report.
https://www.synopsys.com
Une faille critique du noyau Linux permet une attaque à distance : quels serveurs faut-il vérifier ?
Une faille du noyau peut exposer un serveur avant même qu’un utilisateur se connecte à son application. CVE-2026-98432 touche le traitement des connexions TCP IPv4 dans Linux et reçoit un score CVSS de 9,8 dans le suivi Ubuntu. Publiée le 15 octobre, elle fait l’objet...
Marvell veut racheter Lumentum pour 115 milliards de dollars et accélérer les connexions de l’IA
La puissance des infrastructures IA dépend aussi des connexions entre leurs composants. Le 2 novembre 2026, Marvell et Lumentum annoncent un accord d’acquisition entièrement en actions, valorisant implicitement Lumentum à environ 115 milliards de dollars en valeur...
CrowdStrike lance un bouton d’arrêt pour couper l’accès des agents IA aux modèles
Installer une dépendance revient à faire entrer du code extérieur dans un environnement de travail. GitHub annonce Package Firewall, un service qui contrôle les requêtes vers les registres de packages avant leur installation. Disponible en préversion publique pour...
GitHub lance un firewall pour filtrer les packages npm avant leur installation
Installer une dépendance revient à faire entrer du code extérieur dans un environnement de travail. GitHub annonce Package Firewall, un service qui contrôle les requêtes vers les registres de packages avant leur installation. Disponible en préversion publique pour...
Google Cloud rend le calcul confidentiel disponible sur ses GPU Blackwell
Une entreprise peut chiffrer ses fichiers et ses échanges tout en conservant un risque au moment où ses données sont traitées. Google Cloud annonce la disponibilité générale de Confidential G4, sur des instances équipées de GPU NVIDIA RTX PRO 6000 Blackwell Server...
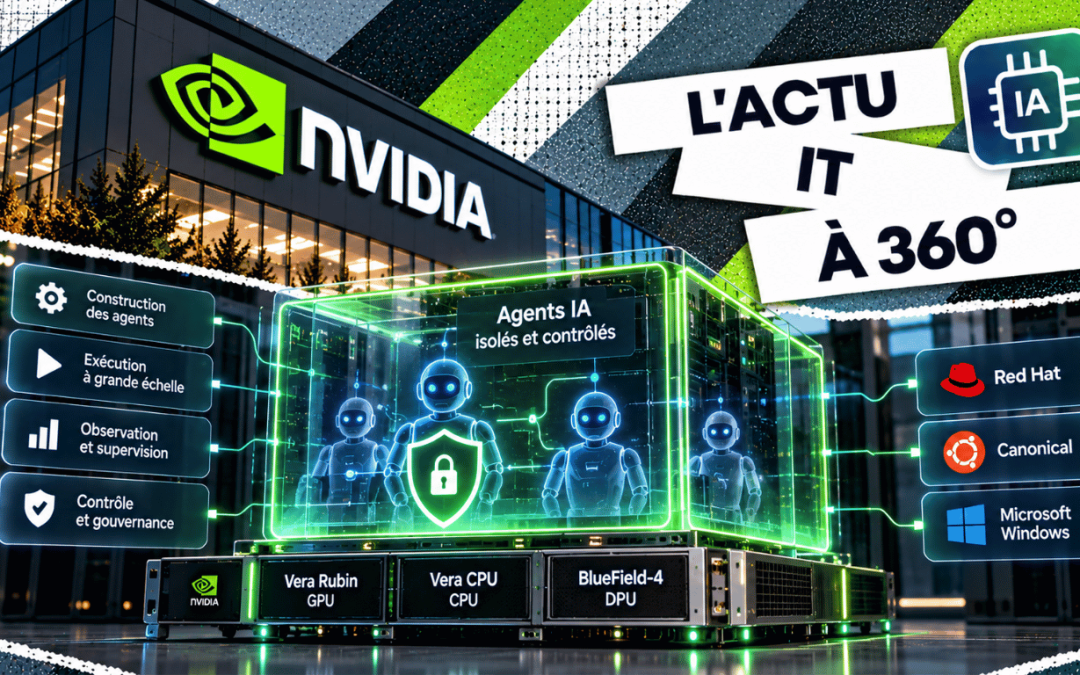
NVIDIA OpenShell veut encadrer les agents IA jusque dans le matériel
Un agent IA qui consulte des documents, exécute du code ou modifie un outil métier dispose de moyens d’action bien réels. NVIDIA présente OpenShell Reference Architecture, une architecture de référence associant environnement d’exécution sécurisé et contrôles...
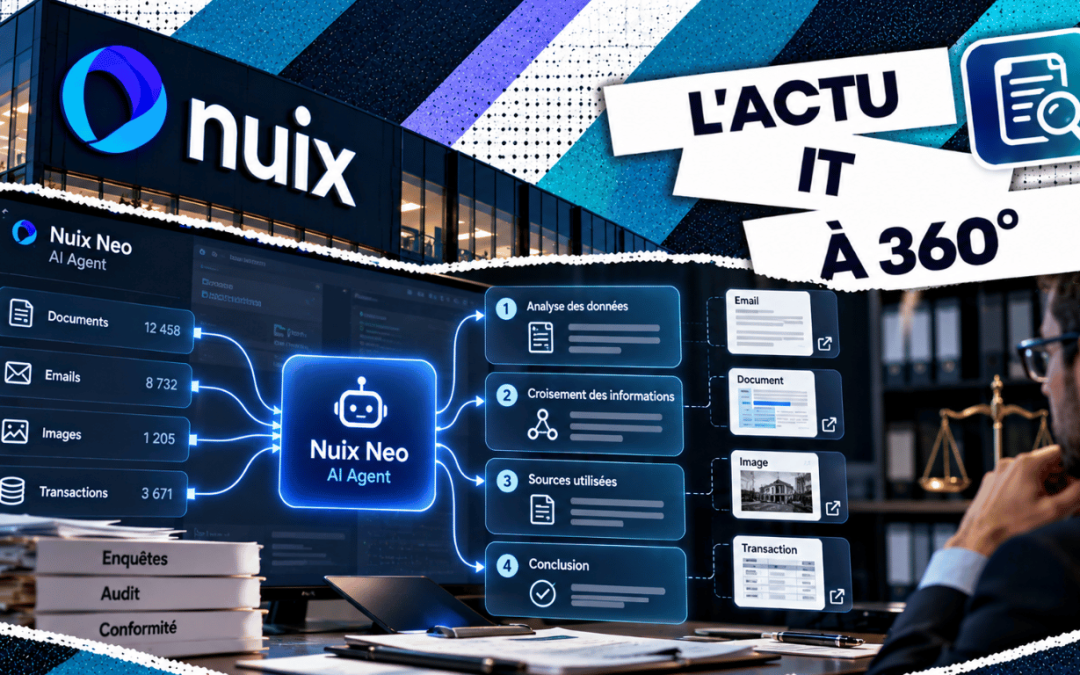
Nuix lance un agent IA qui cite ses sources et laisse une piste d’audit
Une réponse convaincante ne suffit pas lorsqu’elle sert à préparer une enquête ou un audit. Il faut pouvoir retrouver les documents utilisés et vérifier les opérations effectuées. Nuix annonce Nuix Neo AI Agent, un assistant d’analyse qui relie ses réponses aux...
Deux failles critiques dans PHP appellent une vérification immédiate des serveurs
PHP publie des correctifs pour CVE-2026-109618 et CVE-2026-109619, deux vulnérabilités pouvant permettre une exécution de code à distance sans authentification.[1] Pour les entreprises, l’urgence consiste à identifier les installations concernées et à vérifier leur...
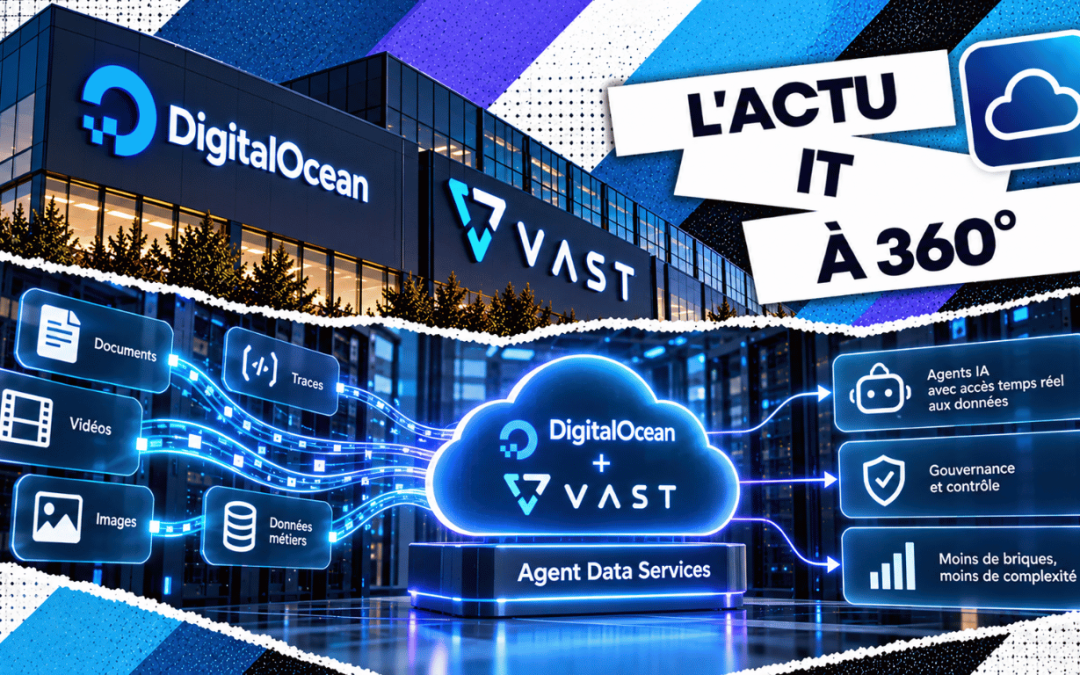
DigitalOcean et VAST veulent simplifier les données qui alimentent les agents IA
Un agent IA peut disposer d’un modèle performant et rester incapable de retrouver la bonne procédure ou la dernière information client. Le 12 octobre, DigitalOcean et VAST annoncent un partenariat élargi autour du VAST AI Operating System, avec Agent Data Services...
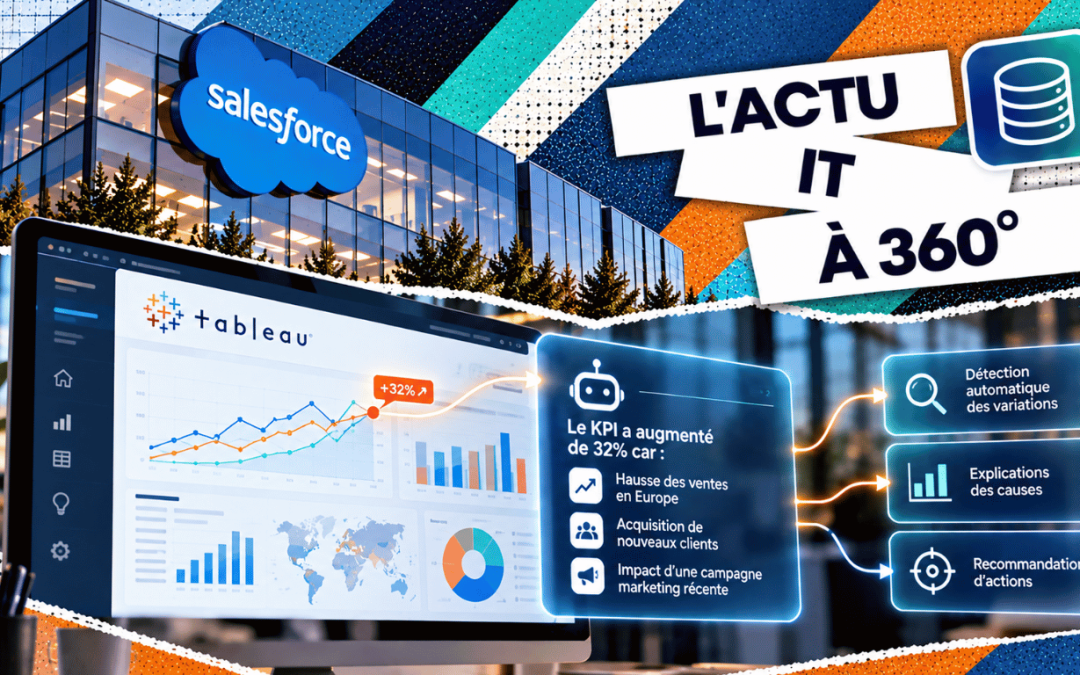
Salesforce veut acquérir Loops pour aider Tableau à expliquer les variations des KPI
Salesforce annonce un accord définitif pour acquérir Loops, une plateforme analytique fondée sur l’IA, avec l’intention d’intégrer sa technologie à Tableau après la clôture.[1] L’objectif est de surveiller les indicateurs et de faire ressortir les facteurs associés à...