

L’IA découvre les failles plus vite que les entreprises ne peuvent les corriger
L’intelligence artificielle transforme profondément la cybersécurité. Si elle permet de détecter plus rapidement les vulnérabilités, elle crée également un nouveau défi : la capacité à corriger un volume croissant de failles dans des délais acceptables. Ce problème est devenu particulièrement visible après les premiers résultats du projet Glasswing d’Anthropic, qui affirme avoir identifié plusieurs milliers de vulnérabilités dans des logiciels open source. Face à cet afflux potentiel de correctifs, IBM et Red Hat dévoilent Lightwell, une initiative ambitieuse destinée à moderniser la gestion des patchs de sécurité dans l’écosystème open source.
Une plateforme conçue pour accélérer les corrections
Doté d’un budget annoncé de 5 milliards de dollars et mobilisant près de 20 000 ingénieurs, le projet Lightwell vise à créer une couche de coordination de sécurité capable d’accélérer la détection, la validation et l’intégration des correctifs1. L’objectif n’est pas seulement d’identifier les vulnérabilités, mais surtout de permettre aux entreprises d’appliquer rapidement des correctifs validés dans leurs environnements de production sans perturber leurs opérations. Cette approche répond à une réalité : découvrir une faille est souvent plus simple que la corriger efficacement dans des infrastructures complexes.
Quand l’IA rencontre l’expertise humaine
Contrairement à certaines visions entièrement automatisées, IBM et Red Hat défendent une approche hybride. L’intelligence artificielle intervient pour détecter, analyser et prioriser les vulnérabilités, tandis que les experts humains supervisent la validation et l’intégration des correctifs. Selon Ashesh Badani, vice-président senior de Red Hat, cette combinaison produit de meilleurs résultats que l’automatisation seule. Dans un contexte où les infrastructures numériques deviennent de plus en plus complexes, la supervision humaine reste essentielle pour garantir la stabilité des systèmes.
Une réponse au défi de la supply chain logicielle
L’un des enjeux majeurs du projet concerne la supply chain logicielle. Les entreprises utilisent aujourd’hui des milliers de composants open source intégrés à leurs applications. IBM indique être directement concerné avec plus de 62 000 packages logiciels couvrant des technologies comme Linux, Kubernetes, Kafka, Terraform, Cassandra ou encore Ansible. Lorsqu’une vulnérabilité est découverte, chaque dépendance doit être évaluée, corrigée et validée. Lightwell cherche à automatiser une partie de ce processus afin de réduire les délais de réaction et les risques opérationnels.
Des correctifs sans interruption de service
L’une des promesses de la plateforme est la capacité à rétroporter les correctifs vers des versions déjà déployées sans exiger de mise à niveau complète. Cette approche est particulièrement importante pour les grandes entreprises qui ne peuvent pas modifier rapidement des environnements critiques. En s’appuyant sur les fichiers de configuration existants et les dépendances déjà validées, Lightwell cherche à intégrer les correctifs tout en préservant la stabilité et la conformité des systèmes.
Une collaboration étroite avec les communautés open source
IBM et Red Hat insistent également sur la dimension collaborative du projet. Les correctifs développés pour les entreprises doivent être reversés aux communautés open source concernées. Cette approche vise à éviter la fragmentation des correctifs et à renforcer durablement la sécurité de l’écosystème logiciel. À terme, Lightwell devrait étendre son support au-delà de Java et Maven vers d’autres environnements comme PyPI, npm ou Go, qui représentent aujourd’hui une part importante du développement logiciel moderne.
Les vulnérabilités deviennent un défi industriel
L’explosion du nombre de composants open source utilisés dans les applications transforme la cybersécurité en défi industriel. Selon plusieurs études, plus de 90 % des logiciels modernes contiennent du code open source2. Chaque nouvelle vulnérabilité peut donc avoir un impact sur des milliers d’organisations. La capacité à identifier, prioriser et déployer rapidement des correctifs devient un élément clé de la résilience numérique des entreprises.
Comprendre la sécurité de la supply chain devient essentiel
Cette évolution met en avant une compétence stratégique : la cybersécurité des logiciels et des dépendances open source. Les futurs professionnels IT devront comprendre les mécanismes de gestion des vulnérabilités, de gouvernance des dépendances et d’automatisation des correctifs. Il ne s’agit plus seulement de sécuriser un logiciel, mais de protéger tout un écosystème d’interconnexions et de composants tiers.
Vers une nouvelle génération de sécurité automatisée
Avec Lightwell, IBM et Red Hat illustrent une tendance de fond : la cybersécurité doit s’adapter à l’ère de l’intelligence artificielle. Alors que les IA deviennent capables de détecter des milliers de vulnérabilités à grande vitesse, les entreprises doivent disposer d’outils capables de suivre ce rythme. Pour les étudiants et futurs professionnels IT, cette évolution est majeure. Elle montre que la sécurité de demain reposera autant sur l’automatisation intelligente que sur l’expertise humaine.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
L’automatisation de la correction des vulnérabilités s’inscrit dans une transformation plus large de la cybersécurité, où l’intelligence artificielle joue un rôle croissant dans l’identification et la gestion des menaces. Cette évolution pousse les grands acteurs technologiques à investir massivement dans des infrastructures capables d’analyser, détecter et répondre aux risques à grande échelle. Sur un sujet connexe, découvrez notre article « 32 milliards de dollars : Google lance une cyberarmée d’agents IA », qui analyse comment l’intelligence artificielle redéfinit les stratégies de défense numérique des entreprises.
Références
1. IBM. (2026). Présentation du projet Lightwell et sécurisation de l’open source.
https://www.ibm.com
2. Synopsys. (2025). Open Source Security and Risk Analysis Report.
https://www.synopsys.com
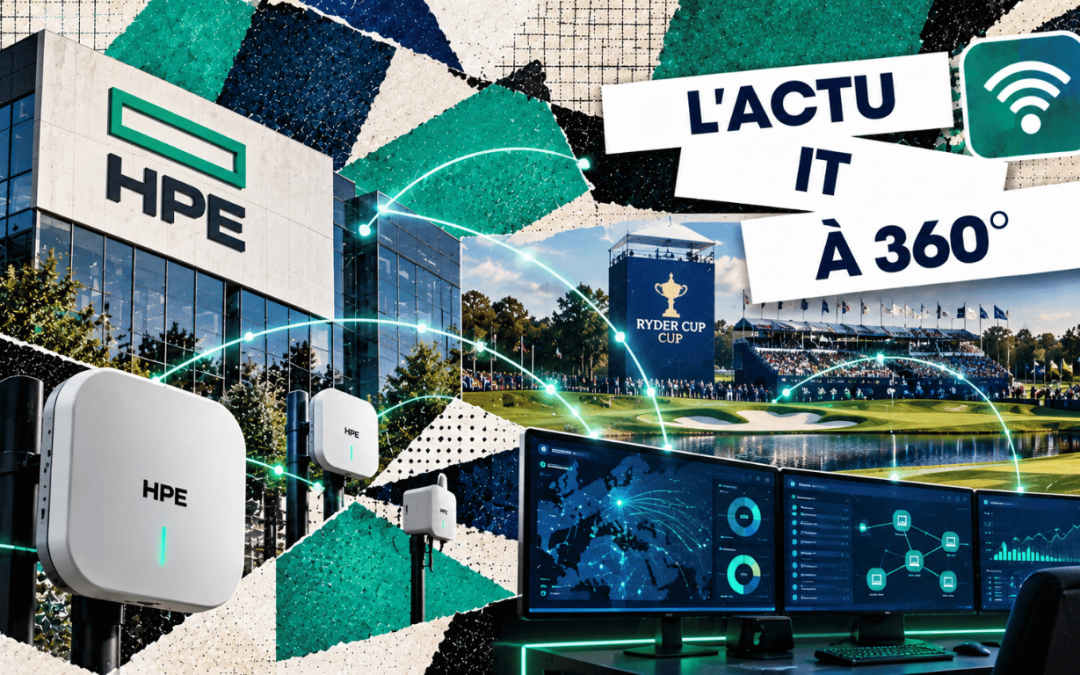
HPE prépare un réseau qui anticipe les incidents et automatise certaines interventions
HPE prévoit de déployer un Self-Driving Network pour la Ryder Cup 2027, avec du Wi-Fi 7 et un centre opérationnel réunissant données et outils d’IA.[1] L’objectif annoncé est de surveiller les usages, d’adapter le réseau et de progresser vers des interventions...
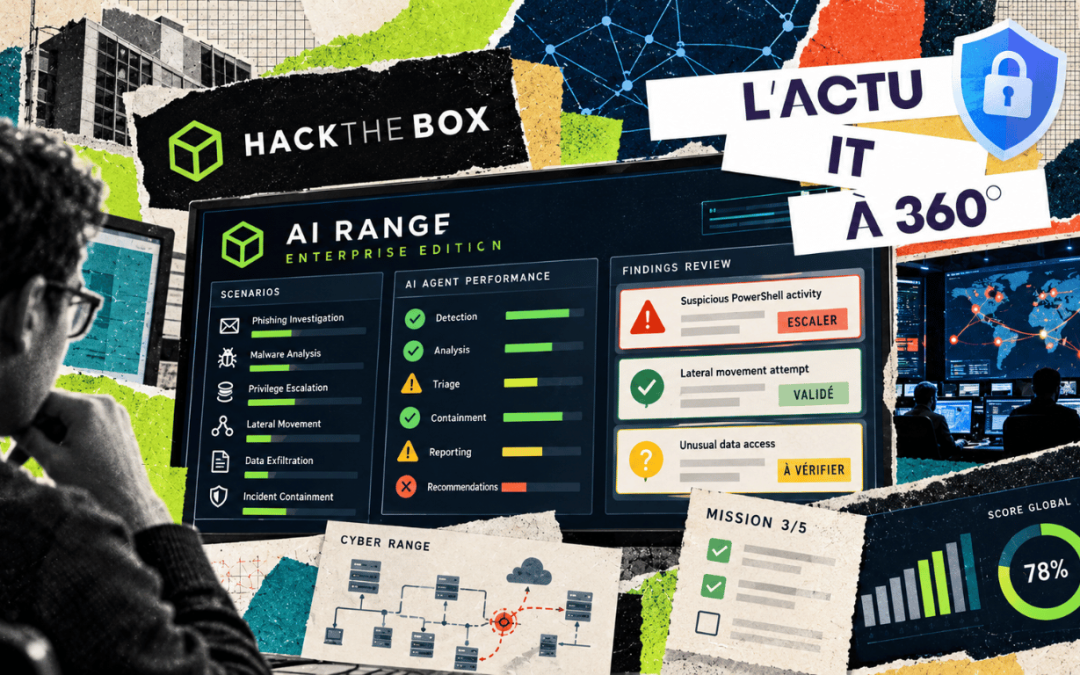
Votre agent IA sait-il vraiment défendre votre entreprise ? Hack The Box met ses compétences à l’épreuve
Hack The Box lance AI Range Enterprise Edition pour permettre aux équipes de sécurité d’évaluer leurs propres agents IA sur les rôles qui leur sont confiés.[1] Pour les entreprises, l’enjeu est concret : disposer de preuves avant de déléguer une mission, puis vérifier...
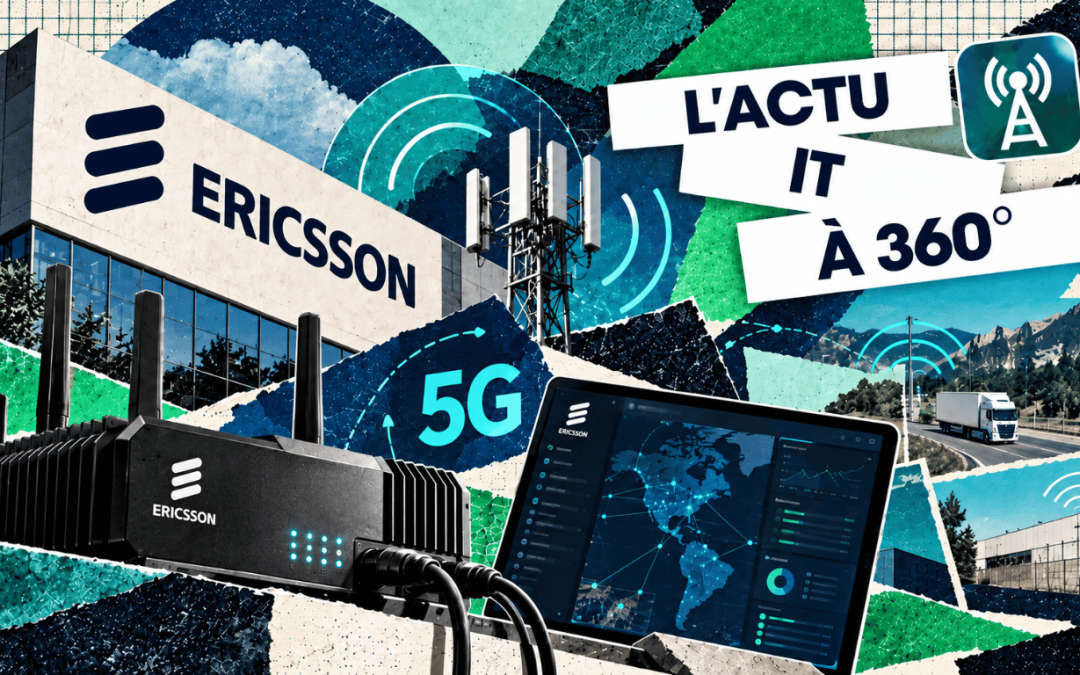
Ericsson permet aux entreprises de reprendre la main sur la gestion de leurs réseaux 5G
Ericsson annonce NetCloud Private, une offre qui permet d’héberger la gestion de ses équipements Wireless WAN dans un environnement contrôlé par le client. Sa disponibilité générale mondiale est prévue pour octobre 2026.[1] Pour les entreprises, l’enjeu est de choisir...
VAST Data veut permettre à l’IA d’exploiter les données sensibles dans un environnement protégé
VAST Data présente DataEnclave, une capacité d’exécution confidentielle destinée à rapprocher les modèles d’intelligence artificielle des données sensibles des entreprises. Présentée en avant-première, elle doit être commercialisée au premier trimestre 2027.[1]...
Databricks rachète Row Zero pour rapprocher le tableur des données gouvernées
Databricks annonce l’acquisition de Row Zero et prévoit d’intégrer son expérience de tableur à Genie.[1] L’objectif est de permettre aux équipes métier d’explorer les données dans une interface familière, avec davantage de contrôle sur leurs accès et leurs usages....
Google Cloud porte ses instances X5 à 48 To pour les grandes bases SAP
Google Cloud annonce la disponibilité générale de la série X5, qui porte à 48 To la capacité mémoire maximale annoncée sur un seul nœud, contre 32 To pour X4.[1] Destinée notamment aux très grandes bases SAP HANA, cette offre repose sur des instances bare metal.[2]...
ShinyHunters contourne des règles WAF et relance les attaques contre PeopleSoft
Mandiant et Google Threat Intelligence Group signalent une reprise des attaques de ShinyHunters contre Oracle PeopleSoft. Certaines protections WAF sont contournées alors que la vulnérabilité reste présente.[1] Pour les entreprises, cette campagne rappelle la...
Cloud Storage : Google automatise le repérage des anomalies
Une hausse des lectures, des transferts entre régions ou du volume stocké peut alourdir la facture cloud et perturber les applications. Avec Storage Intelligence advisor, Google propose une vue des changements inhabituels dans Cloud Storage et des pistes pour les...
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Oracle décrit une architecture qui associe le framework LiveKit Agents à Oracle Cloud Infrastructure pour automatiser des appels vocaux en temps réel. Le schéma relie téléphonie, modèles d’IA et services métier, tout en plaçant les composants internes dans des...
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Copilot n’est plus seulement là pour suggérer la prochaine ligne GitHub Copilot poursuit sa transformation. À l’origine principalement connu pour compléter du code dans l’éditeur, l’outil évolue désormais vers des agents capables d’explorer un projet, de modifier des...