

Les cybercriminels changent de cible
Les cyberattaques ne visent plus uniquement les données ou les postes de travail. Les identifiants permettant d’accéder aux plateformes cloud, aux environnements d’intelligence artificielle et aux outils de développement sont devenus des actifs particulièrement recherchés. C’est dans ce contexte que les chercheurs en cybersécurité ont identifié Djinn Stealer, un nouveau malware diffusé via une vulnérabilité critique du logiciel d’administration à distance SimpleHelp, référencée CVE-2026-48558. Une fois installé, il cherche à dérober les informations d’authentification susceptibles d’ouvrir l’accès aux infrastructures numériques des entreprises.1
Une simple faille peut ouvrir les portes du système d’information
Djinn Stealer exploite une vulnérabilité d’authentification permettant aux attaquants de compromettre un serveur SimpleHelp insuffisamment protégé. Une fois ce premier accès obtenu, le malware collecte différents types d’identifiants présents sur les machines compromises : comptes administrateurs, accès cloud, clés API, jetons d’authentification, environnements de développement ou encore plateformes d’intelligence artificielle. Ces informations peuvent ensuite être revendues ou utilisées pour préparer des attaques plus complexes contre l’ensemble du système d’information.1
Les identifiants cloud sont devenus une cible stratégique
Les entreprises utilisent aujourd’hui de nombreux services hébergés dans le cloud ainsi que des plateformes d’IA accessibles grâce à des identifiants ou des clés d’accès. Pour les cybercriminels, voler ces informations est souvent plus rentable que lancer une attaque directe contre les infrastructures. En récupérant des identifiants valides, ils peuvent contourner certaines protections, accéder à des ressources sensibles, déployer des logiciels malveillants ou encore compromettre des environnements de développement. Les comptes techniques deviennent ainsi des portes d’entrée privilégiées vers les systèmes d’information modernes.2
L’IA crée de nouveaux actifs à protéger
L’essor de l’intelligence artificielle modifie également la nature des informations sensibles. Les clés API donnant accès aux modèles d’IA, les jetons permettant d’orchestrer des agents intelligents ou encore les identifiants des plateformes de développement représentent désormais des ressources critiques pour les entreprises. Leur compromission peut entraîner des pertes financières, des interruptions de service ou une utilisation frauduleuse de capacités de calcul particulièrement coûteuses. Les stratégies de cybersécurité doivent donc évoluer pour intégrer ces nouveaux actifs numériques au même titre que les données sensibles ou les infrastructures réseau.2
Détecter l’intrusion avant qu’elle ne se propage
Face à ce type de menace, la rapidité de détection devient essentielle. Une fois les identifiants compromis, les attaquants cherchent généralement à étendre progressivement leurs privilèges afin d’accéder à d’autres systèmes. La surveillance des connexions inhabituelles, l’authentification multifacteur, la rotation régulière des clés d’accès et la segmentation des environnements cloud permettent de limiter les conséquences d’une compromission. Les entreprises doivent également appliquer rapidement les correctifs de sécurité afin d’empêcher l’exploitation des vulnérabilités connues comme celle affectant SimpleHelp.3
Les nouveaux actifs numériques redéfinissent la cybersécurité
Cette menace illustre pourquoi la Cybersécurité évolue rapidement face aux nouveaux usages du cloud et de l’intelligence artificielle. Les professionnels doivent désormais protéger bien davantage que les serveurs ou les postes de travail. Ils doivent également sécuriser les identités numériques, les clés API, les environnements de développement, les plateformes cloud et les accès aux services d’IA. À mesure que ces ressources deviennent indispensables au fonctionnement des entreprises, leur protection s’impose comme un élément central de toute stratégie de sécurité.
Les identités numériques deviennent le nouveau périmètre de défense
Avec Djinn Stealer, les cybercriminels démontrent que les accès aux services cloud et aux plateformes d’intelligence artificielle représentent désormais une cible prioritaire. Cette évolution confirme que la sécurité des entreprises ne repose plus uniquement sur la protection des données, mais également sur la maîtrise des identités numériques qui permettent d’y accéder. Dans un environnement où les infrastructures deviennent toujours plus distribuées, sécuriser ces accès constitue l’un des principaux défis des années à venir.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
L’intégration d’agents IA dans les outils collaboratifs s’inscrit dans une évolution plus large des logiciels professionnels, où l’intelligence artificielle intervient directement dans les processus métier. Sur un sujet connexe, découvrez notre article « Avec les Code Layers, Figma rapproche définitivement le design du développement », qui montre comment les agents IA s’intègrent désormais aux plateformes de création pour rapprocher les équipes de design et de développement.
Références
1. Dark Reading. (2026). Djinn Stealer Targets Cloud and AI Credentials via SimpleHelp Vulnerability.
https://www.darkreading.com
2. MITRE. (2026). CVE-2026-48558.
https://cve.mitre.org
3. CISA. (2026). Best Practices for Protecting Credentials and Cloud Environments.
https://www.cisa.gov
SolarWinds Avior les équipes IT fixent les objectifs et les agents coordonnent les actions
SSolarWinds lance Avior, un système d’IA agentique conçu pour poursuivre des objectifs opérationnels dans les environnements IT hybrides. Disponible depuis le 14 octobre dans le cadre d’un accompagnement au démarrage, il associe des agents spécialisés à des mécanismes...
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres...
Cloudflare rend la sécurité web programmable avec Workers
CCloudflare rapproche sa passerelle web sécurisée de sa plateforme de développement Workers. Avec Forward, disponible en bêta publique, les entreprises peuvent ajouter du code au traitement de certaines requêtes HTTP autorisées.[2] Pour les équipes IT, cette...
Palo Alto Networks renforce la sécurité des agents IA autour de Claude Enterprise
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un...
ServiceNow prépare AI Passport pour contrôler les droits d’accès des agents IA
SServiceNow annonce AI Passport, un justificatif d’autorisation signé cryptographiquement destiné à encadrer les agents IA et les serveurs MCP pendant l’exécution des workflows. Sa disponibilité est prévue au quatrième trimestre 2026.[1] L’image du badge numérique...
SAP veut acquérir TechWolf pour relier tâches, compétences et transformation des métiers
SSAP annonce un accord pour acquérir TechWolf, une plateforme d’IA qui relie les tâches, les compétences et les évolutions du marché du travail. La clôture est attendue au quatrième trimestre 2026, sous réserve notamment des autorisations réglementaires.[1]...
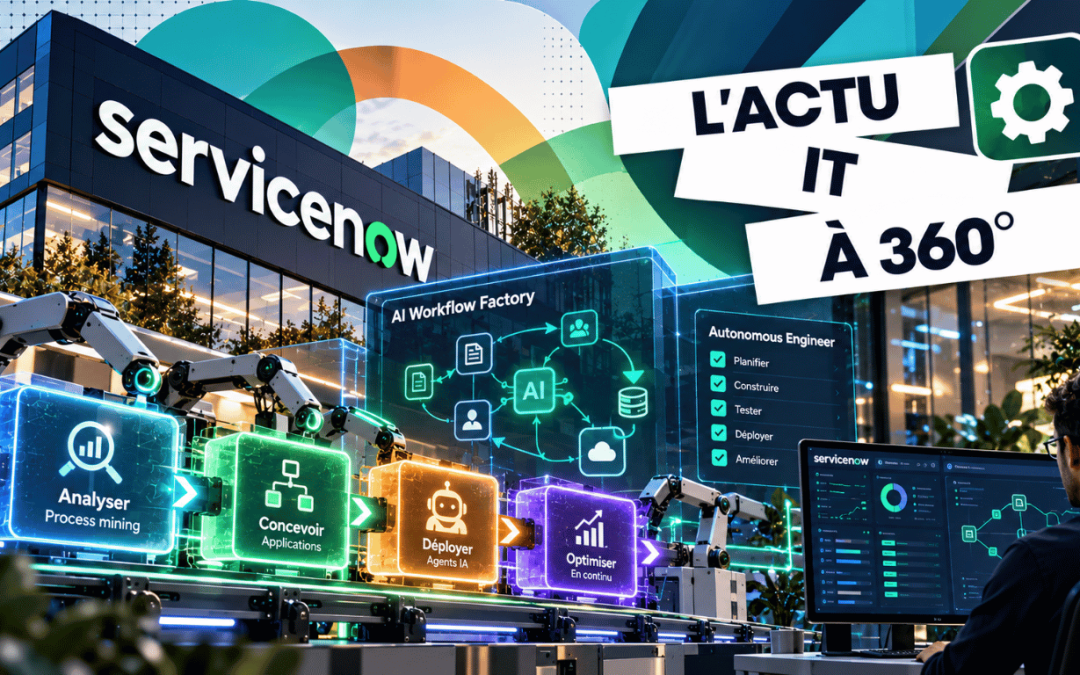
ServiceNow veut faire de l’amélioration des processus une boucle continue pilotée par l’IA
AAvec AI Workflow Factory, ServiceNow propose de relier l’identification des processus inefficaces à la construction et à l’exploitation de leurs améliorations. L’annonce associe notamment Autonomous Engineer, un outil destiné à automatiser davantage le travail...
Mistral Large 4 : ce que son modèle de 1 000 milliards de paramètres peut changer pour les entreprises
MMistral ouvre la préversion publique de Mistral Large 4, surnommé « Le Chonk », et prévoit de publier ses poids d’ici la fin du mois.[1] Ce modèle européen vise notamment les usages agentiques, la cybersécurité, la finance et l’industrie. Pour les entreprises,...
IBM Bob : développer avec l’IA sans faire sortir son code de l’entreprise
IIBM annonce une version auto-hébergée de Bob, sa plateforme de développement agentique, pour les infrastructures internes, les clouds privés ou souverains et les environnements isolés d’Internet.[1] Cette possibilité répond à un obstacle concret : certaines...
OpenShift change de socle : ce que les entreprises doivent vérifier avant RHCOS 10
RRed Hat prévoit de faire de RHEL CoreOS 10 (RHCOS 10) le système par défaut des nouvelles installations OpenShift au quatrième trimestre 2026. RHCOS 9 restera disponible pour les versions récentes au moins jusqu’à mi-2027.[1] Pour les entreprises, cette transition...