

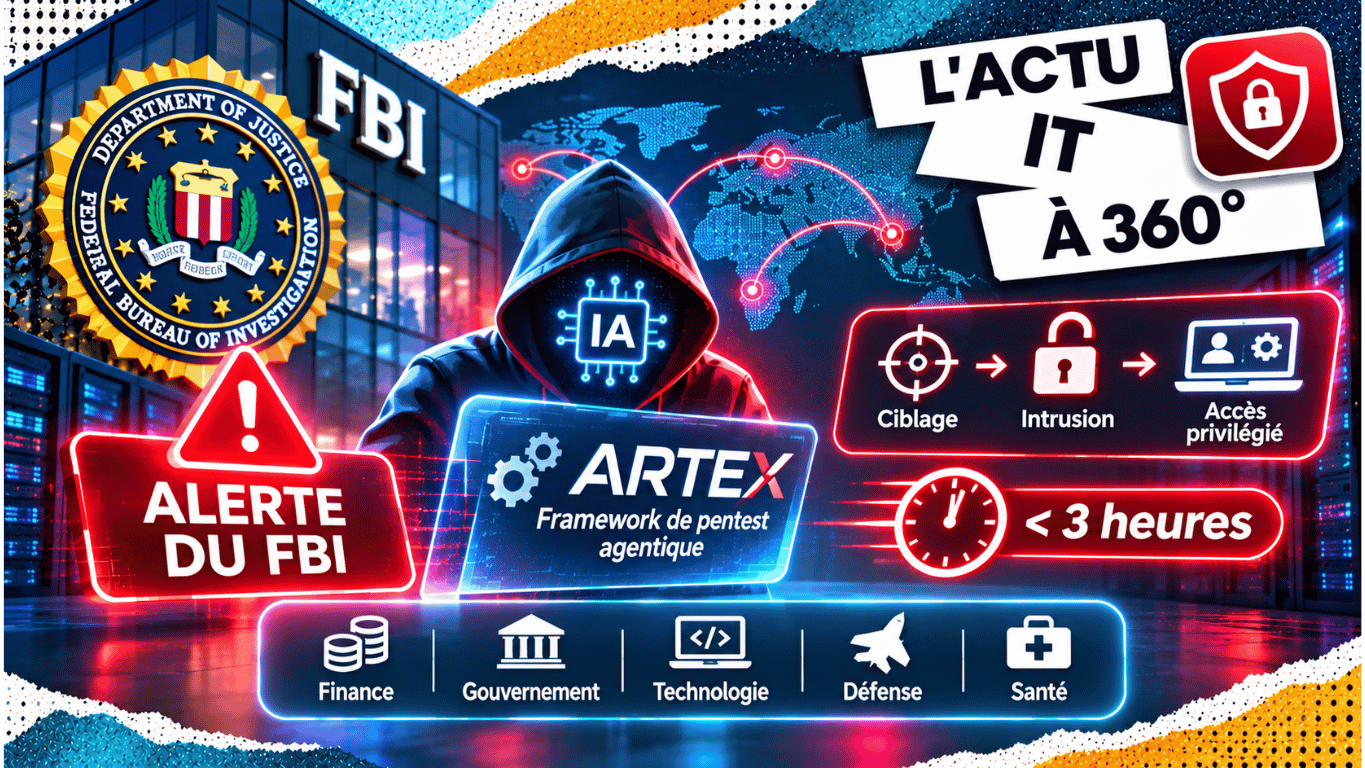
Le FBI alerte sur l’utilisation malveillante d’ARTEX, une plateforme de tests d’intrusion pilotée par des agents IA. Dans son bulletin du 13 novembre, l’agence rapporte des campagnes menées depuis au moins août 2026 et certaines intrusions passées du ciblage initial à un accès privilégié en moins de trois heures.[1] Pour les entreprises, le défi est concret : une alerte détectée mais traitée trop tard peut laisser à l’attaquant le temps d’étendre ses accès. La réponse doit donc porter sur les délais de décision autant que sur les outils de détection.
Des agents coordonnent plusieurs étapes de l’intrusion
Selon le FBI, ARTEX s’appuie sur des modèles de langage externes et des agents spécialisés pour transformer des objectifs en actions. Les usages malveillants couvrent plusieurs phases, de la reconnaissance à l’exfiltration. L’agence souligne aussi l’exposition des systèmes périphériques, comme les portails partenaires, les services anciens et les intégrations tierces.[1]
L’enjeu pour les défenseurs dépasse la génération d’un script isolé. Un enchaînement automatisé peut réduire les pauses entre les tentatives et les changements de cible. Il devient alors nécessaire de rapprocher plusieurs événements : une activité inhabituelle sur une application, l’utilisation d’un compte, puis une modification de ses droits peuvent relever d’une même séquence.
Cela ne signifie pas qu’une IA réussit toutes ses attaques ni qu’elle agit sans objectif humain. Le délai de trois heures concerne certains cas cités, pas une moyenne ou une garantie de réussite. Le FBI précise également que ces activités peuvent produire un trafic bruyant et déclencher des alertes.[1]
La question est donc aussi de savoir si l’organisation sait exploiter ces signaux à temps.
Ce qu’Amazon a observé et ce qui reste à confirmer
Dans une analyse publiée le même jour, Amazon décrit des requêtes captées par MadPot, son réseau de leurres, entre le 3 octobre et le 5 novembre. Elles contenaient la mémoire opérationnelle d’agents et leurs propres comptes rendus. Amazon attribue l’usage d’ARTEX avec une confiance modérée, mais précise ne pas avoir observé directement toutes les opérations ni pouvoir vérifier les résultats déclarés.[2]
Ces traces décrivent notamment une campagne de recherche d’identifiants donnant accès à des modèles IA. Les clés dérobées devaient alimenter les requêtes nécessaires à la poursuite de l’opération. Des agents spécialisés se partageaient le travail à travers une mémoire commune.[2] Ces éléments éclairent l’organisation des campagnes ; ils ne constituent pas une preuve indépendante de réussite pour chaque cible mentionnée.
Pour une entreprise, cette distinction évite deux erreurs : sous-estimer une activité parce qu’elle provient d’agents, ou prendre leurs déclarations pour un inventaire certain des compromissions. L’évaluation de son propre environnement doit reposer sur des traces d’accès, des changements constatés et des éléments vérifiables.
Les priorités de défense face à une attaque plus rapide
Le tableau suivant propose une lecture opérationnelle pour les équipes IT. Les contrôles doivent être adaptés aux applications, aux identités et aux capacités de réponse de chaque organisation.
| Point à surveiller | Conséquence possible | Priorité opérationnelle |
|---|---|---|
| Services exposés | Un portail secondaire devient un point d’entrée. | Identifier son responsable et traiter les vulnérabilités selon son exposition. |
| Identifiants et clés API | Un secret ouvre un accès ou permet une consommation non autorisée. | Limiter les droits et préparer la révocation des secrets compromis. |
| Permissions cloud | Un accès initial permet d’atteindre d’autres ressources. | Examiner les droits effectifs et les changements inhabituels. |
| Traitement des alertes | L’attaque progresse pendant les échanges internes. | Définir qui qualifie, décide et contient l’incident. |
Réduire le délai entre une alerte et une décision
Une détection ne protège pas à elle seule si personne ne sait qui doit agir. Une PME peut commencer par formaliser quelques décisions : qui peut suspendre un compte, révoquer une clé ou isoler un poste ? Quel interlocuteur peut être joint en dehors des horaires habituels ? Quelles informations faut-il réunir avant de prendre ces mesures ?
Ces procédures doivent tenir compte de l’impact métier. Couper un accès utilisé par une application de production peut interrompre un service. La préparation consiste à identifier les dépendances, à prévoir un accès de remplacement lorsque c’est nécessaire et à conserver les éléments utiles à l’investigation. L’objectif est d’éviter de découvrir ces contraintes au milieu de l’incident.
La mesure du délai de réponse devrait distinguer la génération de l’alerte, sa qualification et le confinement effectif. Cette séparation permet de voir si le retard vient d’un signal incomplet, d’une responsabilité incertaine ou d’une intervention technique difficile à réaliser.
Les clés de services IA doivent entrer dans la gestion des secrets
Une clé donnant accès à un modèle est un moyen d’accès technique qui mérite un propriétaire, un périmètre d’utilisation et un suivi. L’entreprise devrait pouvoir retrouver l’application qui l’utilise, identifier les droits associés et la remplacer sans improvisation. Une hausse de consommation peut déclencher une vérification, mais ne suffit pas à prouver une intrusion.
Les alertes budgétaires et les plafonds, lorsqu’ils sont disponibles, peuvent limiter certaines conséquences financières. Ils ne remplacent pas la maîtrise des accès. En cas de compromission confirmée, il faut aussi examiner l’usage réalisé avec la clé et rechercher la cause de son exposition, afin de ne pas reproduire la fuite après remplacement.
La défense doit pouvoir passer de l’observation à l’action
La Cybersécurité mobilise ici la capacité à relier les signaux techniques à un risque concret. Le professionnel doit comprendre ce qu’un identifiant permet réellement de faire, quelles ressources sont exposées et comment une suite d’événements peut révéler une progression dans le système.
Son rôle comprend la préparation de réponses proportionnées. Il faut savoir limiter un accès, préserver les preuves et vérifier que la mesure prise a bien interrompu l’activité suspecte. La rapidité utile repose sur des procédures testées et des responsabilités claires.
Cette compétence demande enfin de conserver un regard critique sur les preuves. Un rapport d’agent, une alerte et une compromission confirmée ne décrivent pas le même niveau de certitude. Savoir les distinguer permet d’agir vite sans transformer chaque signal en conclusion définitive.
Le temps de réaction devient une capacité à tester
L’alerte sur ARTEX invite les entreprises à examiner les délais de leur propre organisation. Un exercice simple peut consister à simuler la découverte d’une clé exposée, puis à vérifier qui la retrouve, qui autorise sa révocation et comment le service est rétabli. Face à une intrusion accélérée, cette préparation rend les premiers gestes plus fiables et évite que les décisions essentielles attendent une réunion.
Préparer la réponse avant l’incident
Les campagnes décrites autour d’ARTEX rappellent que le délai de réaction fait partie de la défense. L’entreprise doit savoir relier ses alertes, identifier les accès concernés et confier rapidement les décisions aux bonnes personnes. Des procédures testées aident à contenir une activité suspecte, à préserver les preuves et à rétablir les services avec méthode.
Pour aller plus loin
Quatre lectures CCCLX pour approfondir les permissions des agents, la sécurité des applications et la supervision des opérations IT.
ServiceNow AI Passport et les droits des agents IA
Prisma AIRS et la sécurité des agents dans Claude Enterprise
PeopleSoft et le contournement des protections WAF par ShinyHunters
SolarWinds Avior et les objectifs des opérations IT
Sources
- 01
FBI (13 novembre 2026). « Threat Overview of ARTEX Autonomous Penetration Testing Framework ». FLASH-20261113-001, techniques, indicateurs et recommandations relatifs à ARTEX.
- 02
CJ Moses, Amazon Threat Intelligence (13 novembre 2026). « Amazon Threat Intelligence observes threat actors running cybercrime campaigns with ARTEX AI agents ». Analyse des observations réalisées par le réseau de leurres MadPot.
Claude Tag transforme Slack en véritable espace de travail agentique
Les agents IA s'installent au cœur du travail collaboratif L'intelligence artificielle ne se limite plus aux assistants accessibles dans une fenêtre de discussion. Avec Claude Tag, Anthropic franchit une nouvelle étape en intégrant directement un agent IA dans Slack....
IBM et OpenAI veulent armer les entreprises contre les cyberattaques à vitesse machine
Les défenseurs doivent désormais combattre l'IA avec l'IA Les cyberattaques évoluent à une vitesse inédite. Grâce aux modèles d'intelligence artificielle, les attaquants sont capables d'automatiser la recherche de vulnérabilités, d'analyser du code en quelques...
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
Les cyberattaques poussent les géants de l'IT à unir leurs forces Les composants open source sont présents dans la quasi-totalité des applications modernes, des plateformes cloud aux logiciels métiers. Cette dépendance s'accompagne toutefois d'un risque croissant :...
Avec Lambda, AWS prépare l’infrastructure du cloud aux agents IA autonomes
Le serverless entre dans une nouvelle phase Le cloud évolue pour répondre aux besoins d'une nouvelle génération d'applications fondées sur l'intelligence artificielle agentique. À mesure que les agents IA deviennent capables d'exécuter des tâches complexes pendant...
La course aux semi-conducteurs s’accélère : IBM présente une architecture 0,7 nm
IBM veut repousser les limites des processeurs La compétition mondiale autour des semi-conducteurs franchit une nouvelle étape. IBM a dévoilé une architecture expérimentale baptisée Nanostack, capable d'empiler des transistors en trois dimensions à l'échelle de 0,7...
Avec les Code Layers, Figma rapproche définitivement le design du développement
Une nouvelle étape vers la création d'applications sans frontière Le design et le développement logiciel ont longtemps suivi deux trajectoires distinctes. Les designers imaginaient les interfaces, les développeurs les traduisaient ensuite en code, avec de nombreux...
Google Chrome voit ce que vous voyez : Gemini analyse désormais votre écran
Chrome franchit une nouvelle étape vers le navigateur intelligent Les navigateurs web ne se contentent plus d’afficher des pages Internet. Ils deviennent progressivement de véritables assistants capables de comprendre le contexte dans lequel évoluent les utilisateurs....
SpaceX rachète Cursor : l’IA agentique devient le nouveau standard du développement
Une acquisition qui dépasse largement le monde du logiciel Le rachat d’Anysphere, l’entreprise à l’origine de Cursor, par SpaceX pour un montant estimé à 60 milliards de dollars marque un tournant majeur dans l’industrie technologique. Derrière cette opération...
L’Europe de l’IA prend forme : OVHcloud développe ses propres LLM
OVHcloud veut passer du cloud à l’intelligence artificielle Longtemps identifié comme un acteur majeur du cloud européen, OVHcloud ambitionne désormais de jouer un rôle beaucoup plus important dans l’écosystème de l’intelligence artificielle. À l’occasion du salon...
Avec iOS 27, Apple redessine l’expérience utilisateur à l’ère de l’IA
Apple place enfin l’intelligence artificielle au cœur de l’iPhone Lors de la WWDC 2026, Apple a présenté iOS 27, une mise à jour majeure qui marque une nouvelle étape dans sa stratégie autour de l’intelligence artificielle. Après avoir introduit Apple Intelligence...