

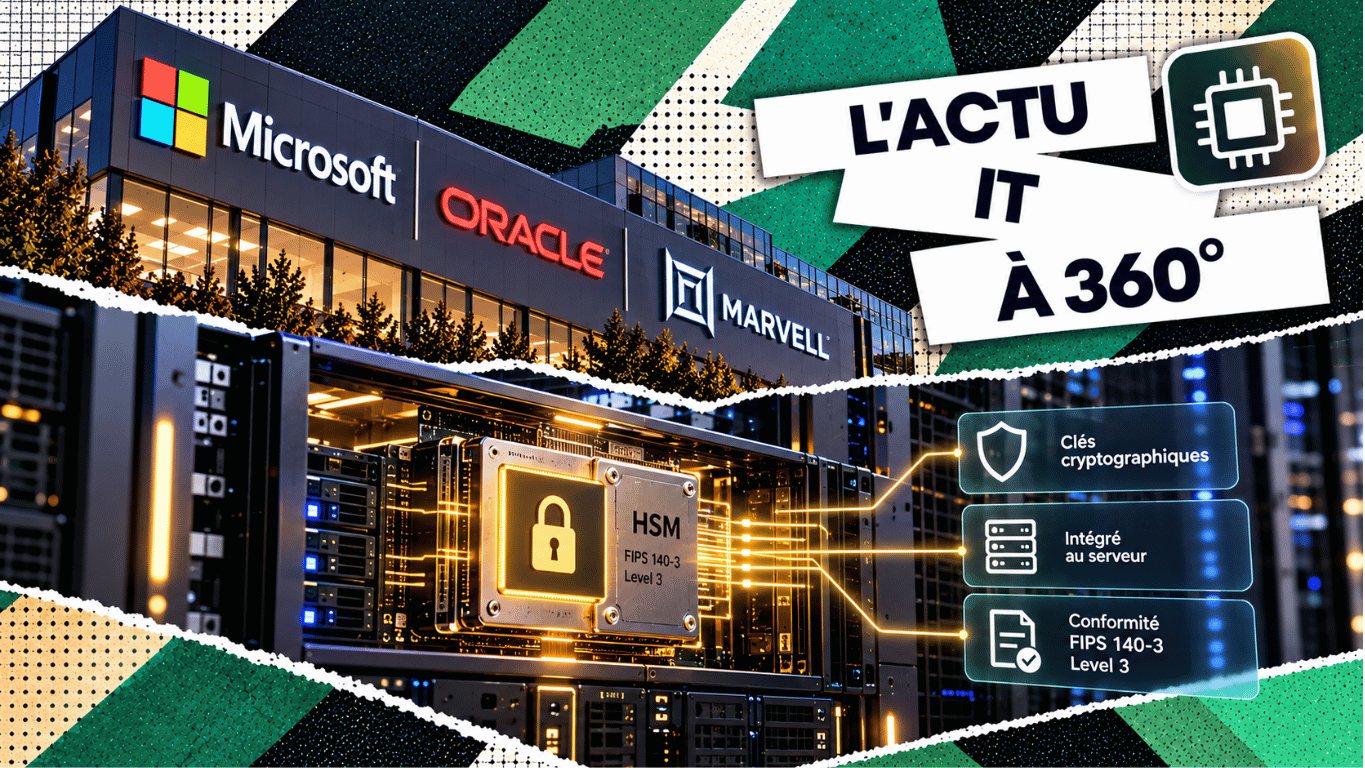
Marvell, Microsoft et Oracle annoncent un groupe de travail au sein de l’Open Compute Project pour définir des spécifications ouvertes de HSM intégré au serveur. Le projet vise le niveau FIPS 140-3 Level 3.[1] Derrière cette annonce matérielle se trouve un enjeu d’architecture : rapprocher certaines opérations cryptographiques des traitements tout en protégeant les clés. Il s’agit d’une démarche de standardisation, dont les résultats devront être évalués sur des implémentations concrètes.
Un composant matériel pour protéger les opérations sensibles
Un HSM, ou module matériel de sécurité, fournit un environnement protégé pour conserver et utiliser des clés cryptographiques. Ces clés servent notamment à chiffrer des données ou à produire des signatures. Leur protection concerne à la fois leur stockage et les conditions dans lesquelles une application peut demander leur utilisation.
Le groupe de travail prévoit un périmètre de sécurité matériel, un coffre de clés et une chaîne d’attestation au niveau du serveur. Il vise également la mise en cache sécurisée et la gestion du cycle de vie des clés.[1] L’attestation doit fournir des éléments cryptographiques vérifiables sur l’état d’un environnement, selon le périmètre effectivement couvert.
La proximité modifie le parcours des opérations
Les partenaires mettent en avant une réduction de la latence et une meilleure capacité à accompagner la croissance des infrastructures.[1] Ce sont des bénéfices attendus : leur ampleur dépendra des opérations traitées, du matériel et de l’architecture de départ. Une application qui utilise rarement un HSM n’aura pas les mêmes contraintes qu’un service effectuant de nombreuses opérations cryptographiques.
Il faut aussi éviter une confusion : un HSM distant peut déjà garder les clés à l’intérieur de son périmètre protégé. AWS indique que le matériau des clés KMS ne quitte pas ses HSM en clair.[2] Une application peut demander une opération sans récupérer la clé elle-même. L’intégration au serveur ne crée donc pas à elle seule cette propriété de protection.
Trois dimensions à examiner dans une future solution
Cette grille distingue l’intérêt architectural des preuves à demander avant une adoption.
| Dimension | Intérêt recherché | Preuve à examiner |
|---|---|---|
| Proximité | Rapprocher les opérations du serveur. | Mesures de latence et de débit sur les usages concernés. |
| Protection | Isoler les clés dans un périmètre matériel. | Périmètre validé, versions et règles d’utilisation. |
| Exploitation | Gérer les clés dans une infrastructure distribuée. | Procédures de rotation, révocation et reprise après panne. |
Une cible FIPS ne remplace pas une validation
Le communiqué prévoit un premier projet de spécification autour de l’OCP Global Summit 2026, puis une version 1.0.[1] Il ne constitue pas un certificat de validation d’un module finalisé. Cette distinction est essentielle pour un acheteur qui doit justifier les propriétés de son infrastructure.
Le NIST rappelle qu’une déclaration de conformité du fournisseur ne vaut pas validation par le CMVP. La présence d’algorithmes approuvés ne suffit pas non plus à valider le module complet.[3] Il faudra examiner le certificat de l’implémentation retenue et les conditions auxquelles il s’applique, plutôt que de s’en tenir au niveau visé par le projet.[4]
L’exploitation doit prévoir la panne et le remplacement du serveur
Un module intégré oblige à examiner le lien entre les clés et le cycle de vie du matériel. Que se passe-t-il lorsqu’un serveur tombe en panne, change d’usage ou quitte le parc ? Le maintien de la confidentialité ne doit pas empêcher la reprise d’un service autorisé, et la reprise ne doit pas introduire une copie de clé insuffisamment protégée.
Les choix dépendront des mécanismes de sauvegarde, de réplication ou de transfert sécurisé proposés par la solution. Une spécification ouverte peut faciliter une base commune, mais elle ne démontre pas à elle seule l’interopérabilité de tous les produits. Les procédures devront être documentées et testées sur les versions effectivement déployées.
Pour une PME, le sujet concerne aussi les services cloud
Une PME n’a pas nécessairement vocation à intégrer elle-même un nouveau HSM à ses serveurs. Elle peut néanmoins être concernée par l’évolution des services de chiffrement de son hébergeur. L’annonce fournit donc un sujet de veille et des questions à poser, sans imposer un renouvellement immédiat du matériel.
Un scénario illustratif consiste à examiner un service de signature de documents : qui peut demander une signature, comment les opérations sont-elles tracées et comment le service reprend-il après une panne ? Une comparaison devrait porter sur ces garanties, ainsi que sur les performances et les coûts. Ce scénario est une grille d’évaluation, pas un déploiement annoncé par les partenaires.
La compétence IT à retenir : Cybersécurité
Cette évolution mobilise directement la Cybersécurité. Le professionnel doit identifier les clés utilisées par les applications, leur fonction et les conséquences de leur perte ou de leur compromission. Une clé de signature et une clé protégeant des archives n’impliquent pas nécessairement les mêmes exigences de conservation et de disponibilité.
La protection matérielle doit être complétée par des permissions précises. Une application compromise peut chercher à utiliser une clé sans l’extraire. Il faut donc contrôler les demandes autorisées, limiter les accès et surveiller les opérations inhabituelles, en tenant compte des besoins réels du service.
La compétence comprend enfin la rotation, la révocation et la préparation des incidents. Les équipes doivent savoir retirer une clé de l’usage, préserver les données qui en dépendent et vérifier la reprise. La qualité de cette organisation reste déterminante, quelle que soit la position physique du module.
Une spécification ouverte devra faire ses preuves
Le projet pourrait rapprocher certaines opérations cryptographiques des traitements et établir une base commune pour l’industrie. Sa valeur dépendra toutefois des spécifications publiées, des validations obtenues et de la capacité des solutions à protéger les clés pendant tout leur cycle de vie. Les résultats devront être évalués sur des implémentations concrètes.
Pour aller plus loin
Quatre lectures CCCLX sur la sécurité et l’architecture des infrastructures.
Azure Linux 4.0 : Microsoft prépare l’après Windows Server ?
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
L’IA propulse Nokia : les datacenters redessinent le marché des réseaux
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Sources
- 01
Marvell (13 octobre 2026). « Marvell, Microsoft and Oracle Establish OCP Working Group to Standardize Data Center Hardware Security ». Annonce de la création du groupe de travail et du périmètre de la future spécification.
- 02
AWS. « Data protection in AWS Key Management Service ». Documentation sur la protection du matériau des clés KMS dans les HSM. Consultée le 16 octobre 2026.
- 03
NIST. « Cryptographic Module Validation Program, FAQs ». Informations sur le processus de validation CMVP. Consulté le 16 octobre 2026.
- 04
NIST. « Cryptographic Module Validation Program, Validated Modules ». Répertoire des modules cryptographiques validés. Consulté le 16 octobre 2026.
Gemini 3.5 Pro retardé : Google sous pression dans la course à l’IA
La course aux modèles d'IA s'accélère Google traverse une période délicate dans la compétition autour des modèles d'intelligence artificielle avancés. Selon plusieurs informations relayées par la presse spécialisée, le lancement de Gemini 3.5 Pro aurait été repoussé...
Project Glasswing : Anthropic passe à l’offensive contre les vulnérabilités logicielles
Une nouvelle étape pour l'IA appliquée à la cybersécurité Anthropic poursuit le développement de Project Glasswing, une initiative qui met son modèle Claude Mythos Preview à la disposition d'acteurs spécialisés dans la cybersécurité afin d'identifier et de corriger...
Cloud, IA, défense : AWS accélère sur tous les fronts
AWS fait de l'intelligence artificielle un pilier des infrastructures critiques À l'occasion de l'AWS Summit Washington, D.C. 2026, Amazon Web Services a dévoilé plusieurs évolutions destinées aux administrations, aux organismes publics et aux secteurs critiques....
JadePuffer : le ransomware qui inaugure l’ère des cyberattaques agentiques
Une nouvelle génération de cybermenaces émerge L'intelligence artificielle agentique ne transforme plus uniquement les outils des entreprises. Selon les chercheurs de Sysdig, elle pourrait également changer la manière dont les cyberattaques sont menées. Les équipes de...
MDASH : l’IA qui aide Microsoft à sécuriser Windows
Microsoft confie une partie de la chasse aux failles à l'intelligence artificielle Les cyberattaques évoluent de plus en plus vite, obligeant les éditeurs de logiciels à détecter les vulnérabilités avant même qu'elles ne puissent être exploitées. Pour relever ce défi,...
Microsoft accélère sa cybersécurité avec l’IA : la défense passe à l’échelle machine
Microsoft veut reprendre l'avantage face aux cyberattaques Les cybercriminels utilisent désormais l'intelligence artificielle pour découvrir des vulnérabilités, automatiser leurs attaques et accélérer leurs campagnes malveillantes. Face à cette évolution, Microsoft...
L’accès gratuit à Claude Fable 5 est prolongé, Anthropic temporise
Une nouvelle génération d'IA pensée pour des usages spécifiques OpenAI fait évoluer sa stratégie avec le lancement de GPT-5.6, une nouvelle famille de modèles composée de Sol, Terra et Luna. Plutôt que de proposer un modèle unique capable de répondre à tous les...
OpenAI mise sur une IA modulaire avec Sol, Terra et Luna
Une nouvelle génération d'IA pensée pour des usages spécifiques OpenAI fait évoluer sa stratégie avec le lancement de GPT-5.6, une nouvelle famille de modèles composée de Sol, Terra et Luna. Plutôt que de proposer un modèle unique capable de répondre à tous les...
L’IA d’Anthropic progresse à un rythme qui inquiète les spécialistes de la cybersécurité
Les modèles d'IA franchissent un nouveau seuil de capacités À peine un mois après son lancement, Claude Mythos Preview continue déjà d'améliorer ses performances. Selon les derniers tests publiés par l'AI Security Institute (AISI) du Royaume-Uni, le modèle d'Anthropic...
Lumo AI 2.0 accélère sans sacrifier la protection des données
Proton veut prouver qu'une IA performante peut aussi être confidentielle La course à l'intelligence artificielle ne se joue plus uniquement sur les performances des modèles. La confiance des utilisateurs et la protection des données deviennent désormais des critères...