

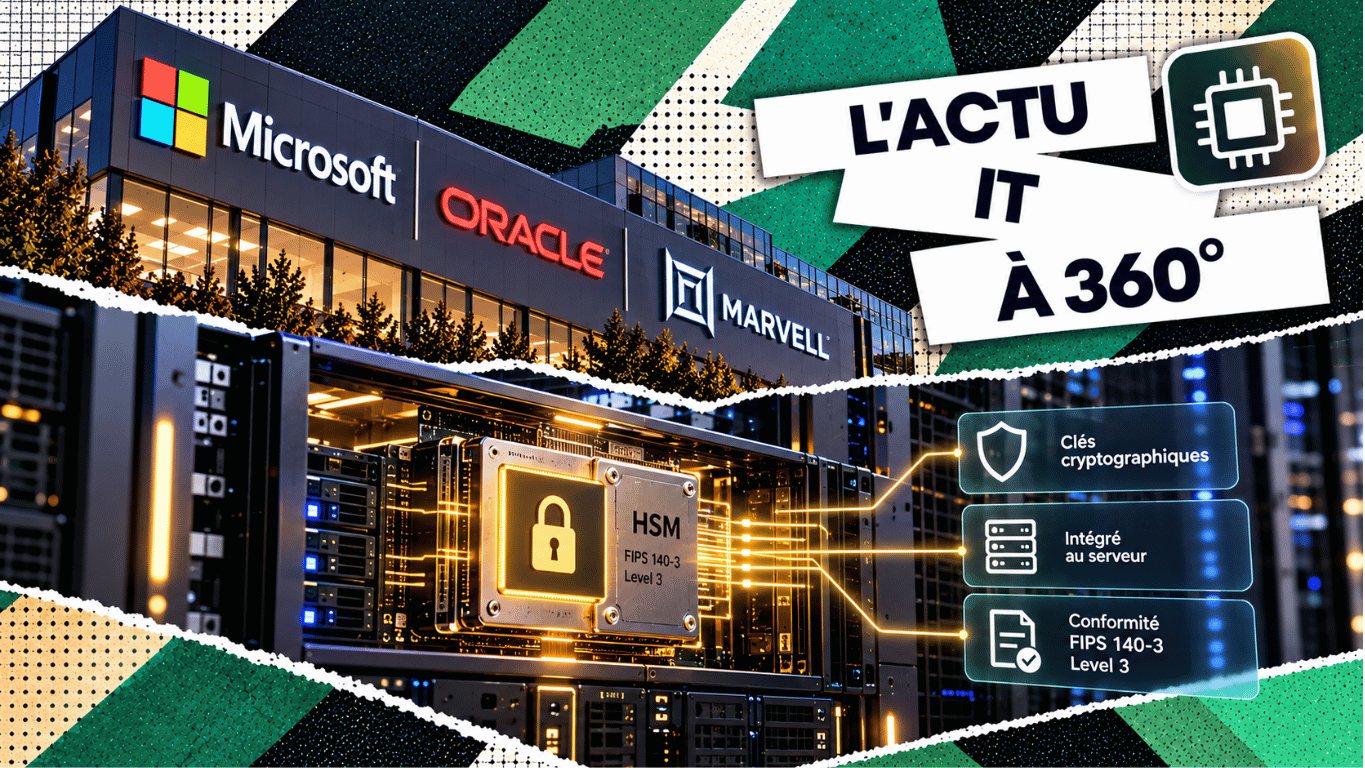
Marvell, Microsoft et Oracle annoncent un groupe de travail au sein de l’Open Compute Project pour définir des spécifications ouvertes de HSM intégré au serveur. Le projet vise le niveau FIPS 140-3 Level 3.[1] Derrière cette annonce matérielle se trouve un enjeu d’architecture : rapprocher certaines opérations cryptographiques des traitements tout en protégeant les clés. Il s’agit d’une démarche de standardisation, dont les résultats devront être évalués sur des implémentations concrètes.
Un composant matériel pour protéger les opérations sensibles
Un HSM, ou module matériel de sécurité, fournit un environnement protégé pour conserver et utiliser des clés cryptographiques. Ces clés servent notamment à chiffrer des données ou à produire des signatures. Leur protection concerne à la fois leur stockage et les conditions dans lesquelles une application peut demander leur utilisation.
Le groupe de travail prévoit un périmètre de sécurité matériel, un coffre de clés et une chaîne d’attestation au niveau du serveur. Il vise également la mise en cache sécurisée et la gestion du cycle de vie des clés.[1] L’attestation doit fournir des éléments cryptographiques vérifiables sur l’état d’un environnement, selon le périmètre effectivement couvert.
La proximité modifie le parcours des opérations
Les partenaires mettent en avant une réduction de la latence et une meilleure capacité à accompagner la croissance des infrastructures.[1] Ce sont des bénéfices attendus : leur ampleur dépendra des opérations traitées, du matériel et de l’architecture de départ. Une application qui utilise rarement un HSM n’aura pas les mêmes contraintes qu’un service effectuant de nombreuses opérations cryptographiques.
Il faut aussi éviter une confusion : un HSM distant peut déjà garder les clés à l’intérieur de son périmètre protégé. AWS indique que le matériau des clés KMS ne quitte pas ses HSM en clair.[2] Une application peut demander une opération sans récupérer la clé elle-même. L’intégration au serveur ne crée donc pas à elle seule cette propriété de protection.
Trois dimensions à examiner dans une future solution
Cette grille distingue l’intérêt architectural des preuves à demander avant une adoption.
| Dimension | Intérêt recherché | Preuve à examiner |
|---|---|---|
| Proximité | Rapprocher les opérations du serveur. | Mesures de latence et de débit sur les usages concernés. |
| Protection | Isoler les clés dans un périmètre matériel. | Périmètre validé, versions et règles d’utilisation. |
| Exploitation | Gérer les clés dans une infrastructure distribuée. | Procédures de rotation, révocation et reprise après panne. |
Une cible FIPS ne remplace pas une validation
Le communiqué prévoit un premier projet de spécification autour de l’OCP Global Summit 2026, puis une version 1.0.[1] Il ne constitue pas un certificat de validation d’un module finalisé. Cette distinction est essentielle pour un acheteur qui doit justifier les propriétés de son infrastructure.
Le NIST rappelle qu’une déclaration de conformité du fournisseur ne vaut pas validation par le CMVP. La présence d’algorithmes approuvés ne suffit pas non plus à valider le module complet.[3] Il faudra examiner le certificat de l’implémentation retenue et les conditions auxquelles il s’applique, plutôt que de s’en tenir au niveau visé par le projet.[4]
L’exploitation doit prévoir la panne et le remplacement du serveur
Un module intégré oblige à examiner le lien entre les clés et le cycle de vie du matériel. Que se passe-t-il lorsqu’un serveur tombe en panne, change d’usage ou quitte le parc ? Le maintien de la confidentialité ne doit pas empêcher la reprise d’un service autorisé, et la reprise ne doit pas introduire une copie de clé insuffisamment protégée.
Les choix dépendront des mécanismes de sauvegarde, de réplication ou de transfert sécurisé proposés par la solution. Une spécification ouverte peut faciliter une base commune, mais elle ne démontre pas à elle seule l’interopérabilité de tous les produits. Les procédures devront être documentées et testées sur les versions effectivement déployées.
Pour une PME, le sujet concerne aussi les services cloud
Une PME n’a pas nécessairement vocation à intégrer elle-même un nouveau HSM à ses serveurs. Elle peut néanmoins être concernée par l’évolution des services de chiffrement de son hébergeur. L’annonce fournit donc un sujet de veille et des questions à poser, sans imposer un renouvellement immédiat du matériel.
Un scénario illustratif consiste à examiner un service de signature de documents : qui peut demander une signature, comment les opérations sont-elles tracées et comment le service reprend-il après une panne ? Une comparaison devrait porter sur ces garanties, ainsi que sur les performances et les coûts. Ce scénario est une grille d’évaluation, pas un déploiement annoncé par les partenaires.
La compétence IT à retenir : Cybersécurité
Cette évolution mobilise directement la Cybersécurité. Le professionnel doit identifier les clés utilisées par les applications, leur fonction et les conséquences de leur perte ou de leur compromission. Une clé de signature et une clé protégeant des archives n’impliquent pas nécessairement les mêmes exigences de conservation et de disponibilité.
La protection matérielle doit être complétée par des permissions précises. Une application compromise peut chercher à utiliser une clé sans l’extraire. Il faut donc contrôler les demandes autorisées, limiter les accès et surveiller les opérations inhabituelles, en tenant compte des besoins réels du service.
La compétence comprend enfin la rotation, la révocation et la préparation des incidents. Les équipes doivent savoir retirer une clé de l’usage, préserver les données qui en dépendent et vérifier la reprise. La qualité de cette organisation reste déterminante, quelle que soit la position physique du module.
Une spécification ouverte devra faire ses preuves
Le projet pourrait rapprocher certaines opérations cryptographiques des traitements et établir une base commune pour l’industrie. Sa valeur dépendra toutefois des spécifications publiées, des validations obtenues et de la capacité des solutions à protéger les clés pendant tout leur cycle de vie. Les résultats devront être évalués sur des implémentations concrètes.
Pour aller plus loin
Quatre lectures CCCLX sur la sécurité et l’architecture des infrastructures.
Azure Linux 4.0 : Microsoft prépare l’après Windows Server ?
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
L’IA propulse Nokia : les datacenters redessinent le marché des réseaux
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Sources
- 01
Marvell (13 octobre 2026). « Marvell, Microsoft and Oracle Establish OCP Working Group to Standardize Data Center Hardware Security ». Annonce de la création du groupe de travail et du périmètre de la future spécification.
- 02
AWS. « Data protection in AWS Key Management Service ». Documentation sur la protection du matériau des clés KMS dans les HSM. Consultée le 16 octobre 2026.
- 03
NIST. « Cryptographic Module Validation Program, FAQs ». Informations sur le processus de validation CMVP. Consulté le 16 octobre 2026.
- 04
NIST. « Cryptographic Module Validation Program, Validated Modules ». Répertoire des modules cryptographiques validés. Consulté le 16 octobre 2026.
Mistral Large 4 : ce que son modèle de 1 000 milliards de paramètres peut changer pour les entreprises
MMistral ouvre la préversion publique de Mistral Large 4, surnommé « Le Chonk », et prévoit de publier ses poids d’ici la fin du mois.[1] Ce modèle européen vise notamment les usages agentiques, la cybersécurité, la finance et l’industrie. Pour les entreprises,...
IBM Bob : développer avec l’IA sans faire sortir son code de l’entreprise
IIBM annonce une version auto-hébergée de Bob, sa plateforme de développement agentique, pour les infrastructures internes, les clouds privés ou souverains et les environnements isolés d’Internet.[1] Cette possibilité répond à un obstacle concret : certaines...
OpenShift change de socle : ce que les entreprises doivent vérifier avant RHCOS 10
RRed Hat prévoit de faire de RHEL CoreOS 10 (RHCOS 10) le système par défaut des nouvelles installations OpenShift au quatrième trimestre 2026. RHCOS 9 restera disponible pour les versions récentes au moins jusqu’à mi-2027.[1] Pour les entreprises, cette transition...
HPE prépare un réseau qui anticipe les incidents et automatise certaines interventions
HPE prévoit de déployer un Self-Driving Network pour la Ryder Cup 2027, avec du Wi-Fi 7 et un centre opérationnel réunissant données et outils d’IA.[1] L’objectif annoncé est de surveiller les usages, d’adapter le réseau et de progresser vers des interventions...
Votre agent IA sait-il vraiment défendre votre entreprise ? Hack The Box met ses compétences à l’épreuve
Hack The Box lance AI Range Enterprise Edition pour permettre aux équipes de sécurité d’évaluer leurs propres agents IA sur les rôles qui leur sont confiés.[1] Pour les entreprises, l’enjeu est concret : disposer de preuves avant de déléguer une mission, puis vérifier...
Ericsson permet aux entreprises de reprendre la main sur la gestion de leurs réseaux 5G
Ericsson annonce NetCloud Private, une offre qui permet d’héberger la gestion de ses équipements Wireless WAN dans un environnement contrôlé par le client. Sa disponibilité générale mondiale est prévue pour octobre 2026.[1] Pour les entreprises, l’enjeu est de choisir...
VAST Data veut permettre à l’IA d’exploiter les données sensibles dans un environnement protégé
VAST Data présente DataEnclave, une capacité d’exécution confidentielle destinée à rapprocher les modèles d’intelligence artificielle des données sensibles des entreprises. Présentée en avant-première, elle doit être commercialisée au premier trimestre 2027.[1]...
Databricks rachète Row Zero pour rapprocher le tableur des données gouvernées
Databricks annonce l’acquisition de Row Zero et prévoit d’intégrer son expérience de tableur à Genie.[1] L’objectif est de permettre aux équipes métier d’explorer les données dans une interface familière, avec davantage de contrôle sur leurs accès et leurs usages....
Google Cloud porte ses instances X5 à 48 To pour les grandes bases SAP
Google Cloud annonce la disponibilité générale de la série X5, qui porte à 48 To la capacité mémoire maximale annoncée sur un seul nœud, contre 32 To pour X4.[1] Destinée notamment aux très grandes bases SAP HANA, cette offre repose sur des instances bare metal.[2]...
ShinyHunters contourne des règles WAF et relance les attaques contre PeopleSoft
Mandiant et Google Threat Intelligence Group signalent une reprise des attaques de ShinyHunters contre Oracle PeopleSoft. Certaines protections WAF sont contournées alors que la vulnérabilité reste présente.[1] Pour les entreprises, cette campagne rappelle la...