

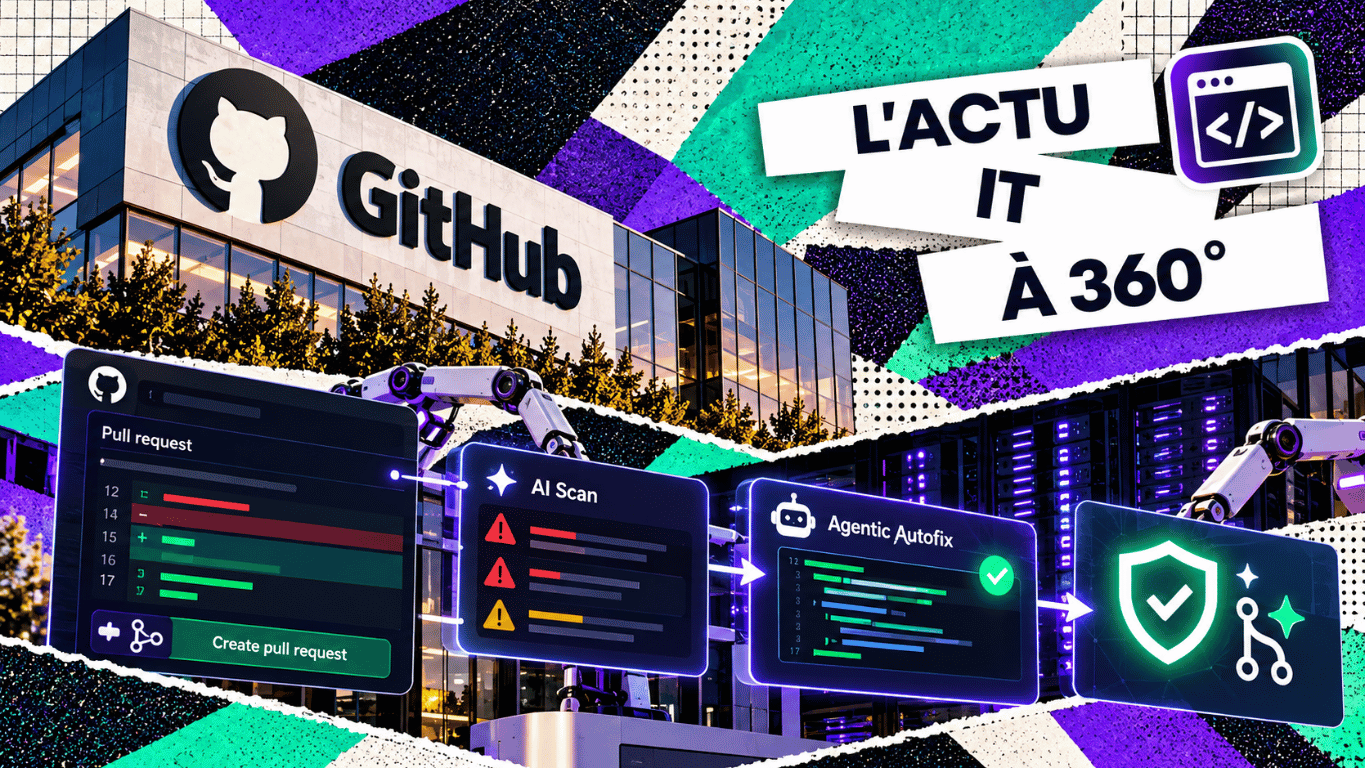
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres différents : les changements proposés pour la première, les alertes de la branche par défaut pour la seconde. Pour les entreprises, l’enjeu est de mieux préparer les corrections tout en conservant une validation technique avant leur intégration.
AI Scan examine les changements avant leur intégration
Une pull request permet de proposer une modification et de la faire examiner avant sa fusion. AI Scan y complète CodeQL, notamment pour PHP, Bash, Terraform ou certains frameworks moins couverts. Une fois activé avec le code scanning, il présente des signalements identifiés comme issus de l’IA, parfois accompagnés d’une explication et d’une correction suggérée.[1]
Ces signalements restent consultatifs : ils ne font pas échouer le contrôle de code scanning et ne bloquent pas la fusion via les exigences des rulesets. AI Scan ne traite pas les pull requests issues de forks ni celles créées par Dependabot.[1] Une équipe doit donc organiser la lecture et le traitement de ces observations, sans supposer que leur présence suspend automatiquement une livraison.
Agentic Autofix prépare une correction à partir d’une alerte existante
Agentic Autofix peut recevoir une alerte de code scanning située sur la branche par défaut. Il explore les fichiers pertinents, propose une modification, relance CodeQL et peut itérer avant d’ouvrir une pull request en brouillon destinée à la revue.[2]
GitHub exclut explicitement les alertes présentes uniquement dans une pull request ou une autre branche de cette attribution à Copilot.[2] Il ne faut donc pas décrire les deux nouveautés comme une chaîne automatique dans laquelle chaque signalement d’AI Scan serait immédiatement confié à Agentic Autofix.
La disparition d’une alerte lors d’une nouvelle analyse apporte une indication utile sur le problème visé. Elle ne démontre pas que l’application conserve tous ses comportements attendus, ni que la modification n’introduit aucun autre défaut. Les tests fonctionnels et l’examen du changement restent nécessaires.
Deux parcours et une décision humaine
Le tableau distingue les fonctions annoncées et la responsabilité de l’équipe qui les utilise.
| Étape | Apport de GitHub | Vérification de l’équipe |
|---|---|---|
| Détection en revue | AI Scan signale des risques dans les changements proposés.[1] | Qualifier le risque et décider du traitement avant fusion. |
| Préparation du correctif | Agentic Autofix travaille sur une alerte de la branche par défaut.[2] | Examiner les fichiers modifiés et la pertinence du correctif. |
| Validation | Une nouvelle analyse CodeQL accompagne le travail de l’agent.[2] | Vérifier aussi les tests métier et les effets de bord. |
Les conditions d’accès comptent dans le choix du pilote
AI Scan est accessible aux dépôts publics ; les dépôts privés ou internes d’organisations nécessitent GitHub Code Security ou GitHub Advanced Security. Une licence Copilot n’est pas requise.[1] Agentic Autofix vise les clients de ces offres sur GitHub Enterprise Cloud, avec activation administrative et moyen de facturation Copilot défini.[2]
Les deux fonctions consomment des crédits IA Code Security ; Agentic Autofix utilise également des minutes GitHub Actions.[1][2] Avant un déploiement, une PME doit vérifier son offre, le périmètre des dépôts et le budget associé. L’intérêt économique dépendra autant du temps de revue que du nombre de corrections effectivement retenues.
Une PME peut évaluer les résultats sur deux situations distinctes
Premier scénario illustratif : une équipe modifie un formulaire PHP et reçoit un signalement dans sa pull request. Le développeur vérifie si les données saisies peuvent réellement atteindre l’opération sensible, examine la suggestion puis ajoute un test reproduisant le cas. Une réponse plausible de l’IA ne suffit pas à établir l’existence ou la disparition du risque.
Deuxième scénario : une alerte de code scanning existe déjà sur la branche par défaut d’un dépôt éligible. L’équipe la confie à Agentic Autofix puis relit la proposition. Elle vérifie que le correctif ne modifie pas involontairement les droits d’accès, les formats acceptés ou les résultats métier. Ces scénarios constituent une démarche d’évaluation, pas des résultats clients publiés.
Le pilote peut suivre le temps jusqu’à une correction validée, la proportion de suggestions conservées et les régressions détectées. Compter uniquement les alertes fermées risquerait de masquer une charge de vérification trop élevée ou des modifications inadaptées.
Le développeur doit comprendre la faille autant que le correctif
Cette évolution renforce les exigences de la Programmation et Gestion Web. Lire le code reste indispensable pour comprendre le chemin suivi par une donnée, repérer une hypothèse fragile et déterminer si la correction traite la cause du problème. Le professionnel doit pouvoir expliquer pourquoi une modification réduit le risque.
La compétence se traduit aussi dans la qualité des tests. Un cas qui échoue avant la correction puis réussit après fournit un repère utile, à compléter par des vérifications des usages légitimes. Il faut notamment éviter qu’un contrôle plus strict empêche une fonction nécessaire ou déplace la vulnérabilité ailleurs.
Le développeur organise enfin la revue et documente les décisions. Il doit savoir accepter une suggestion, la modifier ou la refuser. La délégation à un agent peut accélérer la préparation du travail, mais la maîtrise de l’application reste essentielle pour décider de ce qui sera intégré.
Repère éditorial
Le progrès à mesurer est une correction comprise, testée et maintenable. Ces outils peuvent aider à réduire le travail de recherche et de préparation ; leur valeur réelle dépendra de la couverture des analyses et de la capacité des équipes à vérifier les propositions.
Pour aller plus loin
Quatre lectures CCCLX sur le développement assisté et la sécurité logicielle.
Sandbox, terminal, politiques : GitHub encadre ses agents de code
Project Glasswing : Anthropic passe à l’offensive contre les vulnérabilités logicielles
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
Avec les Code Layers, Figma rapproche définitivement le design du développement
Sources
- 01
GitHub Changelog (15 octobre 2026). « AI Scan for pull requests generally available ». Présentation de la disponibilité générale, du périmètre et des modalités d’utilisation d’AI Scan.
- 02
GitHub Changelog (15 octobre 2026). « Agentic autofix for code scanning alerts general availability ». Détail du fonctionnement, des conditions d’accès et de la facturation d’Agentic Autofix.
Microsoft accélère sa cybersécurité avec l’IA : la défense passe à l’échelle machine
Microsoft veut reprendre l'avantage face aux cyberattaques Les cybercriminels utilisent désormais l'intelligence artificielle pour découvrir des vulnérabilités, automatiser leurs attaques et accélérer leurs campagnes malveillantes. Face à cette évolution, Microsoft...
L’accès gratuit à Claude Fable 5 est prolongé, Anthropic temporise
Une nouvelle génération d'IA pensée pour des usages spécifiques OpenAI fait évoluer sa stratégie avec le lancement de GPT-5.6, une nouvelle famille de modèles composée de Sol, Terra et Luna. Plutôt que de proposer un modèle unique capable de répondre à tous les...
OpenAI mise sur une IA modulaire avec Sol, Terra et Luna
Une nouvelle génération d'IA pensée pour des usages spécifiques OpenAI fait évoluer sa stratégie avec le lancement de GPT-5.6, une nouvelle famille de modèles composée de Sol, Terra et Luna. Plutôt que de proposer un modèle unique capable de répondre à tous les...
L’IA d’Anthropic progresse à un rythme qui inquiète les spécialistes de la cybersécurité
Les modèles d'IA franchissent un nouveau seuil de capacités À peine un mois après son lancement, Claude Mythos Preview continue déjà d'améliorer ses performances. Selon les derniers tests publiés par l'AI Security Institute (AISI) du Royaume-Uni, le modèle d'Anthropic...
Lumo AI 2.0 accélère sans sacrifier la protection des données
Proton veut prouver qu'une IA performante peut aussi être confidentielle La course à l'intelligence artificielle ne se joue plus uniquement sur les performances des modèles. La confiance des utilisateurs et la protection des données deviennent désormais des critères...
Azure Linux 4.0 : Microsoft prépare l’après Windows Server ?
Microsoft fait évoluer Linux bien au-delà du cloud Pendant longtemps, Azure Linux était une distribution conçue exclusivement pour faire fonctionner les infrastructures cloud de Microsoft. Avec la sortie d'Azure Linux 4.0, l'entreprise franchit une nouvelle étape en...
Claude Fable 5 quitte l’offre gratuite : Anthropic mise sur les usages professionnels
Anthropic réserve désormais son modèle le plus avancé À peine une semaine après la réouverture de Claude Fable 5, Anthropic change déjà de stratégie. L'entreprise met fin à son accès gratuit et réserve désormais son modèle le plus performant aux offres payantes...
Djinn Stealer : le malware qui s’attaque aux identifiants cloud et IA des entreprises
Les cybercriminels changent de cible Les cyberattaques ne visent plus uniquement les données ou les postes de travail. Les identifiants permettant d'accéder aux plateformes cloud, aux environnements d'intelligence artificielle et aux outils de développement sont...
Claude Tag transforme Slack en véritable espace de travail agentique
Les agents IA s'installent au cœur du travail collaboratif L'intelligence artificielle ne se limite plus aux assistants accessibles dans une fenêtre de discussion. Avec Claude Tag, Anthropic franchit une nouvelle étape en intégrant directement un agent IA dans Slack....
IBM et OpenAI veulent armer les entreprises contre les cyberattaques à vitesse machine
Les défenseurs doivent désormais combattre l'IA avec l'IA Les cyberattaques évoluent à une vitesse inédite. Grâce aux modèles d'intelligence artificielle, les attaquants sont capables d'automatiser la recherche de vulnérabilités, d'analyser du code en quelques...