

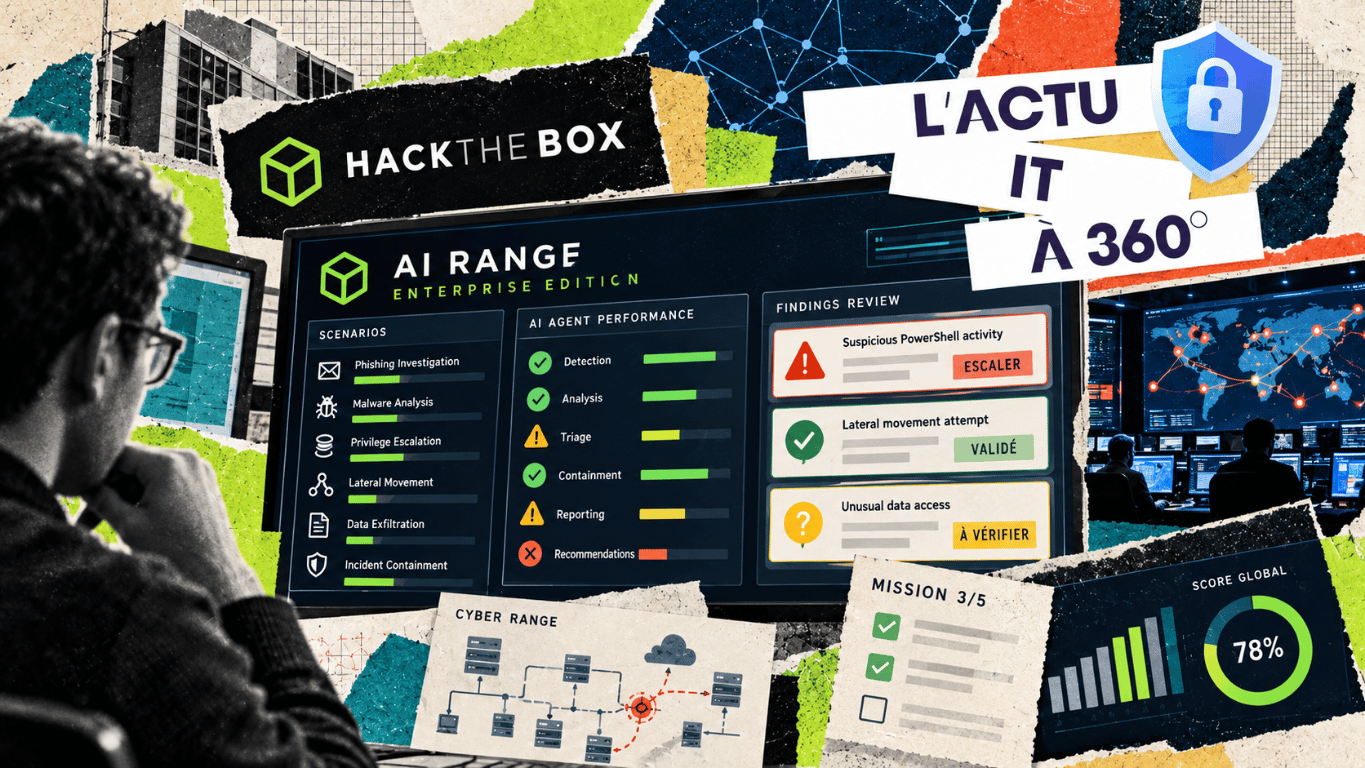
Hack The Box lance AI Range Enterprise Edition pour permettre aux équipes de sécurité d’évaluer leurs propres agents IA sur les rôles qui leur sont confiés.[1] Pour les entreprises, l’enjeu est concret : disposer de preuves avant de déléguer une mission, puis vérifier que ces preuves restent valables lorsque les outils évoluent.
Une édition entreprise pour évaluer des missions définies
AI Range existait depuis décembre 2025. La nouveauté annoncée le 6 octobre 2026 est une édition destinée aux équipes de sécurité des entreprises, avec une évaluation organisée par rôle. Hack The Box présente cette démarche comme un moyen de mesurer régulièrement l’aptitude d’un agent à effectuer le travail attendu.[1][3]
Un cyber range est un environnement d’exercice contrôlé. Il permet de confronter des outils ou des professionnels à des situations représentatives, sans prendre un incident réel comme premier test. Réussir ces exercices apporte des éléments d’évaluation, dont la portée dépend du scénario et des conditions retenues.
Un score général ne suffit pas à attribuer une responsabilité
Un agent peut reconnaître une activité suspecte sans savoir construire une investigation complète. Pour une entreprise, définir sa mission suppose donc de préciser les informations accessibles, les décisions autorisées et les situations qui exigent une validation humaine.
Prenons un cas illustratif : un assistant trie des alertes de connexion. L’évaluation devrait vérifier les incidents repérés, mais aussi les alertes légitimes écartées et les cas laissés sans réponse. Un résultat rapide perd de son intérêt s’il oblige ensuite un analyste à reprendre toute l’enquête.
Les tests doivent suivre les évolutions de l’agent
Hack The Box recommande de réévaluer les agents lorsque les modèles, les composants qui pilotent leurs actions, les environnements ou les menaces changent.[2] Une validation ponctuelle risque autrement de décrire une configuration qui n’est plus celle utilisée au quotidien.
En pratique, l’équipe devrait conserver la version testée, les outils disponibles, les permissions et les résultats. Ces éléments permettent de comparer deux évaluations et de déterminer si une modification améliore réellement le service.
Quatre critères pour examiner le travail confié
Cette grille est une proposition éditoriale pour préparer une évaluation, et non le barème de Hack The Box.
| Critère | Résultat à observer | Question de maîtrise |
|---|---|---|
| Pertinence | Incidents détectés et fausses alertes. | Quels cas importants sont manqués ? |
| Justification | Sources et éléments soutenant l’analyse. | Un analyste peut-il vérifier la conclusion ? |
| Permissions | Actions réalisées dans le périmètre prévu. | Quand l’agent doit-il demander une validation ? |
| Coopération | Transmission des cas incertains à un humain. | L’escalade contient-elle les éléments utiles ? |
Le jugement de l’analyste est lui aussi mis à l’épreuve
L’annonce présente également Agentic Operator Competence Scoring, un dispositif propriétaire distinct de l’évaluation des agents. Il vise à mesurer la capacité des professionnels à comprendre une recommandation, repérer une erreur et décider quand intervenir. Le rôle AI-augmented SOC Analyst utilise des scénarios d’analyse d’alertes et d’investigation assistées par IA.[1]
Cette distinction évite de réduire la supervision à une approbation systématique. Un professionnel doit pouvoir contester une conclusion, mais aussi laisser une opération autorisée se poursuivre lorsque les éléments disponibles le justifient.
Pour une PME, commencer par une tâche mesurable
Une PME pourrait évaluer un agent sur la préparation de dossiers d’alerte avant d’envisager des actions sur ses systèmes. Le pilote devrait comparer la qualité des dossiers et le temps total consacré par l’équipe, y compris les corrections. Le prix, les intégrations et les conditions d’accès à l’offre restent à confirmer auprès du fournisseur.
Le communiqué décrit une méthode et des capacités annoncées. Il ne démontre pas une réduction des incidents chez chaque client. Un résultat en laboratoire doit être complété par une validation dans le contexte de l’entreprise, avec des droits limités et des critères d’arrêt définis.[1]
Le professionnel devient responsable de la qualité de la délégation
Cette évolution donne une dimension concrète à la Cybersécurité. Le professionnel doit savoir définir un test pertinent, examiner les traces produites et reconnaître une conclusion insuffisamment étayée. Comprendre les menaces reste nécessaire pour juger le travail de l’agent.
Son rôle consiste aussi à fixer les limites de la délégation. Il doit distinguer une recommandation d’une action autorisée et organiser la reprise en main lorsque les informations manquent ou que le risque dépasse le périmètre prévu.
La valeur de cette compétence se mesure alors dans la qualité des décisions prises avec l’outil. Savoir expliquer pourquoi un résultat est acceptable, ou pourquoi il doit être rejeté, devient une composante du travail de défense.
Une confiance à renouveler au fil des usages
Notre lecture de cette annonce est que l’évaluation des agents pourrait devenir une activité régulière d’exploitation. L’enjeu sera de relier chaque résultat à une mission précise et à une décision de déploiement. La question utile reste simple : quelles preuves justifient aujourd’hui l’autonomie accordée à cet agent ?
À LIRE AUSSI
Ces quatre analyses CCCLX prolongent les enjeux de permissions, de protection et de vérification des systèmes.
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
VAST Data veut permettre à l’IA d’exploiter les données sensibles dans un environnement protégé
Project Glasswing : Anthropic passe à l’offensive contre les vulnérabilités logicielles
ShinyHunters contourne des règles WAF et relance les attaques contre PeopleSoft
Sources
- 01
Hack The Box (6 octobre 2026). « Hack The Box Launches AI Range Enterprise Edition to Set a New Standard for AI Agent Competence in Cybersecurity ». Présentation de l’édition entreprise et de l’évaluation des agents par rôle.
- 02
Hack The Box. « Cyber Workforce Development for Human & Agentic Teams ». Présentation des offres et de la réévaluation continue des agents.
- 03
Hack The Box (3 décembre 2025). « Hack The Box launches the world’s first AI cyber range to benchmark AI agents and accelerate human-AI teaming across offensive and defensive cyber operations ». Annonce initiale d’AI Range.
Vérification du 6 octobre 2026 : les sources Hack The Box ont été consultées via leur contenu indexé, leur ouverture directe étant indisponible. Les quatre liens CCCLX ont été retrouvés ; les pages VAST et PeopleSoft ont été vérifiées dans leur contenu indexé après échec de l’ouverture directe. Les critères du tableau sont éditoriaux et ne reproduisent pas le barème propriétaire.
CCCLX récompensée à l’IT Night 2025 avec le Trophée de bronze !
CCCLX, l'école IT à 360°, a été distinguée lors de l’IT Night 2025 – La Nuit de l’Entreprise Numérique, en remportant le Trophée de bronze dans la catégorie Écoles / Formations. Une belle reconnaissance dans le cadre de cet événement emblématique de l’écosystème...
Une révolution dans le financement des études supérieures portée par aivancity/CCCLX et Umanity
Une solution concrète pour démocratiser l’accès à l’éducation aux métiers de demain Ce dispositif, unique en France, et qui vient compléter une série de mesure mises en place par aivancity pour privilégier la diversité et l’accès équitable à ses programmes (Bourses de...
Livre blanc : Comment l’IA générative transforme les PME
Livre blanc : Comment l’IA générative transforme les PME Dans un monde où l’innovation technologique redéfinit les règles du jeu, les petites et moyennes entreprises n’ont jamais eu autant à gagner… ou à perdre. C’est dans ce contexte en perpétuelle évolution que...
CCCLX : Une nouvelle école IT dédiée aux PME et aux startups voit le jour
Le 28 avril 2025, CCCLX a été officiellement dévoilée à la CCI Paris lors d'une conférence de presse forte en symboles et en engagements. Ce lancement s'est tenu en présence de personnalités de premier plan : Soumia Malimbum, Présidente de la CCI Paris, Alain...
La Clinique de l’IT : quand les étudiants soignent les systèmes numériques des PME
Une innovation pédagogique et solidaire signée CCCLX Et si les étudiants devenaient les "médecins de terrain" du numérique ? C’est le pari audacieux de CCCLX avec la Clinique de l’IT, un dispositif pédagogique novateur inspiré des cliniques juridiques et du modèle...
IA générative et projet de fin d’études : vers un PFE augmenté et responsable
Chez CCCLX, l’intelligence artificielle n’est pas une discipline en marge du cursus : elle en est l’un des piliers. C’est pourquoi, en quatrième année, chaque étudiant réalise un Projet de Fin d’Études (PFE) enrichi par les outils d’IA générative. Mais au-delà de...
La Garantie de Mise à Jour du Diplôme : un engagement à vie avec CCCLX
Chez CCCLX, l’ambition ne s’arrête pas à la remise du diplôme. Parce que la technologie évolue sans cesse, parce que les compétences se périment aussi vite qu’elles s’acquièrent, CCCLX a fait un pari audacieux : proposer une Garantie de Mise à Jour du Diplôme©, un...
Emplois IT en France : une opportunité stratégique pour les talents polyvalents
Plus de 6 000 offres IT analysées : CCCLX dévoile les vraies attentes du marché Dans un marché du travail en pleine mutation, où l’intelligence artificielle et le cloud redéfinissent les standards, CCCLX a conduit une vaste étude sur plus de 6 000 offres d’emploi...