


Les cyberattaques poussent les géants de l’IT à unir leurs forces
Les composants open source sont présents dans la quasi-totalité des applications modernes, des plateformes cloud aux logiciels métiers. Cette dépendance s’accompagne toutefois d’un risque croissant : les vulnérabilités sont désormais découvertes et exploitées beaucoup plus rapidement grâce à l’intelligence artificielle. Pour répondre à cette nouvelle réalité, IBM, Red Hat et Palo Alto Networks annoncent un partenariat destiné à renforcer la protection des projets open source. L’objectif est d’accélérer la détection des failles, de sécuriser les applications avant même la publication des correctifs officiels et d’améliorer la résilience de la supply chain logicielle utilisée par les entreprises.1
L’intelligence artificielle change les règles de la cybersécurité
Les modèles spécialisés dans la cybersécurité permettent aujourd’hui d’analyser des millions de lignes de code en quelques instants et d’identifier des vulnérabilités auparavant difficiles à détecter. Cette évolution profite autant aux défenseurs qu’aux attaquants. Les entreprises disposent de moins en moins de temps pour réagir, car une faille peut désormais être exploitée quelques minutes seulement après sa découverte. Les méthodes traditionnelles de correction, qui reposaient sur des cycles de développement parfois longs, peinent à suivre ce nouveau rythme imposé par l’IA.2
Lightwell devient le cœur de cette stratégie
Pour répondre à cette accélération, IBM et Red Hat s’appuient sur le projet Lightwell, présenté quelques mois plus tôt. Cette plateforme associe intelligence artificielle et expertise humaine afin de coordonner la validation, les tests et le déploiement des correctifs sur de grands volumes de logiciels open source. Avec ce partenariat, son périmètre s’élargit désormais aux logiciels commerciaux, aux environnements IoT et aux différentes briques de la supply chain logicielle. L’objectif est de permettre aux entreprises d’intégrer rapidement des correctifs validés sans interrompre leurs applications critiques.1
Palo Alto apporte une protection avant même les correctifs
La contribution de Palo Alto Networks repose principalement sur sa technologie de patch virtuel, intégrée à la plateforme Prisma. Lorsqu’une vulnérabilité est identifiée, il n’est pas toujours possible de déployer immédiatement un correctif logiciel en production. Les patchs virtuels créent alors une couche de protection temporaire qui bloque les tentatives d’exploitation pendant que les équipes finalisent les tests et le déploiement du correctif officiel. Cette approche réduit considérablement la fenêtre d’exposition et devient particulièrement pertinente face à des attaques automatisées par l’intelligence artificielle.3
La coopération devient aussi importante que la technologie
Au-delà des outils techniques, IBM, Red Hat et Palo Alto souhaitent instaurer un mécanisme sécurisé de partage d’informations sur les vulnérabilités. Les éditeurs, les fournisseurs technologiques et les équipes de sécurité pourront échanger plus rapidement des données sur les failles détectées, les tentatives d’exploitation observées et les mesures de protection disponibles. Cette collaboration doit permettre de raccourcir le délai entre l’identification d’une menace et la mise en œuvre d’une réponse coordonnée, un élément devenu indispensable alors que les mêmes composants open source sont utilisés par des milliers d’entreprises à travers le monde.1
Cette alliance montre pourquoi la Cybersécurité est devenue une compétence essentielle
La protection des systèmes d’information ne consiste plus uniquement à sécuriser les serveurs ou les postes de travail. Les professionnels doivent désormais comprendre le fonctionnement de la supply chain logicielle, analyser les dépendances open source, évaluer les vulnérabilités, prioriser les correctifs et mettre en œuvre des mécanismes de protection capables de réagir avant même la disponibilité d’un patch officiel. Avec l’accélération des attaques pilotées par l’intelligence artificielle, la cybersécurité devient un domaine de plus en plus transversal, qui mobilise aussi bien les développeurs que les administrateurs systèmes, les équipes cloud et les experts sécurité.
Protéger l’open source devient un enjeu stratégique
Cette alliance illustre une évolution profonde de l’industrie informatique. Les composants open source ne sont plus de simples briques logicielles utilisées par les développeurs ; ils constituent aujourd’hui les fondations des infrastructures cloud, des applications métiers et des plateformes d’intelligence artificielle. À mesure que les cyberattaques gagnent en vitesse grâce à l’IA, la capacité à détecter rapidement les vulnérabilités, partager les informations et déployer des protections devient un facteur clé de résilience pour les entreprises.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
La sécurisation de l’open source s’inscrit dans une transformation plus large de la cybersécurité, où les entreprises doivent protéger leurs applications contre des attaques de plus en plus automatisées. Sur un sujet connexe, découvrez notre article « F5 renforce son WAF pour faire face aux cybermenaces de l’ère IA », qui explique comment l’intelligence artificielle améliore la détection comportementale et accélère la protection des applications web.
Références
1. IBM. (2026). IBM, Red Hat and Palo Alto Networks expand open source security collaboration.
https://www.ibm.com
2. OpenAI. (2026). GPT-5.5-Cyber Technical Overview.
https://openai.com
3. Palo Alto Networks. (2026). Prisma Cloud Virtual Patching.
https://www.paloaltonetworks.com
Deux failles critiques dans PHP appellent une vérification immédiate des serveurs
PHP publie des correctifs pour CVE-2026-109618 et CVE-2026-109619, deux vulnérabilités pouvant permettre une exécution de code à distance sans authentification.[1] Pour les entreprises, l’urgence consiste à identifier les installations concernées et à vérifier leur...
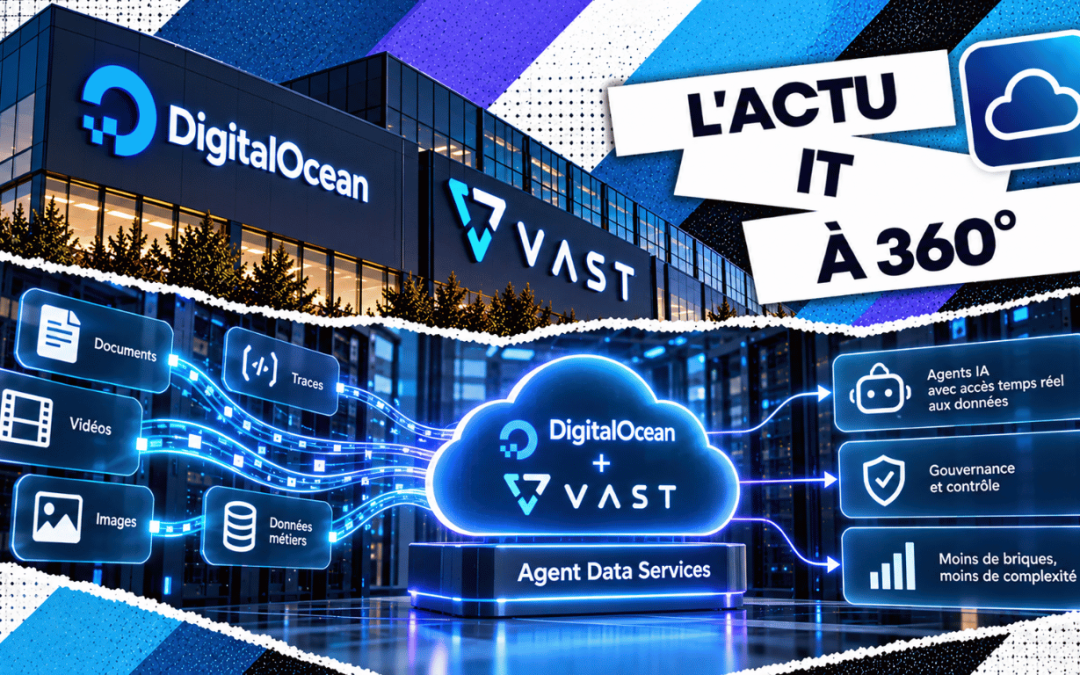
DigitalOcean et VAST veulent simplifier les données qui alimentent les agents IA
Un agent IA peut disposer d’un modèle performant et rester incapable de retrouver la bonne procédure ou la dernière information client. Le 12 octobre, DigitalOcean et VAST annoncent un partenariat élargi autour du VAST AI Operating System, avec Agent Data Services...
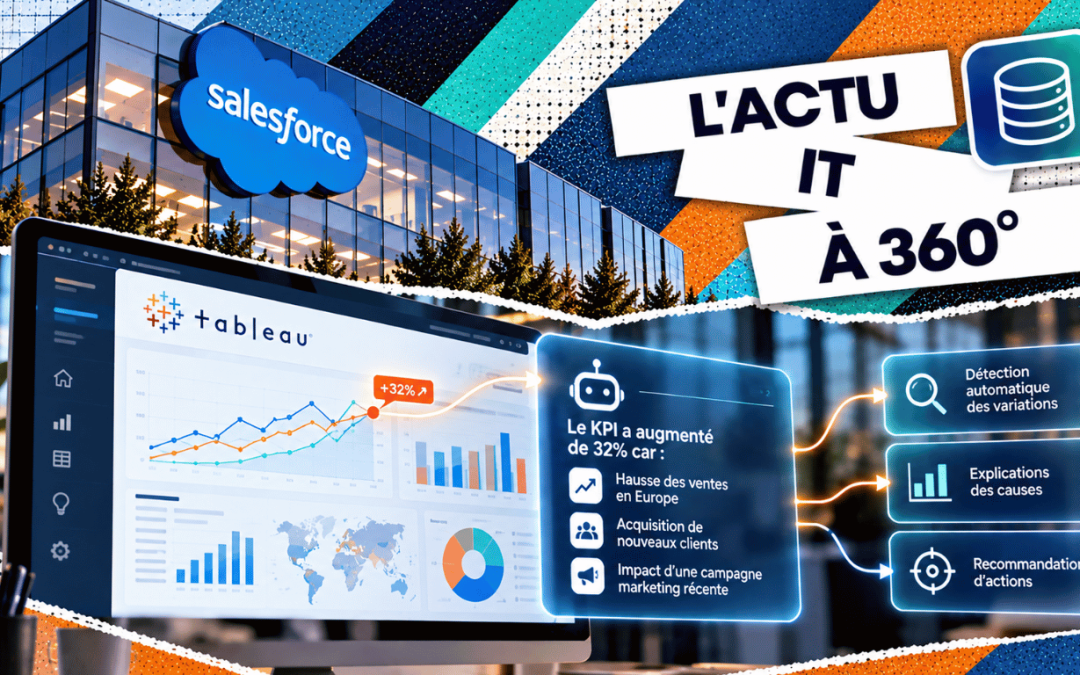
Salesforce veut acquérir Loops pour aider Tableau à expliquer les variations des KPI
Salesforce annonce un accord définitif pour acquérir Loops, une plateforme analytique fondée sur l’IA, avec l’intention d’intégrer sa technologie à Tableau après la clôture.[1] L’objectif est de surveiller les indicateurs et de faire ressortir les facteurs associés à...
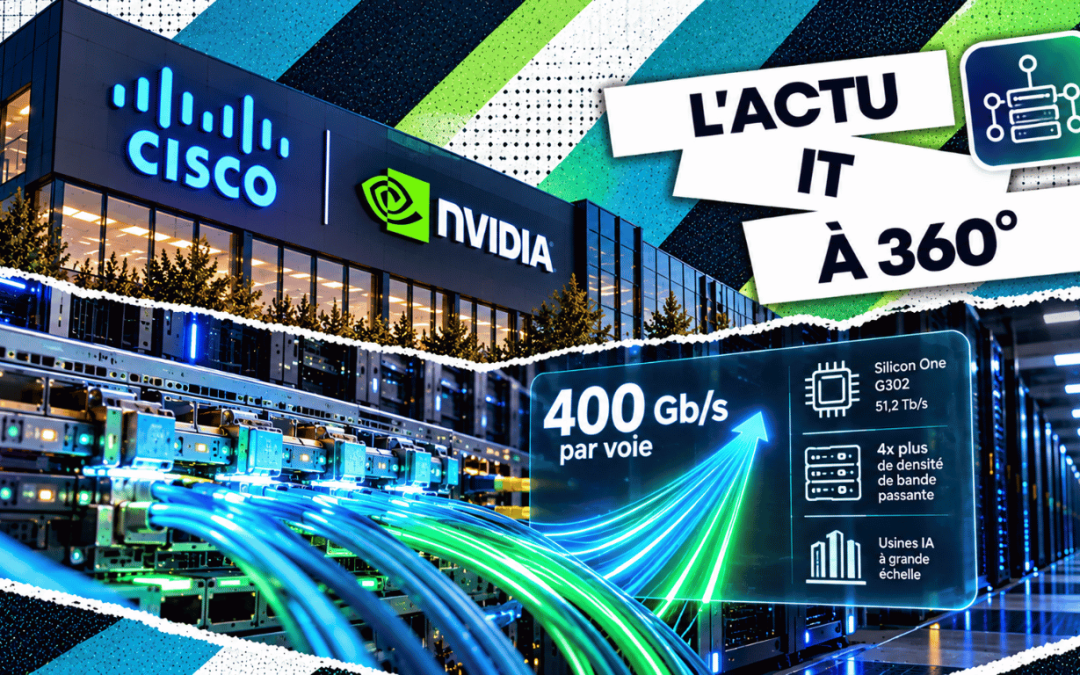
Cisco et NVIDIA préparent des connexions optiques à 400 Gb/s par voie pour les infrastructures IA
Cisco et NVIDIA annoncent un projet de format optique enfichable USFP, capable de prendre en charge 400 Gb/s par voie. Cisco présente aussi la puce de commutation Silicon One G302, à 51,2 Tb/s.[1] Ces annonces répondent à un enjeu des infrastructures IA : les...
VMware HyperArmor renforce la protection de l’hyperviseur contre les cyberattaques
Broadcom présente VMware HyperArmor, une solution destinée à protéger l’hyperviseur ESX de VMware Cloud Foundation, avec une prise en charge annoncée d’ESX 8.x et des versions ultérieures.[1] L’enjeu dépasse la sécurité d’une application : l’hyperviseur constitue un...
Microsoft Oracle et Marvell veulent intégrer un coffre-fort cryptographique aux serveurs
Marvell, Microsoft et Oracle annoncent un groupe de travail au sein de l’Open Compute Project pour définir des spécifications ouvertes de HSM intégré au serveur. Le projet vise le niveau FIPS 140-3 Level 3.[1] Derrière cette annonce matérielle se trouve un enjeu...
Workday veut rendre ses agents accessibles depuis Claude Copilot Gemini Teams et Slack
Workday annonce l’extension de Sana, son expérience agentique et moteur d’orchestration, aux outils conversationnels utilisés par les salariés.[1] L’ambition est de permettre des opérations RH et financières depuis ces points d’entrée. Pour les entreprises, la...
SolarWinds Avior les équipes IT fixent les objectifs et les agents coordonnent les actions
SSolarWinds lance Avior, un système d’IA agentique conçu pour poursuivre des objectifs opérationnels dans les environnements IT hybrides. Disponible depuis le 14 octobre dans le cadre d’un accompagnement au démarrage, il associe des agents spécialisés à des mécanismes...
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres...
Cloudflare rend la sécurité web programmable avec Workers
CCloudflare rapproche sa passerelle web sécurisée de sa plateforme de développement Workers. Avec Forward, disponible en bêta publique, les entreprises peuvent ajouter du code au traitement de certaines requêtes HTTP autorisées.[2] Pour les équipes IT, cette...