


Une mise à jour qui révèle l’ampleur des vulnérabilités du web
Avec Firefox 150, Mozilla corrige 271 failles de sécurité, un chiffre qui illustre à lui seul la complexité et la fragilité des environnements web modernes. Derrière cette mise à jour se cache une réalité souvent invisible : les navigateurs sont devenus des points d’entrée critiques pour les cyberattaques. Aujourd’hui, plus de 80 % des cyberattaques passent par des vecteurs liés au web, que ce soit via des scripts malveillants, des extensions ou des failles dans le rendu des pages1. Cette version marque donc un tournant, non seulement par son ampleur, mais par la manière dont ces vulnérabilités sont détectées et corrigées.
L’intelligence artificielle au cœur de la détection des failles
Firefox 150 s’appuie de plus en plus sur des outils d’intelligence artificielle pour identifier et analyser les vulnérabilités. Contrairement aux approches traditionnelles basées sur des tests manuels ou des règles statiques, l’IA permet de détecter des comportements anormaux, d’anticiper des scénarios d’attaque et d’analyser rapidement des volumes massifs de code. Cette évolution est essentielle dans un contexte où la complexité des applications web ne cesse d’augmenter. Aujourd’hui, certains outils d’IA permettent de détecter des failles jusqu’à 10 fois plus rapidement que les méthodes classiques2.
Une course contre la montre face à des menaces toujours plus rapides
La rapidité de correction devient un enjeu clé. Entre la découverte d’une faille et son exploitation, le délai se réduit de plus en plus. Certaines vulnérabilités critiques peuvent être exploitées en quelques heures seulement après leur divulgation. Dans ce contexte, l’IA joue un rôle déterminant pour accélérer la détection et la réponse. Elle permet de prioriser les failles les plus critiques et de réduire le temps d’exposition, un facteur essentiel pour limiter les risques.
Navigateur web : un maillon critique pour les entreprises
Pour les entreprises et les PME, cette évolution est loin d’être anodine. Le navigateur est aujourd’hui l’un des outils les plus utilisés dans les environnements professionnels, que ce soit pour accéder au cloud, aux applications métiers ou aux données. Une faille dans un navigateur peut donc avoir des conséquences directes sur la sécurité des systèmes. Les mises à jour comme Firefox 150 permettent de renforcer la protection des utilisateurs, mais elles soulignent aussi l’importance de maintenir les outils à jour et de surveiller les risques liés aux usages web.
Automatiser la sécurité sans perdre le contrôle
L’intégration de l’IA dans la cybersécurité ouvre de nouvelles perspectives, mais pose aussi des défis. Si l’automatisation permet d’aller plus vite, elle ne remplace pas la supervision humaine. Les modèles peuvent générer des faux positifs ou passer à côté de certaines menaces inédites. Pour les entreprises, l’enjeu est donc de trouver un équilibre entre automatisation et contrôle, en intégrant ces outils dans une stratégie globale de sécurité.
Cybersécurité et IA : une compétence devenue indispensable
Cette transformation met en avant une compétence clé : la cybersécurité, désormais étroitement liée à l’intelligence artificielle. Les professionnels IT doivent être capables de comprendre ces outils, d’interpréter leurs résultats et de les intégrer dans leurs systèmes. Il ne s’agit plus seulement de corriger des failles, mais d’anticiper les menaces et de piloter des systèmes intelligents capables de s’adapter en permanence. Cette évolution redéfinit les métiers IT et les compétences numériques attendues dans les entreprises.
Vers une sécurité web plus proactive et intelligente
Firefox 150 illustre une tendance de fond : la cybersécurité évolue vers des approches plus proactives et plus intelligentes. L’IA permet d’identifier plus rapidement les vulnérabilités, de mieux comprendre les attaques et de réagir en temps réel. Pour les étudiants et futurs professionnels IT, cette évolution est essentielle à comprendre. Elle montre que la sécurité ne repose plus uniquement sur des correctifs, mais sur une capacité à anticiper et à s’adapter dans un environnement en constante évolution.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Références
1. Cybersecurity Ventures. (2024). Cybercrime damages report.
https://cybersecurityventures.com
2. IBM. (2024). Cost of a Data Breach Report.
https://www.ibm.com/security/data-breach
Palo Alto Networks renforce la sécurité des agents IA autour de Claude Enterprise
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un...
ServiceNow prépare AI Passport pour contrôler les droits d’accès des agents IA
SServiceNow annonce AI Passport, un justificatif d’autorisation signé cryptographiquement destiné à encadrer les agents IA et les serveurs MCP pendant l’exécution des workflows. Sa disponibilité est prévue au quatrième trimestre 2026.[1] L’image du badge numérique...
SAP veut acquérir TechWolf pour relier tâches, compétences et transformation des métiers
SSAP annonce un accord pour acquérir TechWolf, une plateforme d’IA qui relie les tâches, les compétences et les évolutions du marché du travail. La clôture est attendue au quatrième trimestre 2026, sous réserve notamment des autorisations réglementaires.[1]...
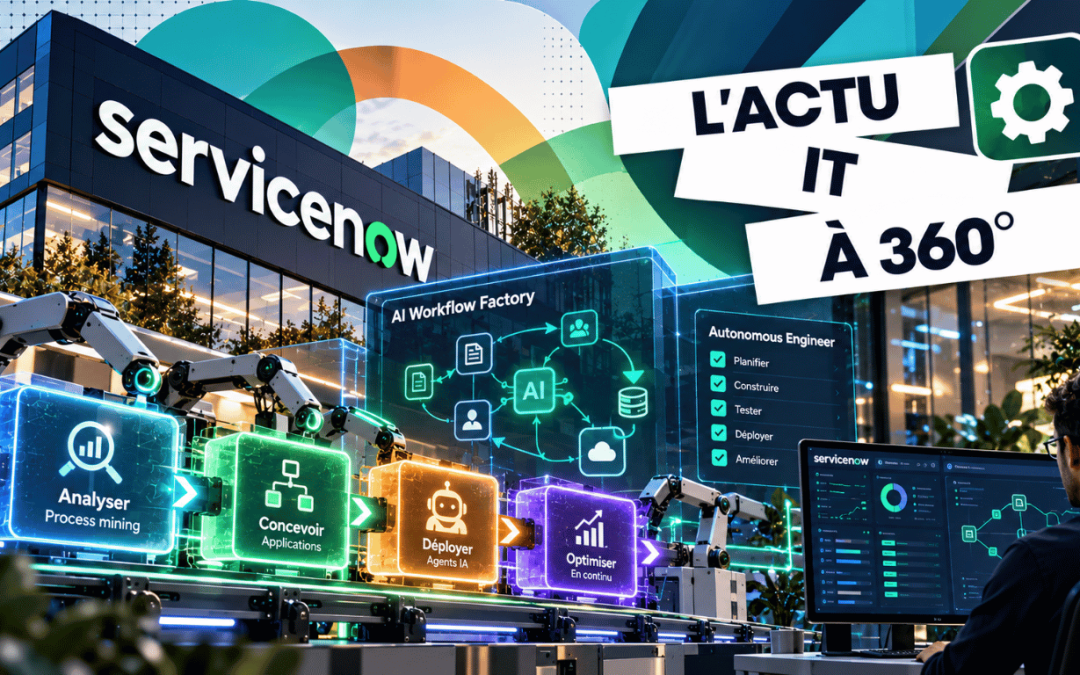
ServiceNow veut faire de l’amélioration des processus une boucle continue pilotée par l’IA
AAvec AI Workflow Factory, ServiceNow propose de relier l’identification des processus inefficaces à la construction et à l’exploitation de leurs améliorations. L’annonce associe notamment Autonomous Engineer, un outil destiné à automatiser davantage le travail...
Mistral Large 4 : ce que son modèle de 1 000 milliards de paramètres peut changer pour les entreprises
MMistral ouvre la préversion publique de Mistral Large 4, surnommé « Le Chonk », et prévoit de publier ses poids d’ici la fin du mois.[1] Ce modèle européen vise notamment les usages agentiques, la cybersécurité, la finance et l’industrie. Pour les entreprises,...
IBM Bob : développer avec l’IA sans faire sortir son code de l’entreprise
IIBM annonce une version auto-hébergée de Bob, sa plateforme de développement agentique, pour les infrastructures internes, les clouds privés ou souverains et les environnements isolés d’Internet.[1] Cette possibilité répond à un obstacle concret : certaines...
OpenShift change de socle : ce que les entreprises doivent vérifier avant RHCOS 10
RRed Hat prévoit de faire de RHEL CoreOS 10 (RHCOS 10) le système par défaut des nouvelles installations OpenShift au quatrième trimestre 2026. RHCOS 9 restera disponible pour les versions récentes au moins jusqu’à mi-2027.[1] Pour les entreprises, cette transition...
HPE prépare un réseau qui anticipe les incidents et automatise certaines interventions
HPE prévoit de déployer un Self-Driving Network pour la Ryder Cup 2027, avec du Wi-Fi 7 et un centre opérationnel réunissant données et outils d’IA.[1] L’objectif annoncé est de surveiller les usages, d’adapter le réseau et de progresser vers des interventions...
Votre agent IA sait-il vraiment défendre votre entreprise ? Hack The Box met ses compétences à l’épreuve
Hack The Box lance AI Range Enterprise Edition pour permettre aux équipes de sécurité d’évaluer leurs propres agents IA sur les rôles qui leur sont confiés.[1] Pour les entreprises, l’enjeu est concret : disposer de preuves avant de déléguer une mission, puis vérifier...
Ericsson permet aux entreprises de reprendre la main sur la gestion de leurs réseaux 5G
Ericsson annonce NetCloud Private, une offre qui permet d’héberger la gestion de ses équipements Wireless WAN dans un environnement contrôlé par le client. Sa disponibilité générale mondiale est prévue pour octobre 2026.[1] Pour les entreprises, l’enjeu est de choisir...