

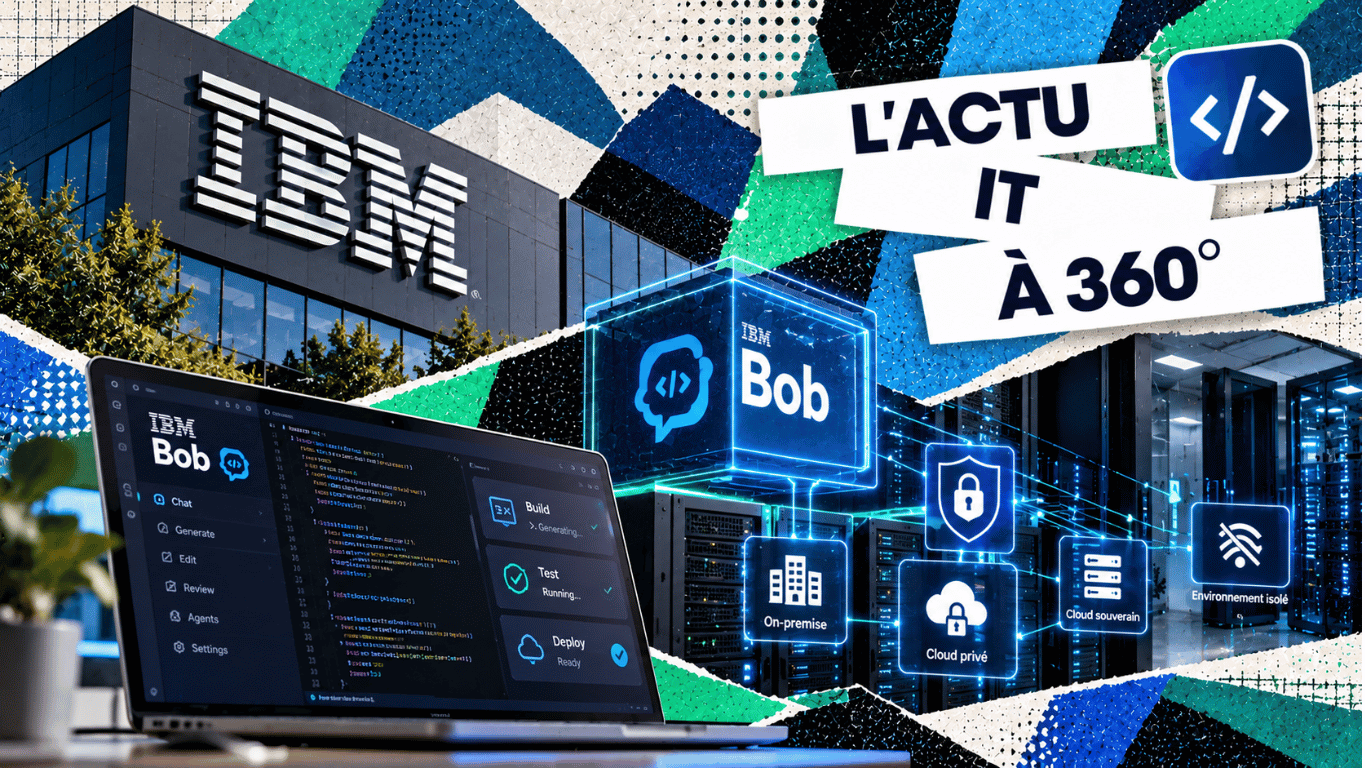
IIBM annonce une version auto-hébergée de Bob, sa plateforme de développement agentique, pour les infrastructures internes, les clouds privés ou souverains et les environnements isolés d’Internet.[1] Cette possibilité répond à un obstacle concret : certaines applications contiennent un code, des données ou une logique métier que l’entreprise souhaite conserver dans son environnement. Encore faut-il vérifier où les modèles exécutent réellement leurs traitements.
L’assistant rejoint l’environnement de travail de l’entreprise
Selon IBM, Bob accompagne la compréhension des applications, la planification des tâches, l’exécution des changements et leur validation. L’offre auto-hébergée conserve notamment une expérience dans l’environnement de développement et l’outil BobShell.[2] L’ambition dépasse donc la suggestion de quelques lignes de code.
Pour une équipe qui maintient un logiciel ancien, l’intérêt potentiel serait de préparer une évolution en tenant compte du fonctionnement existant. Les règles de facturation, les interfaces avec d’autres systèmes ou les traitements particuliers constituent souvent une partie importante de la valeur du logiciel. Leur confidentialité peut peser autant que celle du code lui-même.
Auto-héberger Bob ne signifie pas toujours exécuter le modèle localement
IBM distingue les modèles installés et administrés par le client des configurations hybrides utilisant un service externe compatible. Dans une configuration locale prise en charge, le code, le contexte de développement et les artefacts de compilation peuvent rester dans l’environnement du client.[2]
Le choix décisif porte sur l’inférence, c’est-à-dire l’exécution du modèle lorsqu’il traite une demande. Héberger l’assistant dans son infrastructure ne suffit donc pas à établir que toutes les données y restent. Il faut également examiner les modèles utilisés et les connexions nécessaires au fonctionnement retenu.
IBM cite NVIDIA Nemotron et Poolside Laguna parmi les modèles auto-hébergés compatibles au lancement. Le client doit fournir l’accès à un modèle pris en charge ; certaines licences existantes peuvent être réutilisées sous conditions.[2] La compatibilité et les droits d’usage font ainsi partie du projet.
Quatre décisions qui déterminent le contrôle réel
Cette grille propose les questions à examiner avant un déploiement. Elle ne constitue pas une certification de sécurité de Bob.
| Brique | Effet opérationnel | Question de maîtrise |
|---|---|---|
| Hébergement | Placer le service dans un environnement administré par l’entreprise. | Qui exploite les composants et applique les mises à jour ? |
| Modèle | Déterminer où sont traités le code et les instructions. | L’inférence est-elle locale ou confiée à un service externe ? |
| Accès aux outils | Permettre à l’agent de consulter ou de modifier des ressources. | Quels dépôts, secrets et environnements sont accessibles ? |
| Validation | Contrôler les changements avant leur intégration. | Quels tests et quelle revue humaine conditionnent la mise en production ? |
Garder les données à l’intérieur ne supprime pas les erreurs
Un environnement isolé d’Internet, souvent appelé « air-gapped », peut répondre à une exigence de séparation des réseaux. IBM annonce la prise en charge de ce type de déploiement avec des modèles compatibles.[1] Cette propriété concerne l’architecture ; elle ne démontre pas à elle seule la qualité du code produit.
L’équipe doit toujours vérifier les modifications, les dépendances ajoutées et les conséquences sur les applications. Un agent autorisé à agir dans un périmètre trop large peut provoquer des changements indésirables même sans connexion externe. Les permissions, les tests et les possibilités de restauration restent des décisions d’exploitation.
Pour une PME, évaluer la valeur sur un projet délimité
Une PME qui développe un logiciel propriétaire pourrait commencer par une tâche circonscrite, par exemple documenter un module ou préparer sa modernisation dans une branche dédiée. Ce scénario constitue une proposition de pilote, pas un résultat client publié par IBM.
L’évaluation devrait mesurer le temps gagné après relecture et correction, la pertinence des tests proposés et les défauts détectés avant intégration. Le budget doit aussi inclure les licences, les ressources de calcul, l’administration et la maintenance. Les deux annonces consultées ne fournissent ni coût complet type ni comparaison indépendante des performances selon les configurations.
Le développeur garde la maîtrise des changements
Cette évolution renforce l’importance de la Programmation et Gestion Web. Comprendre le code, ses dépendances et les besoins métier permet de formuler une tâche que l’agent peut traiter, puis de juger si sa proposition respecte réellement les exigences du projet.
La revue de code reste centrale. Le développeur doit repérer une hypothèse incorrecte, une bibliothèque inadaptée ou un test qui confirme seulement le fonctionnement imaginé par l’agent. Il lui revient de confronter les changements aux usages réels et aux contraintes de maintenance.
Son rôle comprend également l’organisation du travail délégué : préciser le périmètre, sélectionner le contexte utile, contrôler les actions et décider de l’intégration. L’hébergement interne rapproche l’outil du patrimoine logiciel, mais la responsabilité de faire évoluer ce patrimoine reste humaine.
La souveraineté se vérifie dans la configuration choisie
L’annonce ouvre une possibilité pour les organisations dont les contraintes limitent le recours à des assistants externes. Sa valeur dépendra de l’ensemble du dispositif : modèles compatibles, flux de données, accès autorisés et capacité à exploiter le service. La décision devrait reposer sur un pilote documenté, avec des gains mesurés et des responsabilités clairement attribuées.
Pour aller plus loin
Quatre lectures CCCLX pour approfondir le contrôle des agents et de leur infrastructure.
Azure Linux 4.0 : Microsoft prépare l’après Windows Server ?
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Sources
- 01
IBM Newsroom (1er octobre 2026). « IBM Introduces Self-Hosted Deployment for IBM Bob to Help Enterprises Advance AI Sovereignty and Governance ». Annonce du déploiement auto-hébergé de Bob et des environnements visés.
- 02
Mishra, P. et Sundaresan, N., IBM (30 septembre 2026). « IBM Bob expands to self-hosted environments for sensitive and mission-critical enterprise software ». Détails produit sur les modèles compatibles, les configurations locales et hybrides.
Vérification du 6 octobre 2026. La date retenue est celle du communiqué de presse ; la présentation produit porte la date du 30 septembre. Les fonctionnalités et configurations sont décrites par IBM. Le tableau, le scénario PME et les critères de qualification constituent une analyse éditoriale. Les quatre liens internes ont été vérifiés lors des recherches de cette série.
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres...
Cloudflare rend la sécurité web programmable avec Workers
CCloudflare rapproche sa passerelle web sécurisée de sa plateforme de développement Workers. Avec Forward, disponible en bêta publique, les entreprises peuvent ajouter du code au traitement de certaines requêtes HTTP autorisées.[2] Pour les équipes IT, cette...
Palo Alto Networks renforce la sécurité des agents IA autour de Claude Enterprise
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un...
ServiceNow prépare AI Passport pour contrôler les droits d’accès des agents IA
SServiceNow annonce AI Passport, un justificatif d’autorisation signé cryptographiquement destiné à encadrer les agents IA et les serveurs MCP pendant l’exécution des workflows. Sa disponibilité est prévue au quatrième trimestre 2026.[1] L’image du badge numérique...
SAP veut acquérir TechWolf pour relier tâches, compétences et transformation des métiers
SSAP annonce un accord pour acquérir TechWolf, une plateforme d’IA qui relie les tâches, les compétences et les évolutions du marché du travail. La clôture est attendue au quatrième trimestre 2026, sous réserve notamment des autorisations réglementaires.[1]...
ServiceNow veut faire de l’amélioration des processus une boucle continue pilotée par l’IA
AAvec AI Workflow Factory, ServiceNow propose de relier l’identification des processus inefficaces à la construction et à l’exploitation de leurs améliorations. L’annonce associe notamment Autonomous Engineer, un outil destiné à automatiser davantage le travail...
Mistral Large 4 : ce que son modèle de 1 000 milliards de paramètres peut changer pour les entreprises
MMistral ouvre la préversion publique de Mistral Large 4, surnommé « Le Chonk », et prévoit de publier ses poids d’ici la fin du mois.[1] Ce modèle européen vise notamment les usages agentiques, la cybersécurité, la finance et l’industrie. Pour les entreprises,...
OpenShift change de socle : ce que les entreprises doivent vérifier avant RHCOS 10
RRed Hat prévoit de faire de RHEL CoreOS 10 (RHCOS 10) le système par défaut des nouvelles installations OpenShift au quatrième trimestre 2026. RHCOS 9 restera disponible pour les versions récentes au moins jusqu’à mi-2027.[1] Pour les entreprises, cette transition...
HPE prépare un réseau qui anticipe les incidents et automatise certaines interventions
HPE prévoit de déployer un Self-Driving Network pour la Ryder Cup 2027, avec du Wi-Fi 7 et un centre opérationnel réunissant données et outils d’IA.[1] L’objectif annoncé est de surveiller les usages, d’adapter le réseau et de progresser vers des interventions...
Votre agent IA sait-il vraiment défendre votre entreprise ? Hack The Box met ses compétences à l’épreuve
Hack The Box lance AI Range Enterprise Edition pour permettre aux équipes de sécurité d’évaluer leurs propres agents IA sur les rôles qui leur sont confiés.[1] Pour les entreprises, l’enjeu est concret : disposer de preuves avant de déléguer une mission, puis vérifier...