

Microsoft confie une partie de la chasse aux failles à l’intelligence artificielle
Les cyberattaques évoluent de plus en plus vite, obligeant les éditeurs de logiciels à détecter les vulnérabilités avant même qu’elles ne puissent être exploitées. Pour relever ce défi, Microsoft a présenté MDASH (Microsoft Detection and Analysis Security Harness), un système reposant sur plusieurs agents d’intelligence artificielle capables d’analyser le code de Windows afin d’identifier, classer et prioriser les vulnérabilités potentielles. L’objectif n’est pas de remplacer les experts en cybersécurité, mais de leur fournir un assistant capable d’accélérer considérablement l’analyse des millions de lignes de code qui composent les logiciels de Microsoft.1
Des agents IA spécialisés dans l’analyse du code
Contrairement aux outils traditionnels de détection de vulnérabilités, MDASH s’appuie sur plusieurs modèles d’intelligence artificielle qui travaillent ensemble. Chaque agent examine le code sous un angle différent afin d’identifier des comportements suspects, des erreurs de programmation ou des failles susceptibles d’être exploitées. Les résultats sont ensuite regroupés et hiérarchisés afin de mettre en évidence les vulnérabilités présentant le niveau de risque le plus élevé. Cette approche permet aux équipes de développement de concentrer leurs efforts sur les corrections les plus critiques.1
Détecter les failles avant qu’elles n’atteignent les utilisateurs
L’un des principaux objectifs de MDASH consiste à intervenir très tôt dans le cycle de développement logiciel. En identifiant les vulnérabilités avant la mise en production, Microsoft réduit le risque de devoir publier des correctifs en urgence après la découverte d’une faille. Cette stratégie permet également de diminuer le délai entre l’apparition d’un défaut de sécurité et sa correction, un facteur devenu essentiel alors que les cybercriminels exploitent désormais l’intelligence artificielle pour accélérer leurs propres recherches de vulnérabilités.2
L’IA assiste les experts, elle ne les remplace pas
Microsoft insiste sur un point important : MDASH ne prend pas les décisions à la place des ingénieurs en sécurité. Les agents IA analysent le code, proposent des priorités et mettent en évidence les anomalies les plus probables, mais la validation finale reste assurée par des experts humains. Cette collaboration permet d’automatiser les tâches répétitives tout en conservant l’expertise indispensable pour interpréter les résultats, confirmer les vulnérabilités et définir les corrections les plus adaptées.2
Une nouvelle approche du développement sécurisé
L’arrivée d’outils comme MDASH illustre une évolution profonde des méthodes de développement logiciel. Les contrôles de sécurité ne sont plus réalisés uniquement à la fin d’un projet. Ils sont désormais intégrés en continu grâce à des systèmes capables d’analyser automatiquement le code à chaque étape de son évolution. Cette approche renforce la qualité des logiciels tout en réduisant les coûts liés à la correction de failles découvertes après leur déploiement.3
La Cybersécurité s’appuie désormais sur des agents intelligents
Cette évolution montre pourquoi la Cybersécurité devient une compétence incontournable dans le développement logiciel moderne. Les professionnels doivent désormais comprendre le fonctionnement des outils d’intelligence artificielle capables d’analyser du code, d’identifier des vulnérabilités et d’automatiser une partie des audits de sécurité. Savoir collaborer avec ces agents tout en conservant une expertise humaine devient essentiel pour concevoir des logiciels toujours plus sûrs.
L’intelligence artificielle transforme aussi la sécurité des logiciels
Avec MDASH, Microsoft montre que l’intelligence artificielle ne sert plus uniquement à créer du contenu ou à automatiser des tâches bureautiques. Elle devient également un outil de défense intégré au cycle de développement logiciel. À mesure que les applications gagnent en complexité et que les menaces évoluent, les agents IA pourraient devenir des partenaires incontournables des équipes de cybersécurité, capables d’améliorer la qualité des logiciels avant même leur mise entre les mains des utilisateurs.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
L’intelligence artificielle occupe une place croissante dans les stratégies de défense des grandes entreprises technologiques. Sur un sujet connexe, découvrez notre article « Microsoft accélère sa cybersécurité avec l’IA : la défense passe à l’échelle machine », qui explique comment Microsoft utilise l’IA pour renforcer l’ensemble de ses opérations de sécurité dans le cadre de sa Secure Future Initiative.
Références
1. Microsoft Security. (2026). Introducing MDASH: AI-assisted vulnerability detection for Windows.
https://www.microsoft.com/security
2. Microsoft Security Response Center. (2026). Secure Development with AI.
https://msrc.microsoft.com
3. Microsoft. (2026). Secure Future Initiative.
https://www.microsoft.com/security/blog
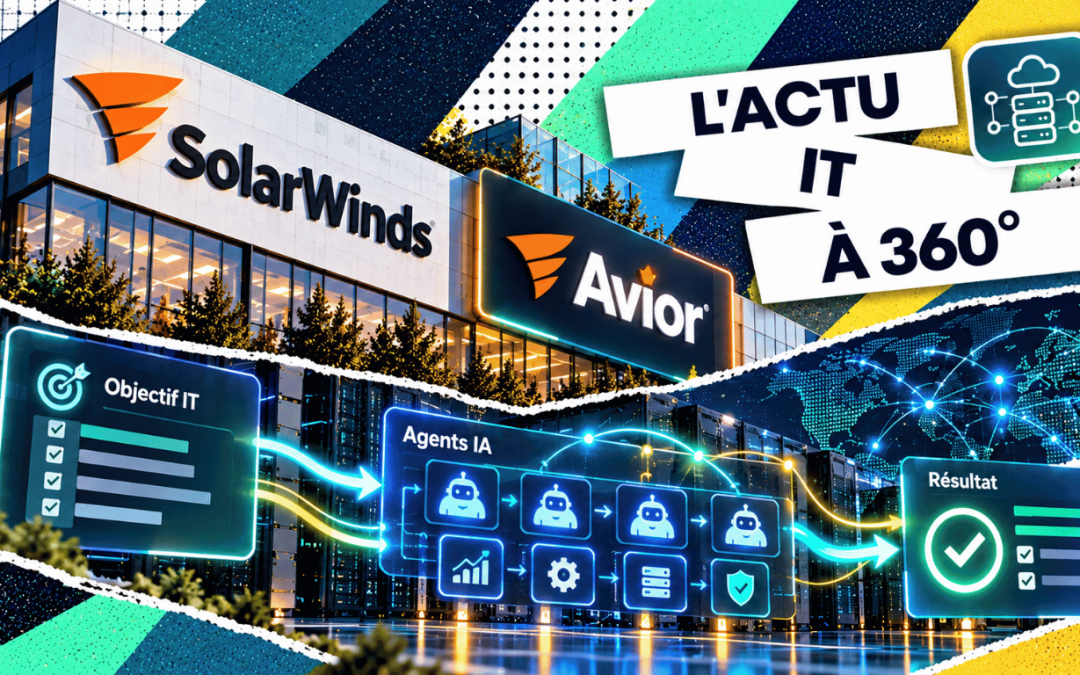
SolarWinds Avior les équipes IT fixent les objectifs et les agents coordonnent les actions
SSolarWinds lance Avior, un système d’IA agentique conçu pour poursuivre des objectifs opérationnels dans les environnements IT hybrides. Disponible depuis le 14 octobre dans le cadre d’un accompagnement au démarrage, il associe des agents spécialisés à des mécanismes...
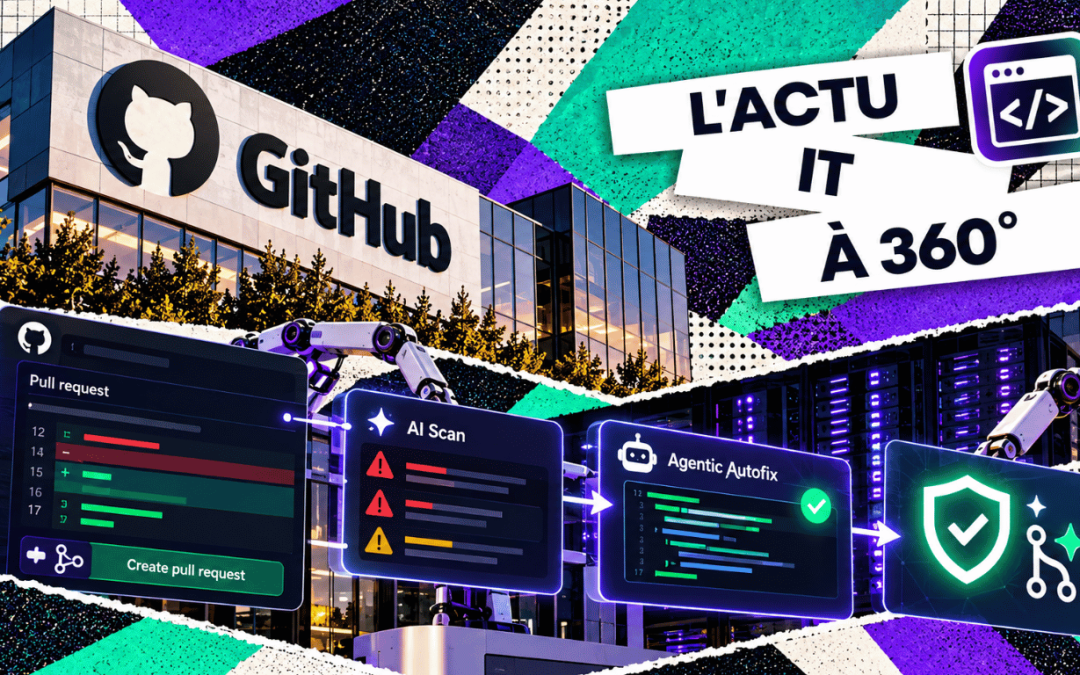
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres...
Cloudflare rend la sécurité web programmable avec Workers
CCloudflare rapproche sa passerelle web sécurisée de sa plateforme de développement Workers. Avec Forward, disponible en bêta publique, les entreprises peuvent ajouter du code au traitement de certaines requêtes HTTP autorisées.[2] Pour les équipes IT, cette...
Palo Alto Networks renforce la sécurité des agents IA autour de Claude Enterprise
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un...
ServiceNow prépare AI Passport pour contrôler les droits d’accès des agents IA
SServiceNow annonce AI Passport, un justificatif d’autorisation signé cryptographiquement destiné à encadrer les agents IA et les serveurs MCP pendant l’exécution des workflows. Sa disponibilité est prévue au quatrième trimestre 2026.[1] L’image du badge numérique...
SAP veut acquérir TechWolf pour relier tâches, compétences et transformation des métiers
SSAP annonce un accord pour acquérir TechWolf, une plateforme d’IA qui relie les tâches, les compétences et les évolutions du marché du travail. La clôture est attendue au quatrième trimestre 2026, sous réserve notamment des autorisations réglementaires.[1]...
ServiceNow veut faire de l’amélioration des processus une boucle continue pilotée par l’IA
AAvec AI Workflow Factory, ServiceNow propose de relier l’identification des processus inefficaces à la construction et à l’exploitation de leurs améliorations. L’annonce associe notamment Autonomous Engineer, un outil destiné à automatiser davantage le travail...
Mistral Large 4 : ce que son modèle de 1 000 milliards de paramètres peut changer pour les entreprises
MMistral ouvre la préversion publique de Mistral Large 4, surnommé « Le Chonk », et prévoit de publier ses poids d’ici la fin du mois.[1] Ce modèle européen vise notamment les usages agentiques, la cybersécurité, la finance et l’industrie. Pour les entreprises,...
IBM Bob : développer avec l’IA sans faire sortir son code de l’entreprise
IIBM annonce une version auto-hébergée de Bob, sa plateforme de développement agentique, pour les infrastructures internes, les clouds privés ou souverains et les environnements isolés d’Internet.[1] Cette possibilité répond à un obstacle concret : certaines...
OpenShift change de socle : ce que les entreprises doivent vérifier avant RHCOS 10
RRed Hat prévoit de faire de RHEL CoreOS 10 (RHCOS 10) le système par défaut des nouvelles installations OpenShift au quatrième trimestre 2026. RHCOS 9 restera disponible pour les versions récentes au moins jusqu’à mi-2027.[1] Pour les entreprises, cette transition...