


Les défenseurs doivent désormais combattre l’IA avec l’IA
Les cyberattaques évoluent à une vitesse inédite. Grâce aux modèles d’intelligence artificielle, les attaquants sont capables d’automatiser la recherche de vulnérabilités, d’analyser du code en quelques secondes et d’identifier rapidement les systèmes les plus exposés. Pour répondre à cette nouvelle menace, IBM rejoint le OpenAI Daybreak Cyber Partner Program, une initiative destinée à intégrer des modèles d’IA avancés directement dans les opérations de sécurité des entreprises. L’objectif est de permettre aux équipes de cybersécurité d’identifier les risques plus rapidement, de prioriser les vulnérabilités critiques et d’agir avant que les cybercriminels ne passent à l’offensive.1
Les équipes SOC gagnent un nouvel allié
Les centres opérationnels de sécurité (SOC) sont confrontés chaque jour à un volume colossal d’alertes. Trier ces informations, distinguer les vraies menaces des faux positifs et décider quelles vulnérabilités corriger en priorité représente un défi croissant. Le programme Daybreak apporte une nouvelle génération d’assistants capables d’analyser automatiquement le code des applications, de repérer les scénarios d’exploitation les plus probables et de hiérarchiser les risques selon leur criticité. Les analystes conservent la maîtrise des décisions, mais disposent désormais d’un outil capable de réduire considérablement le temps nécessaire aux investigations.1
Une analyse de code beaucoup plus intelligente
Pour accompagner cette initiative, IBM lance un nouveau service de sécurité applicative exploitant les capacités cyber des modèles d’OpenAI. Contrairement aux scanners traditionnels qui recherchent essentiellement des signatures connues, cette solution analyse le contexte des applications afin d’identifier les vulnérabilités réellement exploitables. Les traitements sont réalisés directement dans l’environnement du client grâce à une architecture sécurisée offrant un accès limité aux dépôts de code et un cadre d’exécution strictement contrôlé. Les entreprises peuvent commencer par auditer leurs applications les plus sensibles avant d’étendre progressivement cette surveillance à l’ensemble de leur patrimoine logiciel.1
Lightwell prend une nouvelle dimension
Ce partenariat vient également renforcer Project Lightwell, l’initiative lancée par IBM et Red Hat pour améliorer la sécurité des logiciels open source. Les modèles d’OpenAI sont désormais mobilisés pour accélérer l’analyse du code, la validation des vulnérabilités et les opérations de remédiation. L’objectif est de créer une chaîne de défense capable d’accompagner les développeurs, les équipes de sécurité et les responsables IT tout au long du cycle de vie des applications, tout en réduisant le délai entre la découverte d’une faille et sa correction effective.2
Une nouvelle course contre les cybercriminels
Cette annonce illustre un changement profond dans le paysage de la cybersécurité. Pendant plusieurs années, les spécialistes ont surtout étudié la manière dont les cybercriminels pouvaient utiliser l’intelligence artificielle pour automatiser leurs attaques. Désormais, les entreprises exploitent elles aussi ces technologies pour renforcer leurs capacités de défense. Une véritable course technologique s’engage entre des attaquants capables de s’appuyer sur l’IA et des défenseurs qui utilisent les mêmes outils pour détecter les menaces plus tôt, réduire leur exposition et réagir plus rapidement.3
Les experts cybersécurité doivent désormais collaborer avec l’IA
La protection des systèmes d’information ne consiste plus uniquement à configurer des pare-feux ou à analyser des journaux d’événements. Les professionnels doivent désormais comprendre comment fonctionnent les modèles d’intelligence artificielle, interpréter leurs analyses, superviser leurs recommandations et intégrer ces nouveaux outils dans les processus de sécurité des entreprises. La capacité à collaborer avec une IA capable d’analyser du code, d’évaluer les risques et de proposer des actions correctives devient progressivement un savoir-faire incontournable face à des cybermenaces qui évoluent désormais à la vitesse des machines.
L’IA défensive ouvre un nouveau chapitre de la cybersécurité
Avec le programme Daybreak, IBM et OpenAI montrent que la prochaine génération de solutions de cybersécurité reposera sur une collaboration étroite entre experts humains et intelligence artificielle. Dans un environnement où les attaques deviennent toujours plus rapides et sophistiquées, les entreprises auront besoin de plateformes capables d’analyser en continu leurs applications, de détecter automatiquement les vulnérabilités et de guider les équipes dans leurs décisions. Plus qu’une évolution technologique, cette approche annonce une nouvelle manière de protéger les systèmes d’information.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
L’intégration de l’intelligence artificielle dans les opérations de cybersécurité s’inscrit dans une transformation plus large des mécanismes de protection des entreprises. Sur un sujet connexe, découvrez notre article « La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient », qui montre comment les grands acteurs du numérique coordonnent leurs technologies pour accélérer la détection des vulnérabilités et sécuriser la supply chain logicielle.
Références
1. IBM. (2026). IBM joins the OpenAI Daybreak Cyber Partner Program.
https://www.ibm.com
2. IBM. (2026). Project Lightwell Overview.
https://www.ibm.com
3. OpenAI. (2026). OpenAI Daybreak Cyber Partner Program.
https://openai.com
CAMPUS CHALLENGE : UNE RENTRÉE QUI COMMENCE EN ÉQUIPE
Des balises cachées autour du campus, des équipes mélangées et une bonne dose de créativité : pour son séminaire de rentrée, CCCLX a lancé avec Dotmap un Campus Challenge réunissant les étudiants de toutes les années du Bachelor.Un challenge pour créer du...
GitLab sous attaque : pourquoi Alpine Linux a reconstruit son serveur malgré une mise à jour
Un logiciel peut afficher une version récente tout en conservant une dépendance vulnérable. Alpine Linux en a fait l’expérience après des tentatives d’exploitation de CVE-2026-97229 contre son instance GitLab. Le projet a reconstruit le serveur, faute de pouvoir...
Une extension Claude Code piégée dans Cursor expose les postes des développeurs à une porte dérobée SSH
Une extension installée pour aider à programmer peut aussi exécuter du code sur le poste qui l’accueille. Le 29 octobre 2026, des copies malveillantes de Claude Code, versions 2.1.312 et 2.1.313, ont été distribuées depuis la marketplace de Cursor pour Windows et...
Une faille critique du noyau Linux permet une attaque à distance : quels serveurs faut-il vérifier ?
Une faille du noyau peut exposer un serveur avant même qu’un utilisateur se connecte à son application. CVE-2026-98432 touche le traitement des connexions TCP IPv4 dans Linux et reçoit un score CVSS de 9,8 dans le suivi Ubuntu. Publiée le 15 octobre, elle fait l’objet...
Marvell veut racheter Lumentum pour 115 milliards de dollars et accélérer les connexions de l’IA
La puissance des infrastructures IA dépend aussi des connexions entre leurs composants. Le 2 novembre 2026, Marvell et Lumentum annoncent un accord d’acquisition entièrement en actions, valorisant implicitement Lumentum à environ 115 milliards de dollars en valeur...
CrowdStrike lance un bouton d’arrêt pour couper l’accès des agents IA aux modèles
Installer une dépendance revient à faire entrer du code extérieur dans un environnement de travail. GitHub annonce Package Firewall, un service qui contrôle les requêtes vers les registres de packages avant leur installation. Disponible en préversion publique pour...
GitHub lance un firewall pour filtrer les packages npm avant leur installation
Installer une dépendance revient à faire entrer du code extérieur dans un environnement de travail. GitHub annonce Package Firewall, un service qui contrôle les requêtes vers les registres de packages avant leur installation. Disponible en préversion publique pour...
Google Cloud rend le calcul confidentiel disponible sur ses GPU Blackwell
Une entreprise peut chiffrer ses fichiers et ses échanges tout en conservant un risque au moment où ses données sont traitées. Google Cloud annonce la disponibilité générale de Confidential G4, sur des instances équipées de GPU NVIDIA RTX PRO 6000 Blackwell Server...
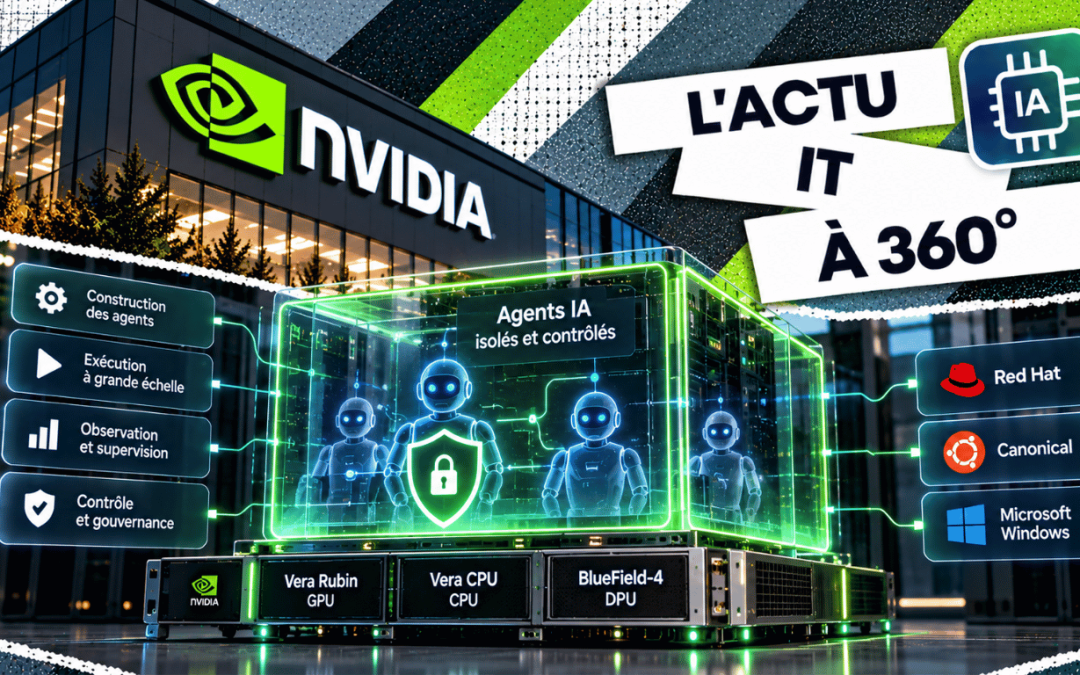
NVIDIA OpenShell veut encadrer les agents IA jusque dans le matériel
Un agent IA qui consulte des documents, exécute du code ou modifie un outil métier dispose de moyens d’action bien réels. NVIDIA présente OpenShell Reference Architecture, une architecture de référence associant environnement d’exécution sécurisé et contrôles...
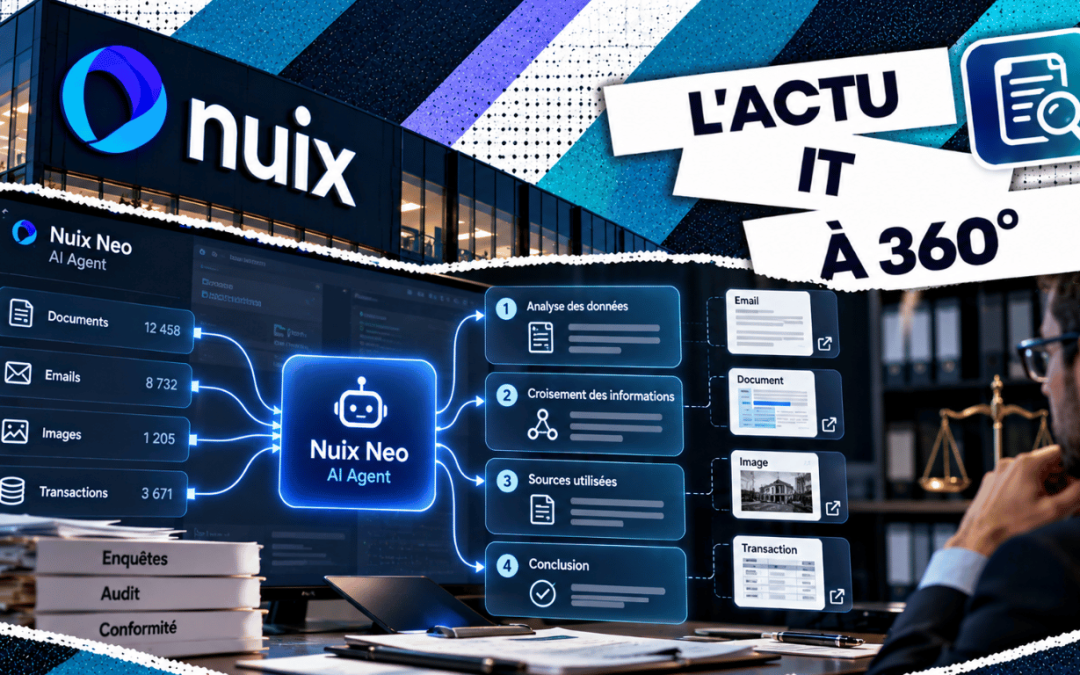
Nuix lance un agent IA qui cite ses sources et laisse une piste d’audit
Une réponse convaincante ne suffit pas lorsqu’elle sert à préparer une enquête ou un audit. Il faut pouvoir retrouver les documents utilisés et vérifier les opérations effectuées. Nuix annonce Nuix Neo AI Agent, un assistant d’analyse qui relie ses réponses aux...