


Les cyberattaques poussent les géants de l’IT à unir leurs forces
Les composants open source sont présents dans la quasi-totalité des applications modernes, des plateformes cloud aux logiciels métiers. Cette dépendance s’accompagne toutefois d’un risque croissant : les vulnérabilités sont désormais découvertes et exploitées beaucoup plus rapidement grâce à l’intelligence artificielle. Pour répondre à cette nouvelle réalité, IBM, Red Hat et Palo Alto Networks annoncent un partenariat destiné à renforcer la protection des projets open source. L’objectif est d’accélérer la détection des failles, de sécuriser les applications avant même la publication des correctifs officiels et d’améliorer la résilience de la supply chain logicielle utilisée par les entreprises.1
L’intelligence artificielle change les règles de la cybersécurité
Les modèles spécialisés dans la cybersécurité permettent aujourd’hui d’analyser des millions de lignes de code en quelques instants et d’identifier des vulnérabilités auparavant difficiles à détecter. Cette évolution profite autant aux défenseurs qu’aux attaquants. Les entreprises disposent de moins en moins de temps pour réagir, car une faille peut désormais être exploitée quelques minutes seulement après sa découverte. Les méthodes traditionnelles de correction, qui reposaient sur des cycles de développement parfois longs, peinent à suivre ce nouveau rythme imposé par l’IA.2
Lightwell devient le cœur de cette stratégie
Pour répondre à cette accélération, IBM et Red Hat s’appuient sur le projet Lightwell, présenté quelques mois plus tôt. Cette plateforme associe intelligence artificielle et expertise humaine afin de coordonner la validation, les tests et le déploiement des correctifs sur de grands volumes de logiciels open source. Avec ce partenariat, son périmètre s’élargit désormais aux logiciels commerciaux, aux environnements IoT et aux différentes briques de la supply chain logicielle. L’objectif est de permettre aux entreprises d’intégrer rapidement des correctifs validés sans interrompre leurs applications critiques.1
Palo Alto apporte une protection avant même les correctifs
La contribution de Palo Alto Networks repose principalement sur sa technologie de patch virtuel, intégrée à la plateforme Prisma. Lorsqu’une vulnérabilité est identifiée, il n’est pas toujours possible de déployer immédiatement un correctif logiciel en production. Les patchs virtuels créent alors une couche de protection temporaire qui bloque les tentatives d’exploitation pendant que les équipes finalisent les tests et le déploiement du correctif officiel. Cette approche réduit considérablement la fenêtre d’exposition et devient particulièrement pertinente face à des attaques automatisées par l’intelligence artificielle.3
La coopération devient aussi importante que la technologie
Au-delà des outils techniques, IBM, Red Hat et Palo Alto souhaitent instaurer un mécanisme sécurisé de partage d’informations sur les vulnérabilités. Les éditeurs, les fournisseurs technologiques et les équipes de sécurité pourront échanger plus rapidement des données sur les failles détectées, les tentatives d’exploitation observées et les mesures de protection disponibles. Cette collaboration doit permettre de raccourcir le délai entre l’identification d’une menace et la mise en œuvre d’une réponse coordonnée, un élément devenu indispensable alors que les mêmes composants open source sont utilisés par des milliers d’entreprises à travers le monde.1
Cette alliance montre pourquoi la Cybersécurité est devenue une compétence essentielle
La protection des systèmes d’information ne consiste plus uniquement à sécuriser les serveurs ou les postes de travail. Les professionnels doivent désormais comprendre le fonctionnement de la supply chain logicielle, analyser les dépendances open source, évaluer les vulnérabilités, prioriser les correctifs et mettre en œuvre des mécanismes de protection capables de réagir avant même la disponibilité d’un patch officiel. Avec l’accélération des attaques pilotées par l’intelligence artificielle, la cybersécurité devient un domaine de plus en plus transversal, qui mobilise aussi bien les développeurs que les administrateurs systèmes, les équipes cloud et les experts sécurité.
Protéger l’open source devient un enjeu stratégique
Cette alliance illustre une évolution profonde de l’industrie informatique. Les composants open source ne sont plus de simples briques logicielles utilisées par les développeurs ; ils constituent aujourd’hui les fondations des infrastructures cloud, des applications métiers et des plateformes d’intelligence artificielle. À mesure que les cyberattaques gagnent en vitesse grâce à l’IA, la capacité à détecter rapidement les vulnérabilités, partager les informations et déployer des protections devient un facteur clé de résilience pour les entreprises.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
La sécurisation de l’open source s’inscrit dans une transformation plus large de la cybersécurité, où les entreprises doivent protéger leurs applications contre des attaques de plus en plus automatisées. Sur un sujet connexe, découvrez notre article « F5 renforce son WAF pour faire face aux cybermenaces de l’ère IA », qui explique comment l’intelligence artificielle améliore la détection comportementale et accélère la protection des applications web.
Références
1. IBM. (2026). IBM, Red Hat and Palo Alto Networks expand open source security collaboration.
https://www.ibm.com
2. OpenAI. (2026). GPT-5.5-Cyber Technical Overview.
https://openai.com
3. Palo Alto Networks. (2026). Prisma Cloud Virtual Patching.
https://www.paloaltonetworks.com
CAMPUS CHALLENGE : UNE RENTRÉE QUI COMMENCE EN ÉQUIPE
Des balises cachées autour du campus, des équipes mélangées et une bonne dose de créativité : pour son séminaire de rentrée, CCCLX a lancé avec Dotmap un Campus Challenge réunissant les étudiants de toutes les années du Bachelor.Un challenge pour créer du...
GitLab sous attaque : pourquoi Alpine Linux a reconstruit son serveur malgré une mise à jour
Un logiciel peut afficher une version récente tout en conservant une dépendance vulnérable. Alpine Linux en a fait l’expérience après des tentatives d’exploitation de CVE-2026-97229 contre son instance GitLab. Le projet a reconstruit le serveur, faute de pouvoir...
Une extension Claude Code piégée dans Cursor expose les postes des développeurs à une porte dérobée SSH
Une extension installée pour aider à programmer peut aussi exécuter du code sur le poste qui l’accueille. Le 29 octobre 2026, des copies malveillantes de Claude Code, versions 2.1.312 et 2.1.313, ont été distribuées depuis la marketplace de Cursor pour Windows et...
Une faille critique du noyau Linux permet une attaque à distance : quels serveurs faut-il vérifier ?
Une faille du noyau peut exposer un serveur avant même qu’un utilisateur se connecte à son application. CVE-2026-98432 touche le traitement des connexions TCP IPv4 dans Linux et reçoit un score CVSS de 9,8 dans le suivi Ubuntu. Publiée le 15 octobre, elle fait l’objet...
Marvell veut racheter Lumentum pour 115 milliards de dollars et accélérer les connexions de l’IA
La puissance des infrastructures IA dépend aussi des connexions entre leurs composants. Le 2 novembre 2026, Marvell et Lumentum annoncent un accord d’acquisition entièrement en actions, valorisant implicitement Lumentum à environ 115 milliards de dollars en valeur...
CrowdStrike lance un bouton d’arrêt pour couper l’accès des agents IA aux modèles
Installer une dépendance revient à faire entrer du code extérieur dans un environnement de travail. GitHub annonce Package Firewall, un service qui contrôle les requêtes vers les registres de packages avant leur installation. Disponible en préversion publique pour...
GitHub lance un firewall pour filtrer les packages npm avant leur installation
Installer une dépendance revient à faire entrer du code extérieur dans un environnement de travail. GitHub annonce Package Firewall, un service qui contrôle les requêtes vers les registres de packages avant leur installation. Disponible en préversion publique pour...
Google Cloud rend le calcul confidentiel disponible sur ses GPU Blackwell
Une entreprise peut chiffrer ses fichiers et ses échanges tout en conservant un risque au moment où ses données sont traitées. Google Cloud annonce la disponibilité générale de Confidential G4, sur des instances équipées de GPU NVIDIA RTX PRO 6000 Blackwell Server...
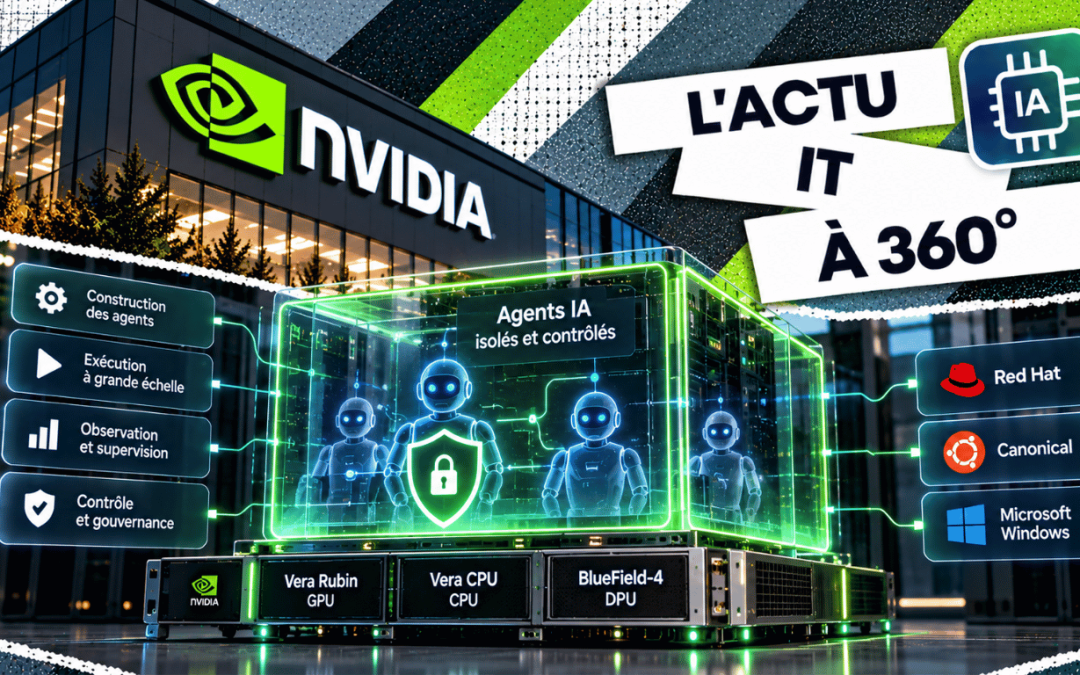
NVIDIA OpenShell veut encadrer les agents IA jusque dans le matériel
Un agent IA qui consulte des documents, exécute du code ou modifie un outil métier dispose de moyens d’action bien réels. NVIDIA présente OpenShell Reference Architecture, une architecture de référence associant environnement d’exécution sécurisé et contrôles...
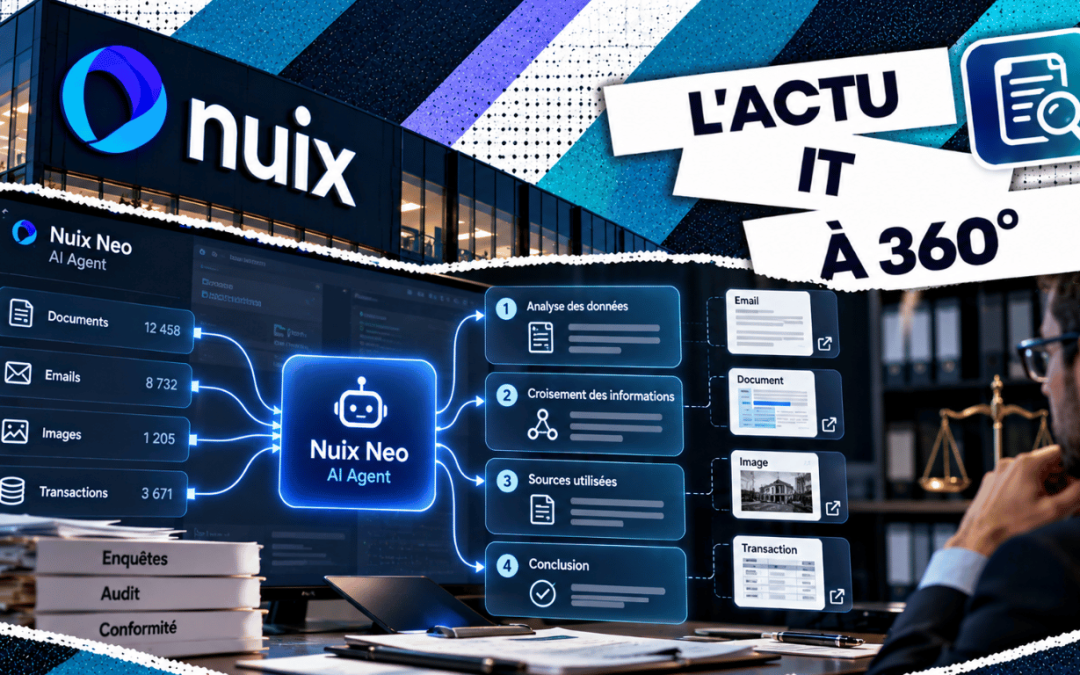
Nuix lance un agent IA qui cite ses sources et laisse une piste d’audit
Une réponse convaincante ne suffit pas lorsqu’elle sert à préparer une enquête ou un audit. Il faut pouvoir retrouver les documents utilisés et vérifier les opérations effectuées. Nuix annonce Nuix Neo AI Agent, un assistant d’analyse qui relie ses réponses aux...