

Après les mises à jour de sécurité de novembre, certaines entreprises ont rencontré des échecs dans leurs opérations d’activation et de gestion des licences Windows. Microsoft a publié le 13 novembre des correctifs hors cycle, destinés à plusieurs versions de Windows et Windows Server.[1] Il faut identifier les machines concernées, mais aussi les scripts utilisés lors de leur configuration. Un poste déjà opérationnel peut ne montrer aucun symptôme alors qu’une nouvelle installation rencontre une erreur.
Des opérations de licence perturbées sans désactivation générale
Certaines opérations de gestion des licences exécutées avec SLMGR peuvent échouer avec l’erreur 0x80041008, qui signale un paramètre non valide. Le problème concerne notamment la configuration KMS et l’installation de clés de produit.[1] KMS est utilisé par les organisations pour activer des volumes de postes Windows.
Les appareils déjà activés restent activés. Les configurations KMS existantes qui ne lancent pas de nouvelles commandes slmgr.vbs ne sont pas affectées de la même façon. Il faut donc distinguer le fonctionnement actuel des opérations de configuration ou de reconfiguration.
Les versions et les correctifs à rapprocher de son inventaire
Microsoft a publié des mises à jour pour les versions concernées. Le tableau récapitule les systèmes et canaux annoncés.[1] Il ne faut pas étendre ces correctifs à toutes les versions de Windows 10 ou Windows 11 sans vérifier les conditions applicables. Pour chaque machine, confirmez l’édition, la version et l’architecture. Le nom commercial du système ne suffit pas, notamment pour Windows 10, dont les versions n’ont pas toutes le même cycle de support.
| Système concerné | Correctif | Canal annoncé |
|---|---|---|
| Windows Server 2025 | KB5136489 | Microsoft Update Catalog |
| Windows Server 2022 | KB5136487 | Microsoft Update Catalog |
| Windows Server 2019 et Windows 10 Enterprise LTSC 2019 | KB5136490 | Microsoft Update Catalog |
| Windows 11 version 23H2 | KB5136483 | Windows Update et Microsoft Update Catalog |
| Windows 10 version 22H2 ESU et Windows 10 Enterprise LTSC 2021 | KB5136493 | Microsoft Update Catalog |
Hors cycle ne signifie pas remplacement de la politique de sécurité
Ces mises à jour hors cycle sont des correctifs cumulatifs facultatifs qui incluent les mises à jour de sécurité de novembre. Pour Windows 11 version 23H2, le correctif est également proposé dans Windows Update comme mise à jour facultative.[3]
Il ne faut pas supposer que le correctif apparaîtra automatiquement dans tous les canaux habituels. Consultez la page de la KB correspondant au système, vérifiez les prérequis, puis déployez-la au moyen des outils de gestion appropriés. Ce correctif ne justifie pas de suspendre les mises à jour de sécurité. Testez-le et ciblez son déploiement. Une désinstallation sans examen du contexte pourrait réintroduire un risque.
Vérifier le parcours de déploiement autant que le poste
Croisez l’inventaire du parc avec l’historique des mises à jour et repérez les scripts qui exécutent slmgr.vbs. Les journaux peuvent aider à établir l’erreur rencontrée et l’étape à laquelle elle survient. Les commandes SLMGR qui affichent un état de licence ne sont pas équivalentes à celles qui modifient la configuration.[4]
Faites un essai sur le parcours de déploiement concerné. Vérifiez le script, le résultat obtenu et les remontées de l’outil de gestion. Le statut « installé » d’un paquet ne confirme pas, à lui seul, que l’opération d’activation attendue fonctionne.
Pour une PME, éviter les reprises manuelles en série
Une entreprise peut avoir des postes déjà activés qui fonctionnent correctement, tandis que la préparation d’un nouvel ordinateur échoue au moment de l’activation. Dans ce cas, lancer une vérification uniforme sur tout le parc risque d’ajouter du travail sans traiter la cause.
Un ticket de suivi peut réunir la version de Windows, les mises à jour présentes, l’étape concernée et le résultat du test. Les clés et autres secrets doivent rester dans les outils autorisés. L’équipe peut ainsi prioriser les machines et parcours affectés, puis éviter les manipulations inutiles.
L’administrateur doit valider les usages après la mise à jour
La maintenance Windows mobilise des compétences en administration systèmes et réseaux. Il faut relier les mises à jour aux opérations d’activation et de déploiement, connaître les versions des systèmes et repérer les scripts ou composants concernés.
Après installation du correctif, vérifiez la fonction attendue dans le parcours concerné. Le contrôle ne s’arrête pas à l’état d’installation : il porte aussi sur la préparation, la reconfiguration et le suivi des machines.
La coordination aide à corriger le processus partagé
L’équipe informatique peut associer support et opérations pour comparer les résultats des tests, les versions recensées et les étapes de configuration. Si plusieurs machines échouent dans le même parcours, la correction du processus commun peut éviter de répéter des interventions manuelles poste par poste.
Un parc à jour doit aussi rester administrable
Cet épisode rappelle qu’un test de mise à jour doit couvrir les opérations d’administration, pas seulement le démarrage et l’ouverture des applications. Pour les entreprises concernées, la priorité est de vérifier les versions listées, les usages de SLMGR et les parcours de déploiement. La qualité de la maintenance se mesure aussi à la capacité de préparer, reconfigurer et suivre les machines sans interruption évitable.
Pour aller plus loin
Quatre lectures CCCLX pour approfondir la sécurité, les outils et les opérations informatiques.
Deux failles critiques dans PHP et les versions corrigées à vérifier
PeopleSoft et le contournement des protections WAF par ShinyHunters
SolarWinds Avior et les objectifs des opérations IT
GitHub Copilot et le contrôle des agents de code en entreprise
Sources
- 01
Microsoft (13 novembre 2026). « Out-of-band update released to address Windows licensing and activation errors ». Annonce des mises à jour hors cycle pour les erreurs de licence et d’activation Windows.
- 02
Microsoft Support (13 novembre 2026). KB5136490, Windows Server 2019 et Windows 10 Enterprise LTSC 2019.
- 03
Microsoft Support (13 novembre 2026). KB5136483, Windows 11 version 23H2.
- 04
Microsoft Learn. « Slmgr.vbs Options for Obtaining Volume Activation Information ». Documentation des options SLMGR, consultée le 16 novembre 2026.
NVIDIA OpenShell veut encadrer les agents IA jusque dans le matériel
Un agent IA qui consulte des documents, exécute du code ou modifie un outil métier dispose de moyens d’action bien réels. NVIDIA présente OpenShell Reference Architecture, une architecture de référence associant environnement d’exécution sécurisé et contrôles...
Nuix lance un agent IA qui cite ses sources et laisse une piste d’audit
Une réponse convaincante ne suffit pas lorsqu’elle sert à préparer une enquête ou un audit. Il faut pouvoir retrouver les documents utilisés et vérifier les opérations effectuées. Nuix annonce Nuix Neo AI Agent, un assistant d’analyse qui relie ses réponses aux...
Deux failles critiques dans PHP appellent une vérification immédiate des serveurs
PHP publie des correctifs pour CVE-2026-109618 et CVE-2026-109619, deux vulnérabilités pouvant permettre une exécution de code à distance sans authentification.[1] Pour les entreprises, l’urgence consiste à identifier les installations concernées et à vérifier leur...
DigitalOcean et VAST veulent simplifier les données qui alimentent les agents IA
Un agent IA peut disposer d’un modèle performant et rester incapable de retrouver la bonne procédure ou la dernière information client. Le 12 octobre, DigitalOcean et VAST annoncent un partenariat élargi autour du VAST AI Operating System, avec Agent Data Services...
Salesforce veut acquérir Loops pour aider Tableau à expliquer les variations des KPI
Salesforce annonce un accord définitif pour acquérir Loops, une plateforme analytique fondée sur l’IA, avec l’intention d’intégrer sa technologie à Tableau après la clôture.[1] L’objectif est de surveiller les indicateurs et de faire ressortir les facteurs associés à...
Cisco et NVIDIA préparent des connexions optiques à 400 Gb/s par voie pour les infrastructures IA
Cisco et NVIDIA annoncent un projet de format optique enfichable USFP, capable de prendre en charge 400 Gb/s par voie. Cisco présente aussi la puce de commutation Silicon One G302, à 51,2 Tb/s.[1] Ces annonces répondent à un enjeu des infrastructures IA : les...
VMware HyperArmor renforce la protection de l’hyperviseur contre les cyberattaques
Broadcom présente VMware HyperArmor, une solution destinée à protéger l’hyperviseur ESX de VMware Cloud Foundation, avec une prise en charge annoncée d’ESX 8.x et des versions ultérieures.[1] L’enjeu dépasse la sécurité d’une application : l’hyperviseur constitue un...
Microsoft Oracle et Marvell veulent intégrer un coffre-fort cryptographique aux serveurs
Marvell, Microsoft et Oracle annoncent un groupe de travail au sein de l’Open Compute Project pour définir des spécifications ouvertes de HSM intégré au serveur. Le projet vise le niveau FIPS 140-3 Level 3.[1] Derrière cette annonce matérielle se trouve un enjeu...
Workday veut rendre ses agents accessibles depuis Claude Copilot Gemini Teams et Slack
Workday annonce l’extension de Sana, son expérience agentique et moteur d’orchestration, aux outils conversationnels utilisés par les salariés.[1] L’ambition est de permettre des opérations RH et financières depuis ces points d’entrée. Pour les entreprises, la...
SolarWinds Avior les équipes IT fixent les objectifs et les agents coordonnent les actions
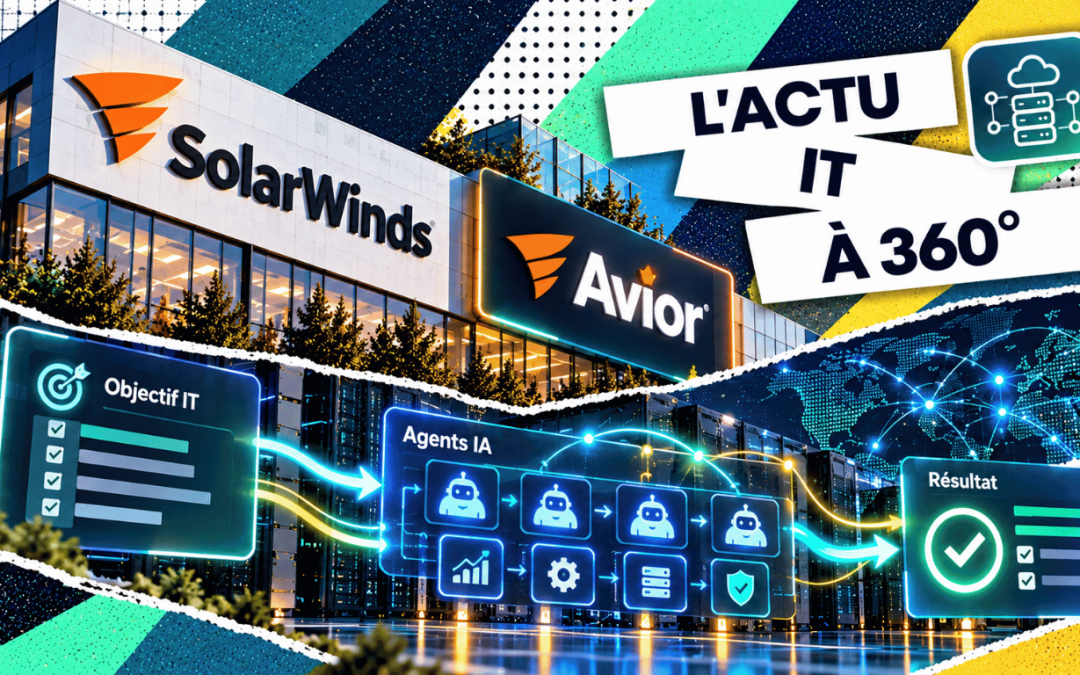
SSolarWinds lance Avior, un système d’IA agentique conçu pour poursuivre des objectifs opérationnels dans les environnements IT hybrides. Disponible depuis le 14 octobre dans le cadre d’un accompagnement au démarrage, il associe des agents spécialisés à des mécanismes...