

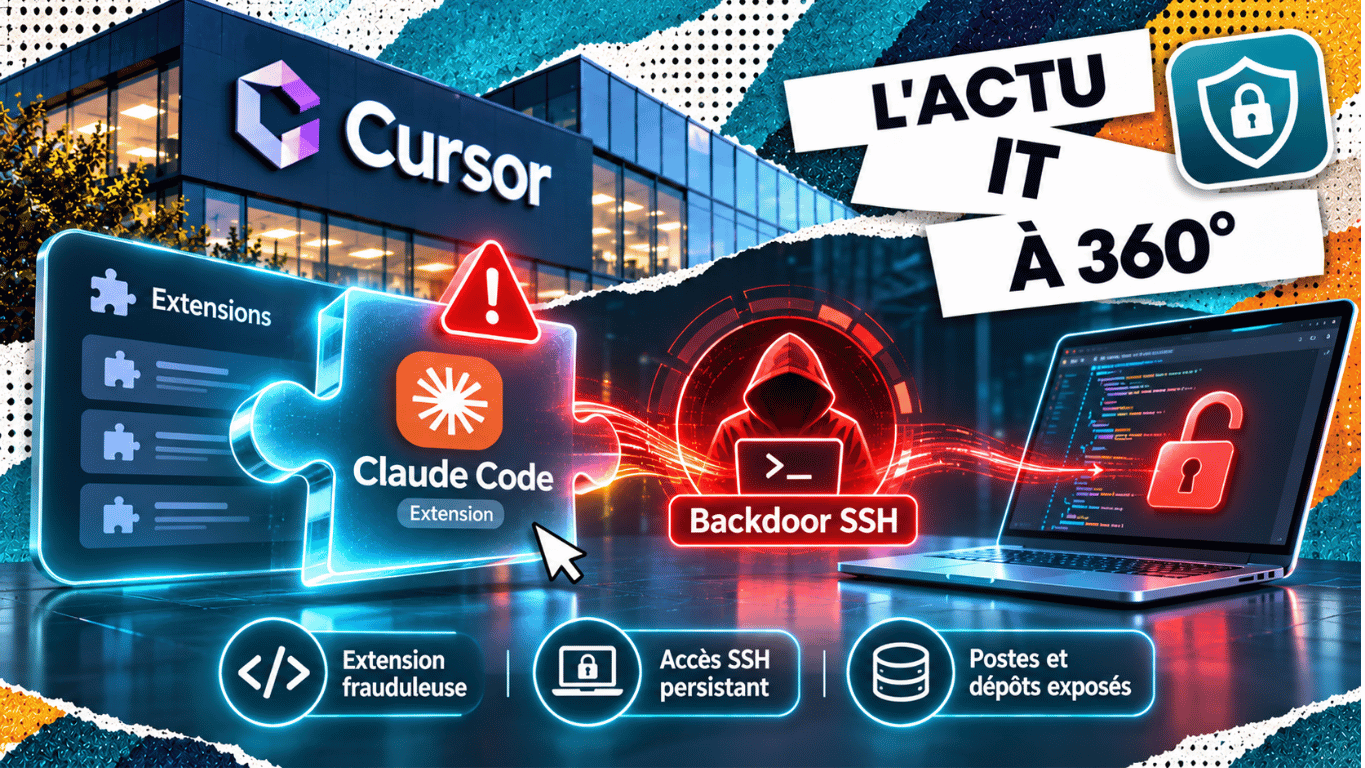
Une extension installée pour aider à programmer peut aussi exécuter du code sur le poste qui l’accueille. Le 29 octobre 2026, des copies malveillantes de Claude Code, versions 2.1.312 et 2.1.313, ont été distribuées depuis la marketplace de Cursor pour Windows et macOS. Elles tentaient d’installer un accès SSH persistant.[1] Cet incident rappelle que la sécurité du développement dépend aussi des outils et des mises à jour qui entrent dans l’environnement de travail.
Une copie altérée diffusée sous un identifiant légitime
Cursor situe la fenêtre de distribution entre 2 h 27 et 13 h 35, heure du Pacifique, le 29 octobre, soit environ onze heures. L’avis précise que les paquets malveillants n’ont pas été développés par Anthropic.[1] Le problème ne se résume donc pas à une extension inconnue imitant vaguement un assistant populaire : les copies utilisaient l’identifiant de l’extension attendue, anthropic.claude-code.
Microsoft indique que les paquets malveillants n’ont pas été distribués par sa Visual Studio Marketplace ni par le paquet npm officiel de Claude Code. Anthropic lui a confirmé que ses systèmes n’avaient pas été compromis.[2] Il faut distinguer le nom du produit, la version affichée et l’origine exacte du fichier installé.
StepSecurity rapporte une estimation initiale de Cursor allant jusqu’à 5 000 utilisateurs ayant reçu les paquets. Ce chiffre ne constitue pas un bilan de machines contrôlées à distance. Ses chercheurs ont aussi vérifié qu’un paquet 2.1.312 provenant d’Open VSX était différent et sain.[3] La version, prise isolément, ne suffit donc pas à établir une compromission.
Le chargement de l’extension pouvait déclencher le code malveillant
L’analyse de StepSecurity identifie un chargeur JavaScript ajouté au fichier extension.js. Son exécution intervenait au chargement du module, sans nécessiter une conversation avec Claude.[3] Un développeur pouvait donc être concerné sans avoir demandé à l’assistant d’exécuter une commande ou de modifier un projet.
Le mécanisme cherchait à ajouter une clé SSH contrôlée par l’attaquant, à activer le service SSH et à établir un tunnel inverse. Il tentait également de conserver cette activité après une reconnexion ou un redémarrage.[2] SSH est un protocole d’accès distant légitime ; son utilisation devient malveillante lorsqu’un tiers installe ses propres moyens d’authentification sans autorisation.
Un tunnel inverse part de la machine visée vers un serveur extérieur. L’évaluation ne peut donc pas se limiter aux connexions entrantes autorisées par le pare-feu. Il faut aussi examiner les processus lancés par l’éditeur, les communications sortantes et les modifications de configuration.
Quatre éléments pour qualifier une installation
Cette grille traduit le périmètre de l’incident en vérifications. Elle ne permet pas, à elle seule, de conclure qu’un attaquant a obtenu un accès.
| Élément | Vérification | Ce que cela établit |
|---|---|---|
| Provenance | Marketplace Cursor et paquet effectivement téléchargé. | Le canal concerné par l’incident. |
| Version et date | 2.1.312 ou 2.1.313 pendant la fenêtre du 29 octobre. | Une installation à investiguer, pas un accès distant confirmé. |
| Traces du poste | Clés SSH, scripts et mécanismes de démarrage. | Des indices d’exécution ou de persistance. |
| Activité observée | Processus, connexions et authentifications. | Des éléments pour déterminer les actions réellement accomplies. |
Un accès distant tenté ne signifie pas un accès réussi
Microsoft souligne que la réussite de l’accès dépendait des privilèges, de la configuration SSH du poste et du serveur de l’attaquant. Des erreurs et les exigences de droits administrateur pouvaient empêcher l’activation de SSH, alors que des clés ou des éléments persistants avaient déjà été écrits.[2] L’échec d’une étape ne prouve donc pas que le poste est resté intact.
Cursor décrit aussi la collecte de renseignements sur la machine et son utilisateur, notamment le nom d’hôte, l’adresse Git configurée et les noms des variables d’environnement.[1] Collecter des noms de variables n’équivaut pas à démontrer le vol de leurs valeurs. L’investigation doit néanmoins établir si un accès ultérieur a permis d’atteindre d’autres informations.
La suppression de l’extension ne clôture pas l’incident
Cursor a retiré les paquets, suspendu temporairement sa marketplace, renouvelé ses clés et fait mettre hors ligne le serveur malveillant.[1] Ces actions ont interrompu des moyens de distribution et de communication. Elles ne retirent pas les fichiers déjà déposés sur les machines.
Microsoft recommande de préserver les preuves, d’isoler les postes présentant des indices d’exécution et d’examiner les éléments persistants en dehors du répertoire de l’extension. Leur suppression doit cibler les objets malveillants confirmés, en préservant les clés et configurations légitimes. La rotation des accès depuis un poste sain dépend de l’exposition constatée ou de l’impossibilité de rétablir la confiance.[2]
Le nom d’un fichier ou d’une tâche ne suffit pas à justifier sa suppression. Une équipe doit rapprocher son contenu, son action et les indicateurs publiés. Un nettoyage précipité peut effacer des preuves utiles ou perturber un accès distant légitime.
Pour une PME, retrouver les postes et les accès associés
Une PME peut commencer par recenser les utilisateurs de Cursor, puis rechercher les installations et mises à jour intervenues pendant la période concernée. Il faut inclure les postes rarement connectés au réseau interne et les environnements de travail utilisés par les prestataires, selon le périmètre de responsabilité de chacun.
Sur un poste suspect, la question suivante concerne les ressources accessibles : dépôts de code, services cloud, outils de livraison et comptes de l’entreprise. Cet inventaire ne signifie pas que ces ressources ont été compromises. Il permet de définir les vérifications et les mesures de récupération adaptées aux traces disponibles.
Le suivi devrait distinguer les machines examinées sans indice, celles dont l’exposition reste à confirmer et celles nécessitant une réponse à incident. Après remédiation, la vérification doit porter sur le fonctionnement du poste et l’absence de réapparition des mécanismes malveillants.
Le développeur doit maîtriser les outils qui accèdent à ses projets
La Programmation et Gestion Web comprend la maîtrise de l’environnement dans lequel le code est produit. Choisir une extension implique de comprendre sa provenance, son rôle et les ressources auxquelles elle peut accéder. Le nom d’un éditeur connu ne dispense pas de vérifier le canal de distribution.
Cette responsabilité se poursuit dans la gestion des mises à jour. L’équipe doit pouvoir retrouver les versions utilisées, identifier les changements et limiter les privilèges disponibles sur les postes. Un environnement documenté facilite autant la maintenance que la réaction à une alerte.
Le développeur doit enfin savoir collaborer avec les responsables sécurité : préserver les traces, signaler une anomalie et identifier les accès liés à son travail. Cette coopération évite de réduire l’incident à une simple réinstallation de l’éditeur.
La confiance doit couvrir toute la chaîne de développement
L’incident montre qu’une interface familière peut héberger un composant altéré. Pour les entreprises, la réponse passe par la connaissance des extensions installées, la maîtrise de leur distribution et la capacité à vérifier les postes concernés. L’usage d’un assistant de programmation reste un choix d’outillage qui engage aussi la sécurité des projets et des accès professionnels.
Pour aller plus loin
Quatre lectures CCCLX pour approfondir la sécurité du développement et la maîtrise des agents IA.
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
Palo Alto Networks renforce la sécurité des agents IA autour de Claude Enterprise
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
Sources
- 01
Cursor (29 octobre 2026, mise à jour le 30 octobre). « Security notice: malicious versions of Anthropic.claude-code identified in the Cursor VS Code Extension Marketplace ». Avis sur les versions distribuées et les mesures prises.
- 02
Microsoft Security Research (30 octobre 2026). « Inside a malicious Claude Code-branded extension and its persistent SSH backdoor ». Analyse technique et recommandations d’investigation.
- 03
StepSecurity, Rohan Prabhu (30 octobre 2026). « Trojanized Claude Code Extension Delivered Persistent SSH Backdoor to Developer Machines ». Analyse du paquet et des mécanismes de persistance observés.
Google Cloud porte ses instances X5 à 48 To pour les grandes bases SAP
Google Cloud annonce la disponibilité générale de la série X5, qui porte à 48 To la capacité mémoire maximale annoncée sur un seul nœud, contre 32 To pour X4.[1] Destinée notamment aux très grandes bases SAP HANA, cette offre repose sur des instances bare metal.[2]...
ShinyHunters contourne des règles WAF et relance les attaques contre PeopleSoft
Mandiant et Google Threat Intelligence Group signalent une reprise des attaques de ShinyHunters contre Oracle PeopleSoft. Certaines protections WAF sont contournées alors que la vulnérabilité reste présente.[1] Pour les entreprises, cette campagne rappelle la...
Cloud Storage : Google automatise le repérage des anomalies
Une hausse des lectures, des transferts entre régions ou du volume stocké peut alourdir la facture cloud et perturber les applications. Avec Storage Intelligence advisor, Google propose une vue des changements inhabituels dans Cloud Storage et des pistes pour les...
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Oracle décrit une architecture qui associe le framework LiveKit Agents à Oracle Cloud Infrastructure pour automatiser des appels vocaux en temps réel. Le schéma relie téléphonie, modèles d’IA et services métier, tout en plaçant les composants internes dans des...
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Copilot n’est plus seulement là pour suggérer la prochaine ligne GitHub Copilot poursuit sa transformation. À l’origine principalement connu pour compléter du code dans l’éditeur, l’outil évolue désormais vers des agents capables d’explorer un projet, de modifier des...
PDF, présentation, audio : Adobe veut faire d’Acrobat une usine à contenus
Acrobat ne veut plus seulement ouvrir vos documents Pendant plus de trente ans, Acrobat a principalement servi à lire, créer, modifier, signer et partager des PDF. Adobe veut désormais lui donner un rôle beaucoup plus large. Le 9 septembre 2026, l’entreprise a annoncé...
Salesforce branche Claude sur son CRM : Claudeforce prépare l’après-interface
Et si le CRM n’avait bientôt plus besoin d’être ouvert ? Pendant des décennies, utiliser un CRM signifiait naviguer entre des fiches clients, des tableaux de bord, des menus et des formulaires. Avec Claudeforce, Salesforce et Anthropic veulent modifier cette logique :...
Enterprise AI Harness : Salesforce s’attaque au chaos des agents IA
Les agents se multiplient, leur contrôle devient le nouveau problème des entreprises Les entreprises commencent à déployer des agents IA dans le support client, les ventes, la finance, les RH ou encore le développement logiciel, mais cette multiplication crée un...
Parlez à votre base de données : Oracle améliore son IA NL2SQL
Oracle veut rapprocher les utilisateurs métiers de leurs données Interroger une base de données d'entreprise nécessite traditionnellement de connaître sa structure et de maîtriser SQL, ce qui laisse souvent les équipes métiers dépendantes des analystes ou des...
Kimi K3, Mistral, DeepSeek : Oracle transforme OCI en hub de modèles IA
Oracle veut faire d’OCI un guichet unique pour l’IA Oracle accélère dans la bataille du cloud IA en élargissant fortement le catalogue de modèles disponibles dans OCI Enterprise AI. Le 4 septembre 2026, le groupe a notamment annoncé l’intégration de Kimi K3, le modèle...