

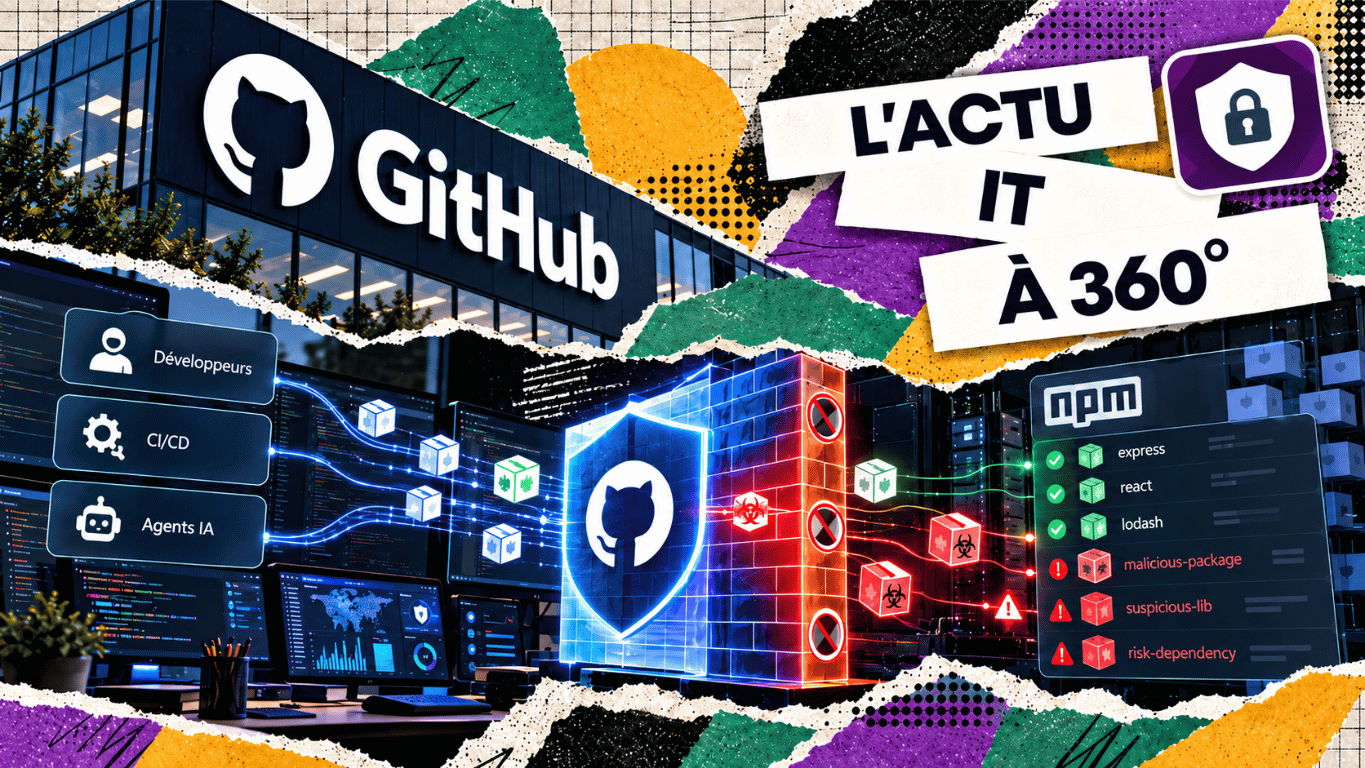
Installer une dépendance revient à faire entrer du code extérieur dans un environnement de travail. GitHub annonce Package Firewall, un service qui contrôle les requêtes vers les registres de packages avant leur installation. Disponible en préversion publique pour GitHub Enterprise Cloud, il prend initialement en charge npm.[1] Pour les entreprises, l’intérêt est de placer une règle commune devant les installations effectuées par les développeurs, les chaînes CI/CD et les agents de codage.
Un contrôle au moment où les dépendances entrent
Le firewall examine les demandes de métadonnées et les téléchargements selon les politiques définies par les administrateurs. Les postes et les runners doivent lui transmettre leurs requêtes au lieu de contacter directement le registre public.[1] Son activation suppose donc un déploiement dans les environnements concernés, pas seulement un réglage central.
Cette position répond à un risque concret : une dépendance peut exécuter des opérations dès son installation. Attendre le déploiement de l’application pour découvrir un problème peut laisser les machines de développement ou de construction exposées. Le contrôle doit intervenir avant que le code concerné puisse agir dans ces environnements.
Des règles fondées sur plusieurs signaux
Les contrôles annoncés comprennent un délai minimal après publication, la consultation de la GitHub Advisory Database pour les malwares et vulnérabilités, ainsi que la détection de changements dans les attestations.[1] La documentation ajoute un contrôle des scripts d’installation nouvellement introduits.[2] Ces signaux servent à appliquer une politique, sans certifier qu’un package autorisé est exempt de risque.
Une version récente peut être bloquée pour laisser du temps à la détection d’un problème. À l’inverse, une ancienne version peut rester dangereuse si une vulnérabilité n’a pas encore été identifiée. L’âge constitue un critère de prudence ; il ne remplace pas l’examen des alertes et la maintenance des dépendances.
Ce que chaque contrôle apporte
Cette grille met en regard les contrôles documentés par GitHub et les limites à prendre en compte dans leur utilisation.[1][2]
| Contrôle | Bénéfice recherché | Point de vigilance |
|---|---|---|
| Âge minimal | Retarder l’installation de versions très récentes. | Peut aussi retarder un correctif urgent. |
| Alertes connues | Bloquer selon les avis de malware ou de vulnérabilité. | Dépend des informations déjà disponibles. |
| Attestations et scripts | Repérer certains changements de publication ou d’installation. | Un changement suspect demande une qualification ; son absence ne prouve pas la sûreté. |
La préversion concerne une offre précise
Le service est accessible aux clients GitHub Enterprise Cloud, y compris avec résidence des données. La préversion est gratuite ; GitHub prévoit une facturation à l’usage lors de la disponibilité générale. Seuls les packages npm sont actuellement pris en charge.[1]
Une entreprise doit donc vérifier son éligibilité et le périmètre réel de ses dépendances avant de généraliser le dispositif. La prise en charge initiale de npm ne couvre pas automatiquement les autres écosystèmes de packages utilisés par ses équipes.
Les exceptions font partie du dispositif
Un correctif de sécurité tout juste publié peut être bloqué par la règle d’âge minimal. GitHub prévoit une demande d’exception depuis le message de blocage, puis une décision des responsables habilités. Les exceptions approuvées peuvent être consultées et supprimées.[2] Cette procédure permet de traiter un besoin urgent sans désactiver la politique pour toute l’entreprise.
Une équipe devrait justifier la version demandée, conserver la décision et réexaminer les dérogations devenues inutiles. Une autorisation trop large peut finir par neutraliser le contrôle sur les futures versions du package. La qualité du processus de décision compte donc autant que la règle initiale.
Un pilote doit vérifier les chemins réellement utilisés
Prenons une PME qui maintient une application Node.js et utilise un agent pour préparer des modifications. Un pilote pourrait couvrir un poste de développement, un runner CI et la session de l’agent. L’équipe vérifierait qu’une même dépendance reçoit la même décision dans ces trois environnements. Ce scénario est illustratif, pas un résultat client publié.
La documentation prévoit une configuration npm et un jeton d’authentification à conserver de manière sécurisée. Elle décrit aussi une intégration expérimentale avec Artifactory.[2] L’entreprise doit vérifier ses caches, ses registres intermédiaires et les configurations spécifiques aux projets : une requête qui contourne le firewall ne bénéficie pas de ses règles.
Le pilote peut mesurer les blocages pertinents, les demandes d’exception et le temps supplémentaire imposé aux builds. Il doit tester un refus attendu et la résolution d’un blocage légitime. Le but est de rendre la politique applicable au quotidien, avec un responsable clairement identifié lorsqu’une installation échoue.
Le coût futur mérite d’être évalué à l’échelle des installations automatisées. Les reconstructions fréquentes et les agents peuvent générer de nombreuses requêtes. Le pilote doit aussi examiner le comportement des builds lorsque le service est indisponible, afin de définir une réponse compatible avec les exigences de sécurité.
La compétence IT à retenir : Programmation et Gestion Web
La Programmation et Gestion Web comprend la sélection et la maintenance des bibliothèques dont dépend une application. Le professionnel doit comprendre pourquoi un package est utilisé, quelles versions sont retenues et quelles dépendances indirectes l’accompagnent. Le code importé participe au fonctionnement du produit autant que le code écrit par l’équipe.
Son rôle consiste également à rendre les installations reproductibles et à examiner les changements de dépendances. Un blocage doit conduire à qualifier le besoin, rechercher une version adaptée ou demander une exception argumentée. Le contourner systématiquement pour terminer un build ferait perdre le bénéfice du contrôle.
Avec les agents de codage, cette responsabilité inclut les installations déclenchées automatiquement. Le développeur vérifie les bibliothèques ajoutées, les scripts exécutés et les droits disponibles pendant le travail de l’agent. L’automatisation peut accélérer la préparation du code ; la maîtrise des composants utilisés reste un travail d’ingénierie.
La sécurité commence aussi au moment d’installer
Package Firewall déplace une partie des contrôles vers l’entrée des dépendances dans les environnements de travail. Sa valeur dépend du périmètre réellement couvert, des règles choisies et de la gestion des exceptions. Il complète la revue du code, les tests et la surveillance des vulnérabilités, sans fournir une garantie universelle contre les packages malveillants.
Pour aller plus loin
Quatre lectures CCCLX pour approfondir la sécurité du développement et le contrôle des agents.
Sandbox, terminal et politiques : GitHub encadre ses agents de code
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
Project Glasswing : Anthropic passe à l’offensive contre les vulnérabilités logicielles
Avec les Code Layers, Figma rapproche le design du développement
Sources
- 01
GitHub (20 octobre 2026, mise à jour le 21 octobre). « GitHub package firewall in public preview ». Annonce de la préversion publique, de son périmètre et des contrôles disponibles.
- 02
GitHub Docs (documentation consultée le 22 octobre 2026). « Protecting endpoints with GitHub package firewall ». Instructions de configuration et précisions sur les contrôles et exceptions.
Google Cloud porte ses instances X5 à 48 To pour les grandes bases SAP
Google Cloud annonce la disponibilité générale de la série X5, qui porte à 48 To la capacité mémoire maximale annoncée sur un seul nœud, contre 32 To pour X4.[1] Destinée notamment aux très grandes bases SAP HANA, cette offre repose sur des instances bare metal.[2]...
ShinyHunters contourne des règles WAF et relance les attaques contre PeopleSoft
Mandiant et Google Threat Intelligence Group signalent une reprise des attaques de ShinyHunters contre Oracle PeopleSoft. Certaines protections WAF sont contournées alors que la vulnérabilité reste présente.[1] Pour les entreprises, cette campagne rappelle la...
Cloud Storage : Google automatise le repérage des anomalies
Une hausse des lectures, des transferts entre régions ou du volume stocké peut alourdir la facture cloud et perturber les applications. Avec Storage Intelligence advisor, Google propose une vue des changements inhabituels dans Cloud Storage et des pistes pour les...
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Oracle décrit une architecture qui associe le framework LiveKit Agents à Oracle Cloud Infrastructure pour automatiser des appels vocaux en temps réel. Le schéma relie téléphonie, modèles d’IA et services métier, tout en plaçant les composants internes dans des...
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Copilot n’est plus seulement là pour suggérer la prochaine ligne GitHub Copilot poursuit sa transformation. À l’origine principalement connu pour compléter du code dans l’éditeur, l’outil évolue désormais vers des agents capables d’explorer un projet, de modifier des...
PDF, présentation, audio : Adobe veut faire d’Acrobat une usine à contenus
Acrobat ne veut plus seulement ouvrir vos documents Pendant plus de trente ans, Acrobat a principalement servi à lire, créer, modifier, signer et partager des PDF. Adobe veut désormais lui donner un rôle beaucoup plus large. Le 9 septembre 2026, l’entreprise a annoncé...
Salesforce branche Claude sur son CRM : Claudeforce prépare l’après-interface
Et si le CRM n’avait bientôt plus besoin d’être ouvert ? Pendant des décennies, utiliser un CRM signifiait naviguer entre des fiches clients, des tableaux de bord, des menus et des formulaires. Avec Claudeforce, Salesforce et Anthropic veulent modifier cette logique :...
Enterprise AI Harness : Salesforce s’attaque au chaos des agents IA
Les agents se multiplient, leur contrôle devient le nouveau problème des entreprises Les entreprises commencent à déployer des agents IA dans le support client, les ventes, la finance, les RH ou encore le développement logiciel, mais cette multiplication crée un...
Parlez à votre base de données : Oracle améliore son IA NL2SQL
Oracle veut rapprocher les utilisateurs métiers de leurs données Interroger une base de données d'entreprise nécessite traditionnellement de connaître sa structure et de maîtriser SQL, ce qui laisse souvent les équipes métiers dépendantes des analystes ou des...
Kimi K3, Mistral, DeepSeek : Oracle transforme OCI en hub de modèles IA
Oracle veut faire d’OCI un guichet unique pour l’IA Oracle accélère dans la bataille du cloud IA en élargissant fortement le catalogue de modèles disponibles dans OCI Enterprise AI. Le 4 septembre 2026, le groupe a notamment annoncé l’intégration de Kimi K3, le modèle...