

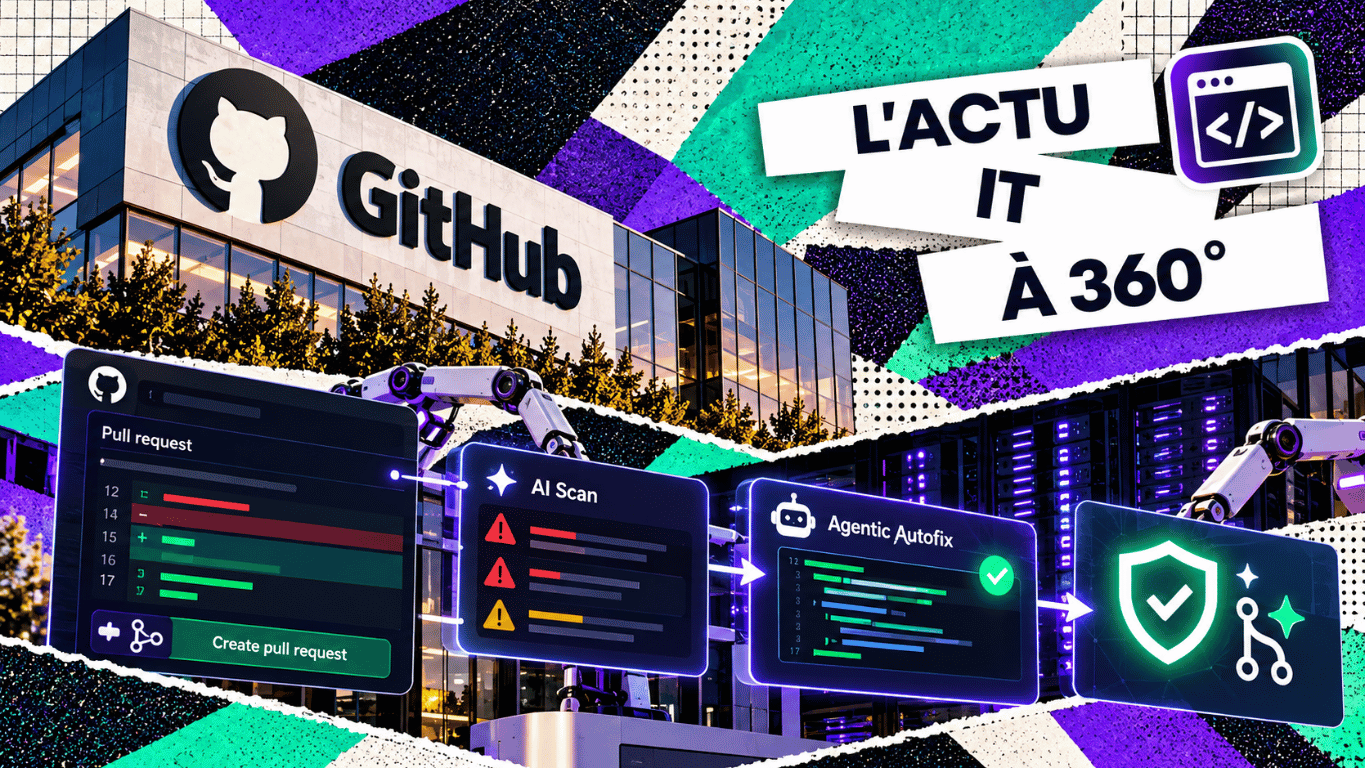
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres différents : les changements proposés pour la première, les alertes de la branche par défaut pour la seconde. Pour les entreprises, l’enjeu est de mieux préparer les corrections tout en conservant une validation technique avant leur intégration.
AI Scan examine les changements avant leur intégration
Une pull request permet de proposer une modification et de la faire examiner avant sa fusion. AI Scan y complète CodeQL, notamment pour PHP, Bash, Terraform ou certains frameworks moins couverts. Une fois activé avec le code scanning, il présente des signalements identifiés comme issus de l’IA, parfois accompagnés d’une explication et d’une correction suggérée.[1]
Ces signalements restent consultatifs : ils ne font pas échouer le contrôle de code scanning et ne bloquent pas la fusion via les exigences des rulesets. AI Scan ne traite pas les pull requests issues de forks ni celles créées par Dependabot.[1] Une équipe doit donc organiser la lecture et le traitement de ces observations, sans supposer que leur présence suspend automatiquement une livraison.
Agentic Autofix prépare une correction à partir d’une alerte existante
Agentic Autofix peut recevoir une alerte de code scanning située sur la branche par défaut. Il explore les fichiers pertinents, propose une modification, relance CodeQL et peut itérer avant d’ouvrir une pull request en brouillon destinée à la revue.[2]
GitHub exclut explicitement les alertes présentes uniquement dans une pull request ou une autre branche de cette attribution à Copilot.[2] Il ne faut donc pas décrire les deux nouveautés comme une chaîne automatique dans laquelle chaque signalement d’AI Scan serait immédiatement confié à Agentic Autofix.
La disparition d’une alerte lors d’une nouvelle analyse apporte une indication utile sur le problème visé. Elle ne démontre pas que l’application conserve tous ses comportements attendus, ni que la modification n’introduit aucun autre défaut. Les tests fonctionnels et l’examen du changement restent nécessaires.
Deux parcours et une décision humaine
Le tableau distingue les fonctions annoncées et la responsabilité de l’équipe qui les utilise.
| Étape | Apport de GitHub | Vérification de l’équipe |
|---|---|---|
| Détection en revue | AI Scan signale des risques dans les changements proposés.[1] | Qualifier le risque et décider du traitement avant fusion. |
| Préparation du correctif | Agentic Autofix travaille sur une alerte de la branche par défaut.[2] | Examiner les fichiers modifiés et la pertinence du correctif. |
| Validation | Une nouvelle analyse CodeQL accompagne le travail de l’agent.[2] | Vérifier aussi les tests métier et les effets de bord. |
Les conditions d’accès comptent dans le choix du pilote
AI Scan est accessible aux dépôts publics ; les dépôts privés ou internes d’organisations nécessitent GitHub Code Security ou GitHub Advanced Security. Une licence Copilot n’est pas requise.[1] Agentic Autofix vise les clients de ces offres sur GitHub Enterprise Cloud, avec activation administrative et moyen de facturation Copilot défini.[2]
Les deux fonctions consomment des crédits IA Code Security ; Agentic Autofix utilise également des minutes GitHub Actions.[1][2] Avant un déploiement, une PME doit vérifier son offre, le périmètre des dépôts et le budget associé. L’intérêt économique dépendra autant du temps de revue que du nombre de corrections effectivement retenues.
Une PME peut évaluer les résultats sur deux situations distinctes
Premier scénario illustratif : une équipe modifie un formulaire PHP et reçoit un signalement dans sa pull request. Le développeur vérifie si les données saisies peuvent réellement atteindre l’opération sensible, examine la suggestion puis ajoute un test reproduisant le cas. Une réponse plausible de l’IA ne suffit pas à établir l’existence ou la disparition du risque.
Deuxième scénario : une alerte de code scanning existe déjà sur la branche par défaut d’un dépôt éligible. L’équipe la confie à Agentic Autofix puis relit la proposition. Elle vérifie que le correctif ne modifie pas involontairement les droits d’accès, les formats acceptés ou les résultats métier. Ces scénarios constituent une démarche d’évaluation, pas des résultats clients publiés.
Le pilote peut suivre le temps jusqu’à une correction validée, la proportion de suggestions conservées et les régressions détectées. Compter uniquement les alertes fermées risquerait de masquer une charge de vérification trop élevée ou des modifications inadaptées.
Le développeur doit comprendre la faille autant que le correctif
Cette évolution renforce les exigences de la Programmation et Gestion Web. Lire le code reste indispensable pour comprendre le chemin suivi par une donnée, repérer une hypothèse fragile et déterminer si la correction traite la cause du problème. Le professionnel doit pouvoir expliquer pourquoi une modification réduit le risque.
La compétence se traduit aussi dans la qualité des tests. Un cas qui échoue avant la correction puis réussit après fournit un repère utile, à compléter par des vérifications des usages légitimes. Il faut notamment éviter qu’un contrôle plus strict empêche une fonction nécessaire ou déplace la vulnérabilité ailleurs.
Le développeur organise enfin la revue et documente les décisions. Il doit savoir accepter une suggestion, la modifier ou la refuser. La délégation à un agent peut accélérer la préparation du travail, mais la maîtrise de l’application reste essentielle pour décider de ce qui sera intégré.
Repère éditorial
Le progrès à mesurer est une correction comprise, testée et maintenable. Ces outils peuvent aider à réduire le travail de recherche et de préparation ; leur valeur réelle dépendra de la couverture des analyses et de la capacité des équipes à vérifier les propositions.
Pour aller plus loin
Quatre lectures CCCLX sur le développement assisté et la sécurité logicielle.
Sandbox, terminal, politiques : GitHub encadre ses agents de code
Project Glasswing : Anthropic passe à l’offensive contre les vulnérabilités logicielles
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
Avec les Code Layers, Figma rapproche définitivement le design du développement
Sources
- 01
GitHub Changelog (15 octobre 2026). « AI Scan for pull requests generally available ». Présentation de la disponibilité générale, du périmètre et des modalités d’utilisation d’AI Scan.
- 02
GitHub Changelog (15 octobre 2026). « Agentic autofix for code scanning alerts general availability ». Détail du fonctionnement, des conditions d’accès et de la facturation d’Agentic Autofix.
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
Les cyberattaques poussent les géants de l'IT à unir leurs forces Les composants open source sont présents dans la quasi-totalité des applications modernes, des plateformes cloud aux logiciels métiers. Cette dépendance s'accompagne toutefois d'un risque croissant :...
Avec Lambda, AWS prépare l’infrastructure du cloud aux agents IA autonomes
Le serverless entre dans une nouvelle phase Le cloud évolue pour répondre aux besoins d'une nouvelle génération d'applications fondées sur l'intelligence artificielle agentique. À mesure que les agents IA deviennent capables d'exécuter des tâches complexes pendant...
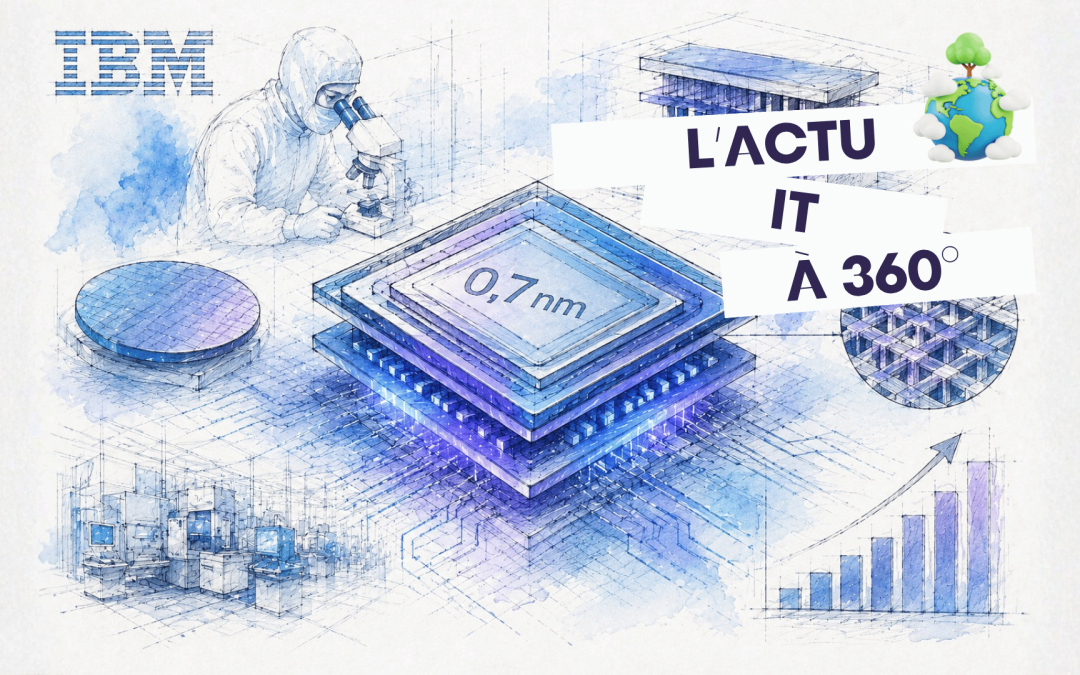
La course aux semi-conducteurs s’accélère : IBM présente une architecture 0,7 nm
IBM veut repousser les limites des processeurs La compétition mondiale autour des semi-conducteurs franchit une nouvelle étape. IBM a dévoilé une architecture expérimentale baptisée Nanostack, capable d'empiler des transistors en trois dimensions à l'échelle de 0,7...
Avec les Code Layers, Figma rapproche définitivement le design du développement
Une nouvelle étape vers la création d'applications sans frontière Le design et le développement logiciel ont longtemps suivi deux trajectoires distinctes. Les designers imaginaient les interfaces, les développeurs les traduisaient ensuite en code, avec de nombreux...
Google Chrome voit ce que vous voyez : Gemini analyse désormais votre écran
Chrome franchit une nouvelle étape vers le navigateur intelligent Les navigateurs web ne se contentent plus d’afficher des pages Internet. Ils deviennent progressivement de véritables assistants capables de comprendre le contexte dans lequel évoluent les utilisateurs....
SpaceX rachète Cursor : l’IA agentique devient le nouveau standard du développement
Une acquisition qui dépasse largement le monde du logiciel Le rachat d’Anysphere, l’entreprise à l’origine de Cursor, par SpaceX pour un montant estimé à 60 milliards de dollars marque un tournant majeur dans l’industrie technologique. Derrière cette opération...
L’Europe de l’IA prend forme : OVHcloud développe ses propres LLM
OVHcloud veut passer du cloud à l’intelligence artificielle Longtemps identifié comme un acteur majeur du cloud européen, OVHcloud ambitionne désormais de jouer un rôle beaucoup plus important dans l’écosystème de l’intelligence artificielle. À l’occasion du salon...
Avec iOS 27, Apple redessine l’expérience utilisateur à l’ère de l’IA
Apple place enfin l’intelligence artificielle au cœur de l’iPhone Lors de la WWDC 2026, Apple a présenté iOS 27, une mise à jour majeure qui marque une nouvelle étape dans sa stratégie autour de l’intelligence artificielle. Après avoir introduit Apple Intelligence...
F5 renforce son WAF pour faire face aux cybermenaces de l’ère IA
Les cyberattaques évoluent plus vite que les correctifs L’intelligence artificielle transforme la cybersécurité des entreprises, mais elle profite également aux attaquants. Les nouveaux modèles capables d’identifier rapidement des vulnérabilités ou d’automatiser...
L’Europe accuse Anthropic de discrimination après le blocage de Fable 5
Une décision américaine qui déclenche une crise internationale La suspension soudaine de l’accès aux modèles Fable 5 et Mythos 5 d’Anthropic en dehors des États-Unis dépasse désormais le cadre technologique. Ce qui apparaissait initialement comme une mesure de...