

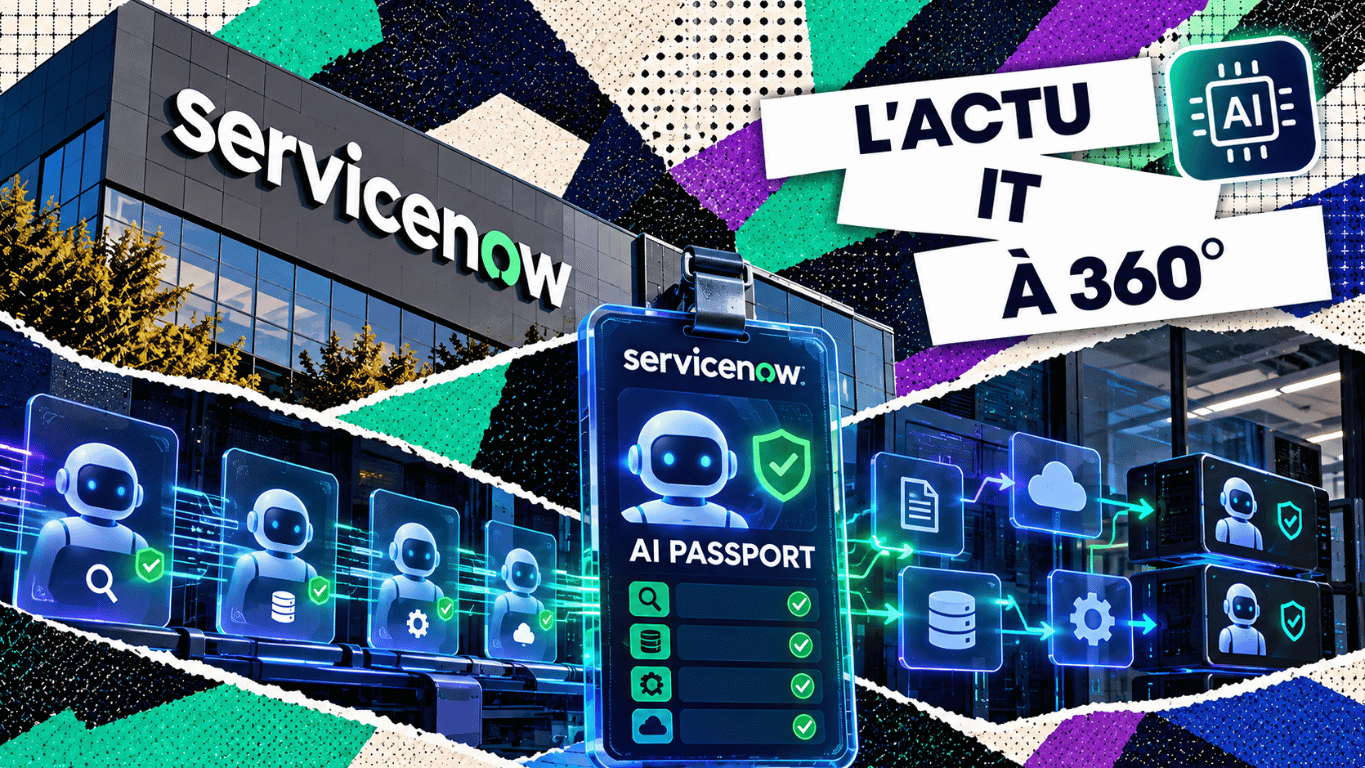
SServiceNow annonce AI Passport, un justificatif d’autorisation signé cryptographiquement destiné à encadrer les agents IA et les serveurs MCP pendant l’exécution des workflows. Sa disponibilité est prévue au quatrième trimestre 2026.[1] L’image du badge numérique aide à comprendre le principe : un agent doit pouvoir justifier les ressources qu’il consulte et les actions qu’il entreprend, dans un périmètre défini par l’entreprise.
L’identité de l’agent ne suffit pas à définir ses droits
Un assistant qui répond à une question et un agent qui modifie un dossier ne présentent pas les mêmes besoins d’accès. Dès qu’un système utilise des outils, il faut déterminer ce qu’il peut lire, écrire ou déclencher, et dans quelles circonstances une validation supplémentaire devient nécessaire.
Selon ServiceNow, AI Passport permet de vérifier le périmètre autorisé à chaque étape d’un workflow impliquant plusieurs agents. Le dispositif prévoit une délégation aux droits progressivement restreints, une révocation ciblée et des réponses graduées pouvant aller jusqu’à l’arrêt de l’agent.[1]
L’enjeu est de rendre ces limites effectives au moment de l’action. Une consigne demandant à l’agent de rester prudent ne remplace pas un contrôle technique capable de refuser une opération. De même, enregistrer une action dans un journal ne permet pas, à lui seul, de l’empêcher.
Les connexions MCP font partie du périmètre à sécuriser
Le protocole MCP permet de relier des applications d’IA à des outils et à des ressources. La documentation officielle rappelle que les serveurs utilisant l’autorisation doivent vérifier les jetons d’accès, notamment qu’ils leur sont bien destinés.[2] La connexion technique à un outil ne constitue donc pas une permission générale de l’utiliser.
Pour une entreprise, la vérification doit couvrir toute la chaîne : l’agent, le serveur qui expose une fonction et l’application qui réalise l’opération. Si un de ces composants dispose de droits trop larges, les limites affichées dans une interface peuvent ne pas correspondre aux possibilités réelles.
ServiceNow annonce une collaboration avec NVIDIA pour appliquer ces contrôles dans l’infrastructure, notamment avec OpenShell. Le Super Intelligence Control Tower doit conserver la traçabilité des actions.[1] La couverture effective des outils et environnements devra être vérifiée lors du déploiement.
Quatre questions avant de donner un badge à un agent
Cette grille éditoriale aide à traduire la gestion des autorisations en décisions concrètes.
| Brique | Effet opérationnel | Question de maîtrise |
|---|---|---|
| Périmètre | Limiter les données et les outils accessibles. | Les droits correspondent-ils à la mission confiée ? |
| Délégation | Encadrer le passage d’une tâche à un autre agent. | Les permissions restent-elles limitées à chaque étape ? |
| Révocation | Retirer les autorisations lorsque la situation change. | Le retrait est-il réellement appliqué par les systèmes connectés ? |
| Traçabilité | Relier une opération à son autorisation et à son résultat. | Peut-on comprendre qui a permis l’action et ce qu’elle a modifié ? |
Une opération autorisée peut encore être incorrecte
Prenons un agent de support habilité à consulter des tickets et à préparer une réponse. Cette mission ne justifie pas automatiquement la réinitialisation d’un compte ou la modification d’une configuration réseau. Ces opérations devraient disposer de règles propres, avec une validation adaptée à leurs conséquences.
Même dans son périmètre, l’agent peut mal interpréter une demande ou sélectionner le mauvais dossier. Le contrôle des permissions doit donc être complété par des tests, une vérification du résultat et une procédure de reprise. Cet exemple est une proposition de cadrage, pas une configuration standard annoncée pour AI Passport.
Inventorier les agents et rapprocher les coûts des usages
ServiceNow annonce également une détection des IA non autorisées et AI Cost Management, attendus au quatrième trimestre 2026. L’objectif est de mieux relier les dépenses aux usages et aux résultats.[1] Ces fonctions doivent être distinguées du contrôle des permissions lui-même.
Pour une PME, commencer par un agent et une mission précise
Une PME pourrait examiner un agent déjà utilisé pour le support ou le traitement documentaire. Le pilote consisterait à identifier ses accès, réduire les permissions inutiles et tester le refus d’une action hors périmètre. Il faudrait également vérifier le retrait des droits et la possibilité de reprendre la tâche manuellement.
La sécurité des agents devient un travail d’administration quotidien
Cette évolution donne une place centrale à la Cybersécurité. Le professionnel doit appliquer le principe du moindre privilège : accorder uniquement les accès nécessaires à une tâche. Il doit comprendre les connexions entre agents, outils et applications pour repérer les permissions excessives.
Son rôle consiste aussi à tester les contrôles. Un refus attendu doit être vérifié en pratique, tout comme la révocation d’un accès ou l’arrêt d’une tâche. Les journaux doivent permettre d’expliquer les actions sans exposer inutilement des informations sensibles.
La supervision se poursuit lorsque les usages évoluent. Une nouvelle connexion ou un changement de mission peut modifier le niveau de risque. La compétence consiste à adapter les autorisations, examiner les incidents et organiser la reprise en main avec les équipes métier et les responsables des applications.
Le contrôle se jugera au moment de l’action
AI Passport met en avant une question essentielle pour l’IA agentique : comment rendre les permissions vérifiables et applicables tout au long d’une tâche ? La réponse dépendra de l’intégration aux systèmes réels. Un badge sera utile si les contrôles associés fonctionnent et si les équipes peuvent comprendre, interrompre et corriger les opérations.
Pour aller plus loin
Quatre lectures CCCLX pour approfondir les permissions, la sécurité et l’intégration des agents.
Azure Linux 4.0 : Microsoft prépare l’après Windows Server ?
La sécurité de l’open source change d’échelle : IBM, Red Hat et Palo Alto s’allient
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Sources
- 01
ServiceNow Newsroom (15 octobre 2026). « ServiceNow advances its operational harness for enterprise AI with AI Passport and expanded governance capabilities ». Annonce d’AI Passport et des capacités de gouvernance associées.
- 02
Model Context Protocol (consulté le 16 octobre 2026). « Authorization ». Documentation sur la vérification des jetons d’accès par les serveurs MCP.
Vérification éditoriale du 16 octobre 2026. ServiceNow prévoit la disponibilité d’AI Passport, de la détection des IA non autorisées et d’AI Cost Management au quatrième trimestre 2026. Les exemples de cadrage et le pilote PME sont des propositions éditoriales, pas des configurations standard ni des résultats clients annoncés.
Ericsson permet aux entreprises de reprendre la main sur la gestion de leurs réseaux 5G
Ericsson annonce NetCloud Private, une offre qui permet d’héberger la gestion de ses équipements Wireless WAN dans un environnement contrôlé par le client. Sa disponibilité générale mondiale est prévue pour octobre 2026.[1] Pour les entreprises, l’enjeu est de choisir...
VAST Data veut permettre à l’IA d’exploiter les données sensibles dans un environnement protégé
VAST Data présente DataEnclave, une capacité d’exécution confidentielle destinée à rapprocher les modèles d’intelligence artificielle des données sensibles des entreprises. Présentée en avant-première, elle doit être commercialisée au premier trimestre 2027.[1]...
Databricks rachète Row Zero pour rapprocher le tableur des données gouvernées
Databricks annonce l’acquisition de Row Zero et prévoit d’intégrer son expérience de tableur à Genie.[1] L’objectif est de permettre aux équipes métier d’explorer les données dans une interface familière, avec davantage de contrôle sur leurs accès et leurs usages....
Google Cloud porte ses instances X5 à 48 To pour les grandes bases SAP
Google Cloud annonce la disponibilité générale de la série X5, qui porte à 48 To la capacité mémoire maximale annoncée sur un seul nœud, contre 32 To pour X4.[1] Destinée notamment aux très grandes bases SAP HANA, cette offre repose sur des instances bare metal.[2]...
ShinyHunters contourne des règles WAF et relance les attaques contre PeopleSoft
Mandiant et Google Threat Intelligence Group signalent une reprise des attaques de ShinyHunters contre Oracle PeopleSoft. Certaines protections WAF sont contournées alors que la vulnérabilité reste présente.[1] Pour les entreprises, cette campagne rappelle la...
Cloud Storage : Google automatise le repérage des anomalies
Une hausse des lectures, des transferts entre régions ou du volume stocké peut alourdir la facture cloud et perturber les applications. Avec Storage Intelligence advisor, Google propose une vue des changements inhabituels dans Cloud Storage et des pistes pour les...
Agents vocaux IA : Oracle détaille une architecture LiveKit sur OCI
Oracle décrit une architecture qui associe le framework LiveKit Agents à Oracle Cloud Infrastructure pour automatiser des appels vocaux en temps réel. Le schéma relie téléphonie, modèles d’IA et services métier, tout en plaçant les composants internes dans des...
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
Copilot n’est plus seulement là pour suggérer la prochaine ligne GitHub Copilot poursuit sa transformation. À l’origine principalement connu pour compléter du code dans l’éditeur, l’outil évolue désormais vers des agents capables d’explorer un projet, de modifier des...
PDF, présentation, audio : Adobe veut faire d’Acrobat une usine à contenus
Acrobat ne veut plus seulement ouvrir vos documents Pendant plus de trente ans, Acrobat a principalement servi à lire, créer, modifier, signer et partager des PDF. Adobe veut désormais lui donner un rôle beaucoup plus large. Le 9 septembre 2026, l’entreprise a annoncé...
Salesforce branche Claude sur son CRM : Claudeforce prépare l’après-interface
Et si le CRM n’avait bientôt plus besoin d’être ouvert ? Pendant des décennies, utiliser un CRM signifiait naviguer entre des fiches clients, des tableaux de bord, des menus et des formulaires. Avec Claudeforce, Salesforce et Anthropic veulent modifier cette logique :...