

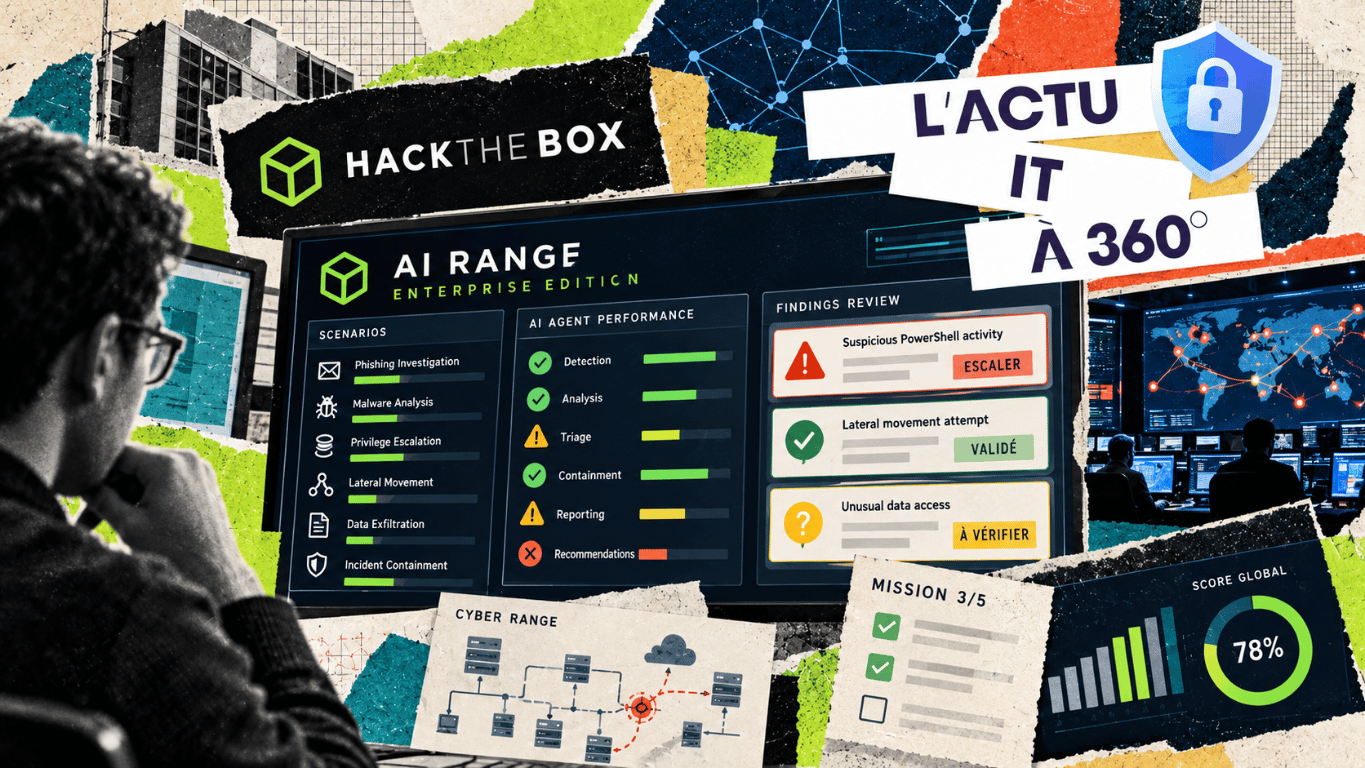
Hack The Box lance AI Range Enterprise Edition pour permettre aux équipes de sécurité d’évaluer leurs propres agents IA sur les rôles qui leur sont confiés.[1] Pour les entreprises, l’enjeu est concret : disposer de preuves avant de déléguer une mission, puis vérifier que ces preuves restent valables lorsque les outils évoluent.
Une édition entreprise pour évaluer des missions définies
AI Range existait depuis décembre 2025. La nouveauté annoncée le 6 octobre 2026 est une édition destinée aux équipes de sécurité des entreprises, avec une évaluation organisée par rôle. Hack The Box présente cette démarche comme un moyen de mesurer régulièrement l’aptitude d’un agent à effectuer le travail attendu.[1][3]
Un cyber range est un environnement d’exercice contrôlé. Il permet de confronter des outils ou des professionnels à des situations représentatives, sans prendre un incident réel comme premier test. Réussir ces exercices apporte des éléments d’évaluation, dont la portée dépend du scénario et des conditions retenues.
Un score général ne suffit pas à attribuer une responsabilité
Un agent peut reconnaître une activité suspecte sans savoir construire une investigation complète. Pour une entreprise, définir sa mission suppose donc de préciser les informations accessibles, les décisions autorisées et les situations qui exigent une validation humaine.
Prenons un cas illustratif : un assistant trie des alertes de connexion. L’évaluation devrait vérifier les incidents repérés, mais aussi les alertes légitimes écartées et les cas laissés sans réponse. Un résultat rapide perd de son intérêt s’il oblige ensuite un analyste à reprendre toute l’enquête.
Les tests doivent suivre les évolutions de l’agent
Hack The Box recommande de réévaluer les agents lorsque les modèles, les composants qui pilotent leurs actions, les environnements ou les menaces changent.[2] Une validation ponctuelle risque autrement de décrire une configuration qui n’est plus celle utilisée au quotidien.
En pratique, l’équipe devrait conserver la version testée, les outils disponibles, les permissions et les résultats. Ces éléments permettent de comparer deux évaluations et de déterminer si une modification améliore réellement le service.
Quatre critères pour examiner le travail confié
Cette grille est une proposition éditoriale pour préparer une évaluation, et non le barème de Hack The Box.
| Critère | Résultat à observer | Question de maîtrise |
|---|---|---|
| Pertinence | Incidents détectés et fausses alertes. | Quels cas importants sont manqués ? |
| Justification | Sources et éléments soutenant l’analyse. | Un analyste peut-il vérifier la conclusion ? |
| Permissions | Actions réalisées dans le périmètre prévu. | Quand l’agent doit-il demander une validation ? |
| Coopération | Transmission des cas incertains à un humain. | L’escalade contient-elle les éléments utiles ? |
Le jugement de l’analyste est lui aussi mis à l’épreuve
L’annonce présente également Agentic Operator Competence Scoring, un dispositif propriétaire distinct de l’évaluation des agents. Il vise à mesurer la capacité des professionnels à comprendre une recommandation, repérer une erreur et décider quand intervenir. Le rôle AI-augmented SOC Analyst utilise des scénarios d’analyse d’alertes et d’investigation assistées par IA.[1]
Cette distinction évite de réduire la supervision à une approbation systématique. Un professionnel doit pouvoir contester une conclusion, mais aussi laisser une opération autorisée se poursuivre lorsque les éléments disponibles le justifient.
Pour une PME, commencer par une tâche mesurable
Une PME pourrait évaluer un agent sur la préparation de dossiers d’alerte avant d’envisager des actions sur ses systèmes. Le pilote devrait comparer la qualité des dossiers et le temps total consacré par l’équipe, y compris les corrections. Le prix, les intégrations et les conditions d’accès à l’offre restent à confirmer auprès du fournisseur.
Le communiqué décrit une méthode et des capacités annoncées. Il ne démontre pas une réduction des incidents chez chaque client. Un résultat en laboratoire doit être complété par une validation dans le contexte de l’entreprise, avec des droits limités et des critères d’arrêt définis.[1]
Le professionnel devient responsable de la qualité de la délégation
Cette évolution donne une dimension concrète à la Cybersécurité. Le professionnel doit savoir définir un test pertinent, examiner les traces produites et reconnaître une conclusion insuffisamment étayée. Comprendre les menaces reste nécessaire pour juger le travail de l’agent.
Son rôle consiste aussi à fixer les limites de la délégation. Il doit distinguer une recommandation d’une action autorisée et organiser la reprise en main lorsque les informations manquent ou que le risque dépasse le périmètre prévu.
La valeur de cette compétence se mesure alors dans la qualité des décisions prises avec l’outil. Savoir expliquer pourquoi un résultat est acceptable, ou pourquoi il doit être rejeté, devient une composante du travail de défense.
Une confiance à renouveler au fil des usages
Notre lecture de cette annonce est que l’évaluation des agents pourrait devenir une activité régulière d’exploitation. L’enjeu sera de relier chaque résultat à une mission précise et à une décision de déploiement. La question utile reste simple : quelles preuves justifient aujourd’hui l’autonomie accordée à cet agent ?
À LIRE AUSSI
Ces quatre analyses CCCLX prolongent les enjeux de permissions, de protection et de vérification des systèmes.
GitHub Copilot se muscle pour les entreprises : les agents de code passent sous contrôle IT
VAST Data veut permettre à l’IA d’exploiter les données sensibles dans un environnement protégé
Project Glasswing : Anthropic passe à l’offensive contre les vulnérabilités logicielles
ShinyHunters contourne des règles WAF et relance les attaques contre PeopleSoft
Sources
- 01
Hack The Box (6 octobre 2026). « Hack The Box Launches AI Range Enterprise Edition to Set a New Standard for AI Agent Competence in Cybersecurity ». Présentation de l’édition entreprise et de l’évaluation des agents par rôle.
- 02
Hack The Box. « Cyber Workforce Development for Human & Agentic Teams ». Présentation des offres et de la réévaluation continue des agents.
- 03
Hack The Box (3 décembre 2025). « Hack The Box launches the world’s first AI cyber range to benchmark AI agents and accelerate human-AI teaming across offensive and defensive cyber operations ». Annonce initiale d’AI Range.
Vérification du 6 octobre 2026 : les sources Hack The Box ont été consultées via leur contenu indexé, leur ouverture directe étant indisponible. Les quatre liens CCCLX ont été retrouvés ; les pages VAST et PeopleSoft ont été vérifiées dans leur contenu indexé après échec de l’ouverture directe. Les critères du tableau sont éditoriaux et ne reproduisent pas le barème propriétaire.
Qwen3.8-Max aurait codé pendant 16 jours sans intervention humaine
Alibaba teste jusqu'où peut aller un développeur IA autonome Alibaba affirme avoir franchi une nouvelle étape dans le développement logiciel agentique avec Qwen3.8-Max, son nouveau modèle phare lancé début août 2026. Lors d'un test interne, le modèle aurait travaillé...
Deux mois, 1,1 milliard de dollars : River AI affole déjà les investisseurs
Une levée spectaculaire pour une startup à peine sortie de l'ombre Deux mois après sa sortie du mode furtif, River AI vient de réaliser l'une des opérations de financement les plus spectaculaires de l'année dans l'intelligence artificielle. La startup fondée par Igor...
ZCode veut défier Cursor et Claude Code : la Chine entre dans la bataille du code IA
La Chine accélère dans les environnements de développement IA Le marché du développement logiciel assisté par intelligence artificielle accueille un nouvel acteur de poids. Z.ai, anciennement connu sous le nom de Zhipu AI, a dévoilé ZCode, un environnement de...
L’IA dépasse le code : Atlassian réinvente Jira
L'intelligence artificielle s'invite dans la gestion de projet Atlassian poursuit l'intégration de l'intelligence artificielle au sein de son écosystème avec une nouvelle génération de fonctionnalités pour Jira. L'objectif n'est plus seulement d'aider les développeurs...
L’IA propulse Nokia : les datacenters redessinent le marché des réseaux
L'explosion de l'IA transforme le marché des infrastructures Nokia profite pleinement de la montée en puissance de l'intelligence artificielle et de la multiplication des datacenters qui l'accompagnent. Au deuxième trimestre 2026, l'activité Réseaux de l'entreprise a...
Gemini 3.5 Pro retardé : Google sous pression dans la course à l’IA
La course aux modèles d'IA s'accélère Google traverse une période délicate dans la compétition autour des modèles d'intelligence artificielle avancés. Selon plusieurs informations relayées par la presse spécialisée, le lancement de Gemini 3.5 Pro aurait été repoussé...
Project Glasswing : Anthropic passe à l’offensive contre les vulnérabilités logicielles
Une nouvelle étape pour l'IA appliquée à la cybersécurité Anthropic poursuit le développement de Project Glasswing, une initiative qui met son modèle Claude Mythos Preview à la disposition d'acteurs spécialisés dans la cybersécurité afin d'identifier et de corriger...
Cloud, IA, défense : AWS accélère sur tous les fronts
AWS fait de l'intelligence artificielle un pilier des infrastructures critiques À l'occasion de l'AWS Summit Washington, D.C. 2026, Amazon Web Services a dévoilé plusieurs évolutions destinées aux administrations, aux organismes publics et aux secteurs critiques....
JadePuffer : le ransomware qui inaugure l’ère des cyberattaques agentiques
Une nouvelle génération de cybermenaces émerge L'intelligence artificielle agentique ne transforme plus uniquement les outils des entreprises. Selon les chercheurs de Sysdig, elle pourrait également changer la manière dont les cyberattaques sont menées. Les équipes de...
MDASH : l’IA qui aide Microsoft à sécuriser Windows
Microsoft confie une partie de la chasse aux failles à l'intelligence artificielle Les cyberattaques évoluent de plus en plus vite, obligeant les éditeurs de logiciels à détecter les vulnérabilités avant même qu'elles ne puissent être exploitées. Pour relever ce défi,...