

OpenAI trouve une nouvelle porte d’entrée dans les entreprises
Le 8 septembre 2026, AWS a annoncé la disponibilité générale de GPT-6 Astra sur Amazon Bedrock, donnant aux entreprises une nouvelle manière d’accéder au modèle le plus avancé d’OpenAI directement depuis leur environnement AWS.¹ L’annonce dépasse largement l’ajout d’un modèle supplémentaire au catalogue de Bedrock : les organisations peuvent désormais mobiliser Astra pour des tâches complexes tout en conservant l’infrastructure, les mécanismes de sécurité et les politiques de gouvernance qu’elles utilisent déjà dans leur cloud. AWS cite notamment la création d’agents autonomes, l’analyse de vastes collections de documents et l’investigation de problèmes logiciels complexes parmi les usages visés, avec la possibilité d’appeler le modèle depuis les API prises en charge par Amazon Bedrock ou de configurer ChatGPT Work et Codex pour utiliser Astra sur Bedrock.
Un million de tokens pour travailler sur des dossiers beaucoup plus vastes
GPT-6 Astra est conçu pour les tâches de bout en bout nécessitant raisonnement, jugement et manipulation d’importants volumes d’informations. Sa fiche technique AWS indique une fenêtre de contexte de 1 050 000 tokens et jusqu’à 128 000 tokens en sortie, ce qui permet au modèle de travailler sur des ensembles documentaires, des fichiers et des bases de code particulièrement volumineux.² AWS met notamment en avant des scénarios comme l’analyse financière, la revue de contrats ou l’investigation de codebases complexes, mais aussi la recherche, la création documentaire et l’utilisation d’outils informatiques. Pour les entreprises, cette capacité ouvre la voie à des applications où l’IA ne se contente plus de répondre à une question isolée, mais doit confronter de nombreuses informations, suivre des instructions organisationnelles et produire un résultat cohérent à partir d’un contexte beaucoup plus étendu.
Bedrock ajoute la couche que les entreprises attendent : la gouvernance
L’intérêt principal de cette intégration apparaît lorsque l’on regarde ce qui entoure le modèle. Sur Amazon Bedrock, l’accès à GPT-6 Astra peut être gouverné avec AWS Identity and Access Management (IAM), les invocations peuvent être journalisées dans AWS CloudTrail, les données sont chiffrées en transit et au repos et les entreprises peuvent utiliser AWS PrivateLink pour faire transiter les communications par des endpoints privés.³ AWS indique également que les données d’inférence ne sont pas utilisées pour entraîner le modèle et que l’utilisation d’Astra via Bedrock ne nécessite pas d’accepter leur partage avec OpenAI. Pour une organisation qui manipule des contrats, des données financières, du code propriétaire ou d’autres informations sensibles, cette architecture répond à une question devenue centrale : comment exploiter un modèle frontier sans contourner les règles de sécurité, d’identité, de réseau et d’audit déjà appliquées au reste du système d’information ?
AWS transforme Bedrock en carrefour des modèles frontier
L’arrivée d’OpenAI renforce aussi la stratégie multicloud et surtout multimodèle d’AWS. Bedrock permet déjà aux entreprises d’accéder à des modèles provenant notamment d’Anthropic, Meta, Mistral, Cohere et Amazon, et l’intégration de GPT-6 Astra ajoute désormais un modèle frontier d’OpenAI à cet environnement.¹ Une entreprise peut ainsi évaluer plusieurs modèles dans une même plateforme et sélectionner celui qui convient le mieux à un usage donné sans reconstruire entièrement sa couche de sécurité et de gouvernance à chaque changement de fournisseur. Cette abstraction pourrait devenir particulièrement importante à mesure que les organisations cessent de chercher un unique modèle capable de tout faire et commencent à orchestrer plusieurs IA selon le coût, les performances, la spécialisation ou le niveau de risque associé à chaque tâche.
Avec Astra, les agents IA deviennent aussi un sujet de cybersécurité
La puissance du modèle introduit cependant une nouvelle dimension de risque. OpenAI classe GPT-6 Astra au niveau Critical pour ses capacités en cybersécurité, une première pour l’un de ses modèles largement déployés, ce qui signifie selon son cadre de préparation qu’il peut, avec les outils et accès appropriés, découvrir certaines vulnérabilités inconnues et élaborer de nouvelles méthodes d’exploitation dans des systèmes bien protégés sans nécessiter une supervision humaine à chaque étape.⁴ OpenAI a donc renforcé les protections autour du modèle, tandis qu’AWS indique appliquer sur Bedrock des mécanismes automatisés capables de surveiller les usages et d’interrompre certaines activités lorsqu’elles dépassent les limites définies. L’intégration d’un modèle aussi puissant dans le cloud d’entreprise rend donc la gouvernance encore plus importante : plus les IA gagnent en autonomie et en accès aux logiciels, aux fichiers et aux outils, plus la gestion précise de leurs permissions devient critique.
Les modèles frontier entrent dans la gouvernance du cloud
Cette évolution donne une nouvelle importance au Cloud Computing. Intégrer un modèle comme GPT-6 Astra dans une application d’entreprise ne consiste plus uniquement à envoyer un prompt à une API : il faut définir quelles identités peuvent appeler le modèle, quelles données lui sont accessibles, par quels réseaux transitent les requêtes, comment les invocations sont auditées et quelles politiques s’appliquent lorsqu’un agent utilise plusieurs outils. Les architectes cloud et les équipes IT doivent donc rapprocher deux univers autrefois plus séparés, l’ingénierie de l’IA et la gouvernance des infrastructures. IAM, chiffrement, observabilité, segmentation réseau, contrôle des coûts et gestion du cycle de vie des modèles deviennent progressivement des composantes de la même architecture.
Le choix du modèle ne peut plus être séparé du choix de son environnement
Avec GPT-6 Astra sur Amazon Bedrock, la bataille de l’IA d’entreprise se déplace ainsi au-delà des performances brutes des modèles. Les organisations vont également comparer la manière dont ces modèles s’intègrent à leurs données, leurs applications, leurs politiques de sécurité et leurs environnements cloud existants. Pour AWS, accueillir Astra permet de renforcer Bedrock comme couche d’accès commune aux principales familles de modèles du marché ; pour OpenAI, cette disponibilité ouvre une voie supplémentaire vers les entreprises déjà profondément intégrées à l’écosystème AWS. Pour les équipes IT, le changement est plus structurel encore : choisir une IA signifie désormais choisir comment elle sera gouvernée, connectée, auditée et sécurisée dans le système d’information.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Pour aller plus loin
Cette convergence entre intelligence artificielle, cloud et exigences de sécurité apparaît déjà dans d’autres évolutions de l’écosystème AWS. Découvrez notre article CCCLX « Cloud, IA, défense : AWS accélère sur tous les fronts », consacré à la manière dont AWS rapproche infrastructures cloud, intelligence artificielle et environnements sensibles.
Références
1. Amazon Web Services. (2026). OpenAI GPT-6 Astra is now generally available on Amazon Bedrock.
https://aws.amazon.com/about-aws/whats-new/2026/09/openai-gpt-6-astra-on-amazon-bedrock/
2. Amazon Web Services. (2026). GPT-6 Astra - Amazon Bedrock.
https://docs.aws.amazon.com/bedrock/latest/userguide/model-card-openai-gpt-6-astra.html
3. Amazon Web Services. (2026). Take on your most ambitious work with GPT-6 Astra on Amazon Bedrock.
https://aws.amazon.com/blogs/machine-learning/take-on-your-most-ambitious-work-with-gpt-6-astra-on-amazon-bedrock/
4. OpenAI. (2026). GPT-6 Astra System Card.
https://deploymentsafety.openai.com/gpt-6-astra
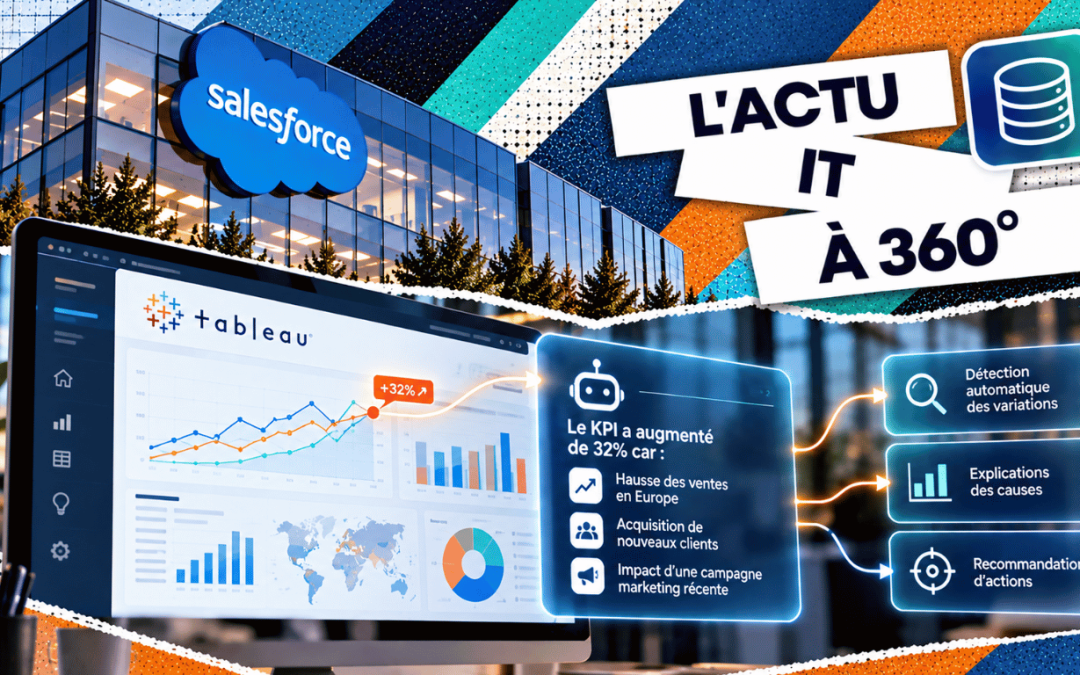
Salesforce veut acquérir Loops pour aider Tableau à expliquer les variations des KPI
Salesforce annonce un accord définitif pour acquérir Loops, une plateforme analytique fondée sur l’IA, avec l’intention d’intégrer sa technologie à Tableau après la clôture.[1] L’objectif est de surveiller les indicateurs et de faire ressortir les facteurs associés à...
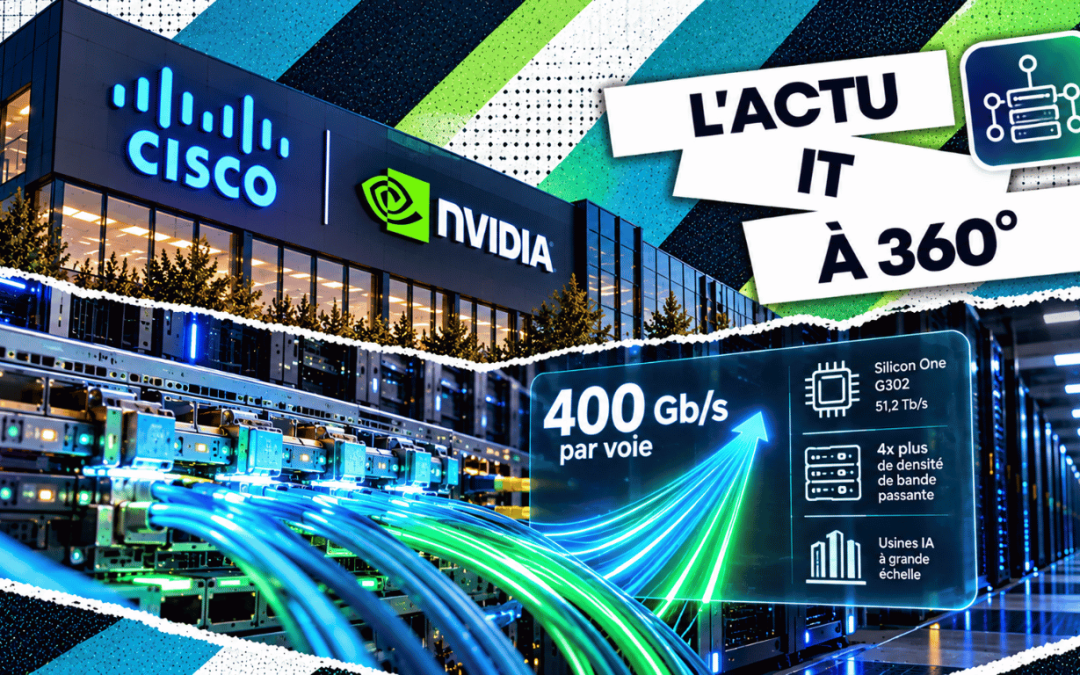
Cisco et NVIDIA préparent des connexions optiques à 400 Gb/s par voie pour les infrastructures IA
Cisco et NVIDIA annoncent un projet de format optique enfichable USFP, capable de prendre en charge 400 Gb/s par voie. Cisco présente aussi la puce de commutation Silicon One G302, à 51,2 Tb/s.[1] Ces annonces répondent à un enjeu des infrastructures IA : les...
Une nouvelle année commence chez CCCLX !
Le campus de Paris-Villejuif accueille les étudiants de CCCLX pour une nouvelle année d’apprentissages, de projets et d’expériences au cœur de l’IT à 360°.
VMware HyperArmor renforce la protection de l’hyperviseur contre les cyberattaques
Broadcom présente VMware HyperArmor, une solution destinée à protéger l’hyperviseur ESX de VMware Cloud Foundation, avec une prise en charge annoncée d’ESX 8.x et des versions ultérieures.[1] L’enjeu dépasse la sécurité d’une application : l’hyperviseur constitue un...
Microsoft Oracle et Marvell veulent intégrer un coffre-fort cryptographique aux serveurs
Marvell, Microsoft et Oracle annoncent un groupe de travail au sein de l’Open Compute Project pour définir des spécifications ouvertes de HSM intégré au serveur. Le projet vise le niveau FIPS 140-3 Level 3.[1] Derrière cette annonce matérielle se trouve un enjeu...
Workday veut rendre ses agents accessibles depuis Claude Copilot Gemini Teams et Slack
Workday annonce l’extension de Sana, son expérience agentique et moteur d’orchestration, aux outils conversationnels utilisés par les salariés.[1] L’ambition est de permettre des opérations RH et financières depuis ces points d’entrée. Pour les entreprises, la...
SolarWinds Avior les équipes IT fixent les objectifs et les agents coordonnent les actions
SSolarWinds lance Avior, un système d’IA agentique conçu pour poursuivre des objectifs opérationnels dans les environnements IT hybrides. Disponible depuis le 14 octobre dans le cadre d’un accompagnement au démarrage, il associe des agents spécialisés à des mécanismes...
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres...
Cloudflare rend la sécurité web programmable avec Workers
CCloudflare rapproche sa passerelle web sécurisée de sa plateforme de développement Workers. Avec Forward, disponible en bêta publique, les entreprises peuvent ajouter du code au traitement de certaines requêtes HTTP autorisées.[2] Pour les équipes IT, cette...
Palo Alto Networks renforce la sécurité des agents IA autour de Claude Enterprise
PPalo Alto Networks présente plusieurs évolutions de Prisma AIRS : protection des interactions avec Claude Enterprise, analyse des composants utilisés par les agents et contrôle des échanges avec leurs outils.[1] L’enjeu est concret pour les entreprises : éviter qu’un...