


Une mise à jour qui révèle l’ampleur des vulnérabilités du web
Avec Firefox 150, Mozilla corrige 271 failles de sécurité, un chiffre qui illustre à lui seul la complexité et la fragilité des environnements web modernes. Derrière cette mise à jour se cache une réalité souvent invisible : les navigateurs sont devenus des points d’entrée critiques pour les cyberattaques. Aujourd’hui, plus de 80 % des cyberattaques passent par des vecteurs liés au web, que ce soit via des scripts malveillants, des extensions ou des failles dans le rendu des pages1. Cette version marque donc un tournant, non seulement par son ampleur, mais par la manière dont ces vulnérabilités sont détectées et corrigées.
L’intelligence artificielle au cœur de la détection des failles
Firefox 150 s’appuie de plus en plus sur des outils d’intelligence artificielle pour identifier et analyser les vulnérabilités. Contrairement aux approches traditionnelles basées sur des tests manuels ou des règles statiques, l’IA permet de détecter des comportements anormaux, d’anticiper des scénarios d’attaque et d’analyser rapidement des volumes massifs de code. Cette évolution est essentielle dans un contexte où la complexité des applications web ne cesse d’augmenter. Aujourd’hui, certains outils d’IA permettent de détecter des failles jusqu’à 10 fois plus rapidement que les méthodes classiques2.
Une course contre la montre face à des menaces toujours plus rapides
La rapidité de correction devient un enjeu clé. Entre la découverte d’une faille et son exploitation, le délai se réduit de plus en plus. Certaines vulnérabilités critiques peuvent être exploitées en quelques heures seulement après leur divulgation. Dans ce contexte, l’IA joue un rôle déterminant pour accélérer la détection et la réponse. Elle permet de prioriser les failles les plus critiques et de réduire le temps d’exposition, un facteur essentiel pour limiter les risques.
Navigateur web : un maillon critique pour les entreprises
Pour les entreprises et les PME, cette évolution est loin d’être anodine. Le navigateur est aujourd’hui l’un des outils les plus utilisés dans les environnements professionnels, que ce soit pour accéder au cloud, aux applications métiers ou aux données. Une faille dans un navigateur peut donc avoir des conséquences directes sur la sécurité des systèmes. Les mises à jour comme Firefox 150 permettent de renforcer la protection des utilisateurs, mais elles soulignent aussi l’importance de maintenir les outils à jour et de surveiller les risques liés aux usages web.
Automatiser la sécurité sans perdre le contrôle
L’intégration de l’IA dans la cybersécurité ouvre de nouvelles perspectives, mais pose aussi des défis. Si l’automatisation permet d’aller plus vite, elle ne remplace pas la supervision humaine. Les modèles peuvent générer des faux positifs ou passer à côté de certaines menaces inédites. Pour les entreprises, l’enjeu est donc de trouver un équilibre entre automatisation et contrôle, en intégrant ces outils dans une stratégie globale de sécurité.
Cybersécurité et IA : une compétence devenue indispensable
Cette transformation met en avant une compétence clé : la cybersécurité, désormais étroitement liée à l’intelligence artificielle. Les professionnels IT doivent être capables de comprendre ces outils, d’interpréter leurs résultats et de les intégrer dans leurs systèmes. Il ne s’agit plus seulement de corriger des failles, mais d’anticiper les menaces et de piloter des systèmes intelligents capables de s’adapter en permanence. Cette évolution redéfinit les métiers IT et les compétences numériques attendues dans les entreprises.
Vers une sécurité web plus proactive et intelligente
Firefox 150 illustre une tendance de fond : la cybersécurité évolue vers des approches plus proactives et plus intelligentes. L’IA permet d’identifier plus rapidement les vulnérabilités, de mieux comprendre les attaques et de réagir en temps réel. Pour les étudiants et futurs professionnels IT, cette évolution est essentielle à comprendre. Elle montre que la sécurité ne repose plus uniquement sur des correctifs, mais sur une capacité à anticiper et à s’adapter dans un environnement en constante évolution.
L’Actu IT à 360° — décrypter la technologie pour comprendre les métiers de demain.
Références
1. Cybersecurity Ventures. (2024). Cybercrime damages report.
https://cybersecurityventures.com
2. IBM. (2024). Cost of a Data Breach Report.
https://www.ibm.com/security/data-breach
Deux failles critiques dans PHP appellent une vérification immédiate des serveurs
PHP publie des correctifs pour CVE-2026-109618 et CVE-2026-109619, deux vulnérabilités pouvant permettre une exécution de code à distance sans authentification.[1] Pour les entreprises, l’urgence consiste à identifier les installations concernées et à vérifier leur...
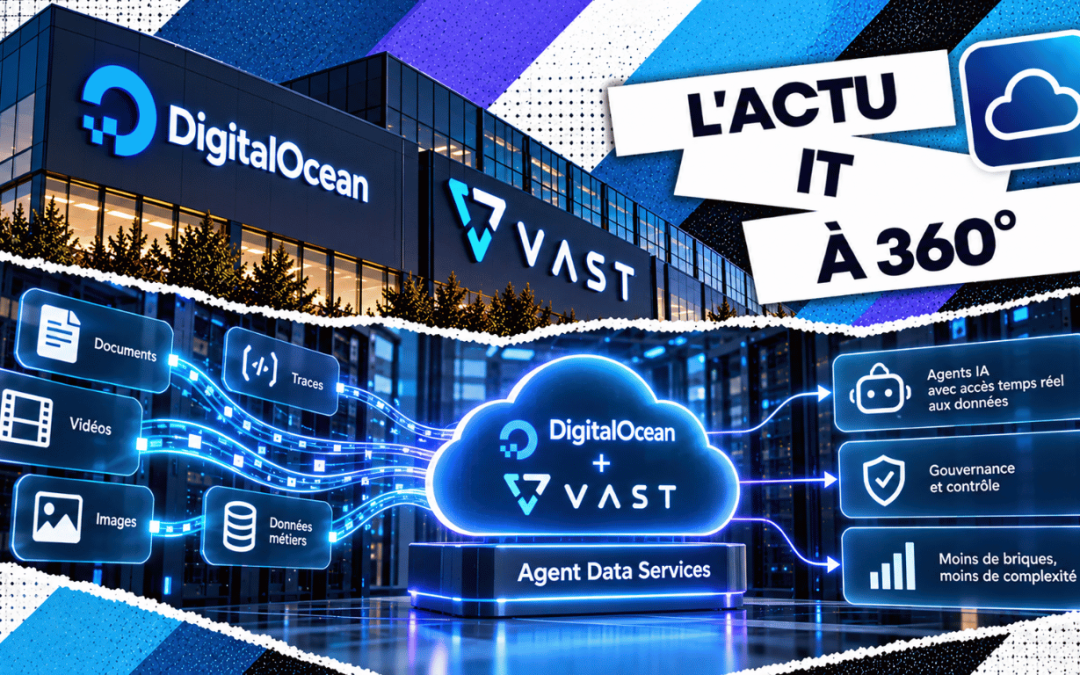
DigitalOcean et VAST veulent simplifier les données qui alimentent les agents IA
Un agent IA peut disposer d’un modèle performant et rester incapable de retrouver la bonne procédure ou la dernière information client. Le 12 octobre, DigitalOcean et VAST annoncent un partenariat élargi autour du VAST AI Operating System, avec Agent Data Services...
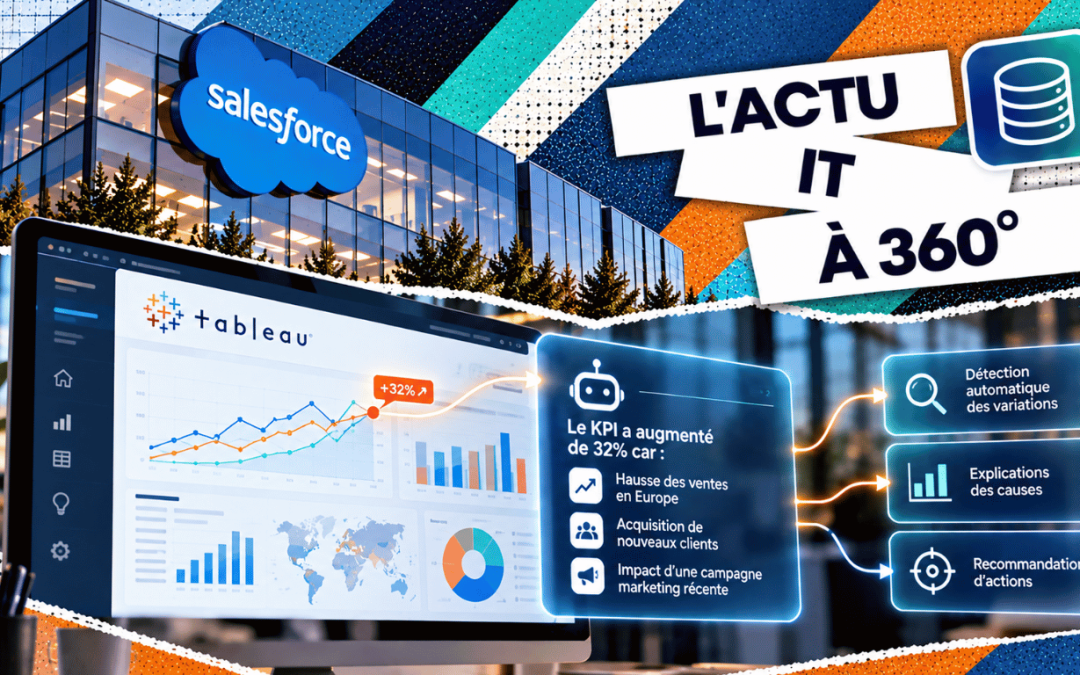
Salesforce veut acquérir Loops pour aider Tableau à expliquer les variations des KPI
Salesforce annonce un accord définitif pour acquérir Loops, une plateforme analytique fondée sur l’IA, avec l’intention d’intégrer sa technologie à Tableau après la clôture.[1] L’objectif est de surveiller les indicateurs et de faire ressortir les facteurs associés à...
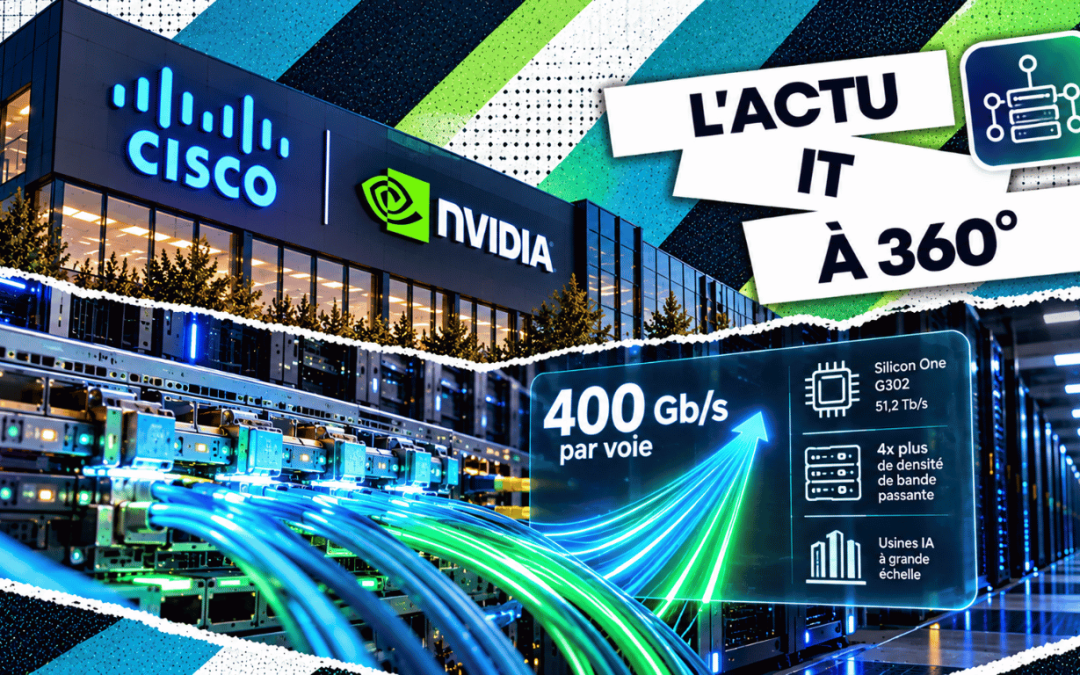
Cisco et NVIDIA préparent des connexions optiques à 400 Gb/s par voie pour les infrastructures IA
Cisco et NVIDIA annoncent un projet de format optique enfichable USFP, capable de prendre en charge 400 Gb/s par voie. Cisco présente aussi la puce de commutation Silicon One G302, à 51,2 Tb/s.[1] Ces annonces répondent à un enjeu des infrastructures IA : les...
VMware HyperArmor renforce la protection de l’hyperviseur contre les cyberattaques
Broadcom présente VMware HyperArmor, une solution destinée à protéger l’hyperviseur ESX de VMware Cloud Foundation, avec une prise en charge annoncée d’ESX 8.x et des versions ultérieures.[1] L’enjeu dépasse la sécurité d’une application : l’hyperviseur constitue un...
Microsoft Oracle et Marvell veulent intégrer un coffre-fort cryptographique aux serveurs
Marvell, Microsoft et Oracle annoncent un groupe de travail au sein de l’Open Compute Project pour définir des spécifications ouvertes de HSM intégré au serveur. Le projet vise le niveau FIPS 140-3 Level 3.[1] Derrière cette annonce matérielle se trouve un enjeu...
Workday veut rendre ses agents accessibles depuis Claude Copilot Gemini Teams et Slack
Workday annonce l’extension de Sana, son expérience agentique et moteur d’orchestration, aux outils conversationnels utilisés par les salariés.[1] L’ambition est de permettre des opérations RH et financières depuis ces points d’entrée. Pour les entreprises, la...
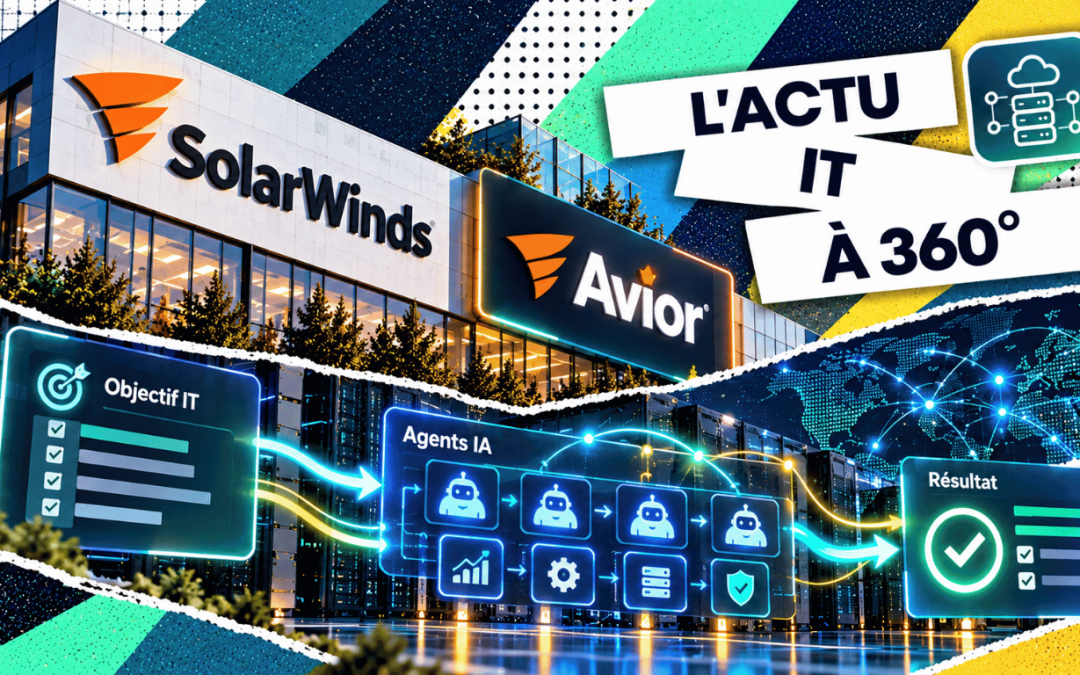
SolarWinds Avior les équipes IT fixent les objectifs et les agents coordonnent les actions
SSolarWinds lance Avior, un système d’IA agentique conçu pour poursuivre des objectifs opérationnels dans les environnements IT hybrides. Disponible depuis le 14 octobre dans le cadre d’un accompagnement au démarrage, il associe des agents spécialisés à des mécanismes...
GitHub renforce la détection et la correction des failles avec AI Scan et Agentic Autofix
GGitHub annonce la disponibilité générale d’AI Scan for pull requests et d’Agentic Autofix pour les alertes de code scanning.[1][2] Ces fonctions rapprochent l’assistance IA du travail de sécurisation du code. Elles interviennent toutefois sur des périmètres...
Cloudflare rend la sécurité web programmable avec Workers
CCloudflare rapproche sa passerelle web sécurisée de sa plateforme de développement Workers. Avec Forward, disponible en bêta publique, les entreprises peuvent ajouter du code au traitement de certaines requêtes HTTP autorisées.[2] Pour les équipes IT, cette...